AI 챗봇 트래커 유출, 42개 서비스 중 21곳이 대화 제목 전송
ChatGPT, Claude, Gemini 등 42개 서비스를 조사했더니 절반이 대화 자동 제목을 외부 트래커에 보냈다. 9곳은 입력한 프롬프트도 그대로 보냈다.
AI 챗봇에 병이나 법률 문제, 개인적인 고민을 털어놓았다면 그 내용이 광고용 트래커로 넘어갔을 수 있다. 미국 뉴욕주립대 스토니브룩 캠퍼스 연구진이 AI 챗봇 트래커를 통한 정보 유출 실태를 조사했다.
논문 「Penny for Your Prompts」는 IEEE S&P 2027에 채택됐다. 조사 대상은 ChatGPT, Claude, Gemini 등 범용 AI 25종과 건강·법률·교육 특화 AI 17종, 모두 42개 서비스다.
결과를 보면 21개 서비스가 질문에서 자동 생성된 대화 요약 제목을 외부 트래커에 유출했다. 이 가운데 9개 서비스는 사용자가 입력한 프롬프트를 그대로 보냈다. 대화 유출이 확인된 서비스 중 범용 AI는 13종 중 11종, 특화 AI는 8종 중 8종이 가입 때 입력한 이메일 주소도 외부로 보냈다.
AI 챗봇 대화는 어떻게 유출되나
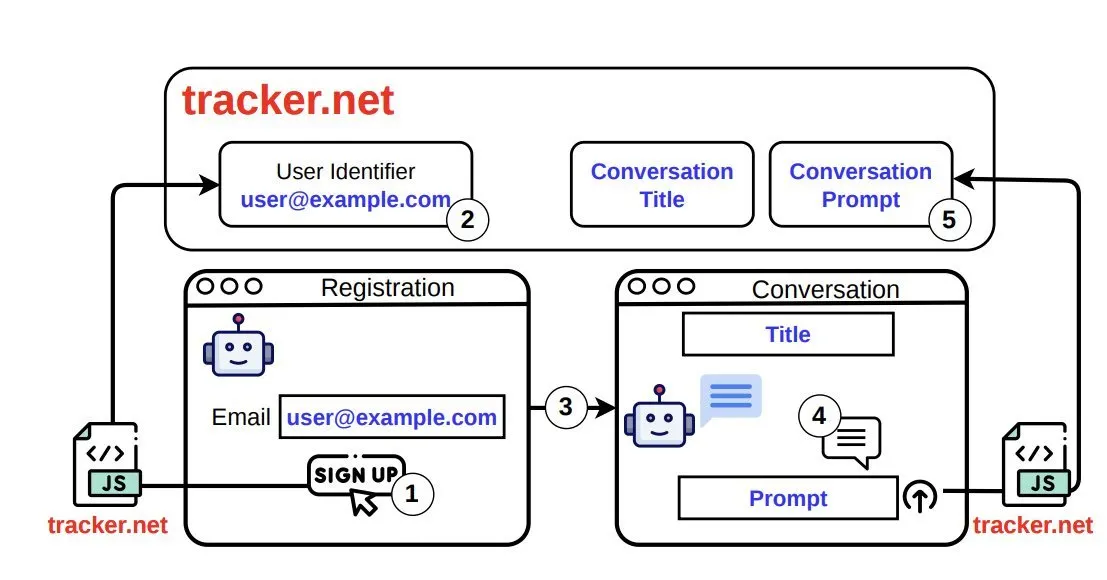
트래커가 별도의 해킹을 하는 것은 아니다. 기존 웹사이트처럼 페이지 제목(title 태그 등)을 자동으로 읽어 가는 기능을 그대로 쓸 뿐이다. 많은 AI 챗봇은 질문을 요약해 대화 제목을 만들고 이를 페이지 제목에 그대로 반영한다. 프롬프트를 보내거나 다른 대화로 넘어갈 때 트래커가 작동하면, 질문의 핵심이 담긴 제목이 단순한 페이지 이름으로 읽혀 나간다.
프롬프트 본문은 조작 녹화 도구가 페이지 텍스트를 수집하는 경로와, 프롬프트가 URL에 포함되는 구조를 통해 유출됐다.
데이터는 어느 기업으로 가나
범용 AI 25종에서는 브라우저가 보내는 평균 540건의 통신 중 118건, 약 22%가 트래커 대상이었다. 전송처는 Google이 41.8%로 가장 많았고 Microsoft(12.2%), ByteDance(8.6%), Meta(8.3%)가 뒤를 이었다.
연구진은 통신 기록만 보지 않고 브라우저 JavaScript 엔진의 동작을 추적했다. 이를 통해 어떤 조작이 계기가 되어 페이지의 어느 부분에서 정보를 가져가 어디로 보냈는지 파악했다.
주목할 만한 앱
 SUMO: 숫자 퍼즐
올바른 칸을 고르고 더해 목표 숫자를 맞추세요. 배우긴 쉽고 마스터하긴 어렵습니다. 무료, 전 연령.
 Dialo: 말하면서 배우는 언어 앱
AI 대화 파트너와 대화하세요. 모든 문장이 교정되어 내 언어로 설명과 함께 돌아옵니다. 9개 언어, A1부터 C2까지.
 ediviewer: EDI 파일을 문서처럼 읽기
EDIFACT와 X12 메시지를 열어 각 세그먼트 설명을 보고, JSON/XML로 변환하고, PDF와 Excel로 내보내세요. 로컬에서 실행, 업로드 없음.
 giftdetect: 몇 분 만에 딱 맞는 선물
받는 사람, 기념일, 성격을 고르세요. 검색 엔진이 현지 상점의 상품 설명을 읽고 어울리는 것을 추려 줍니다. 무료, 가입 없음.
같은 날의 다른 뉴스
전체 보기 →
관련 카테고리: 보안
전체 보기 →
Infoblox 데이터 유출, 이전 업체 통해 해커 침입
Optimizely 스크립트 공격, 주요 사이트 178곳에 악성코드