韓国大統領専用機の搭乗者168人の旅券情報が流出、大統領府が調査
韓国の大統領専用機の搭乗者168人の個人情報が約5カ月間ネット上で閲覧可能だった。大統領府が緊急調査に乗り出した。
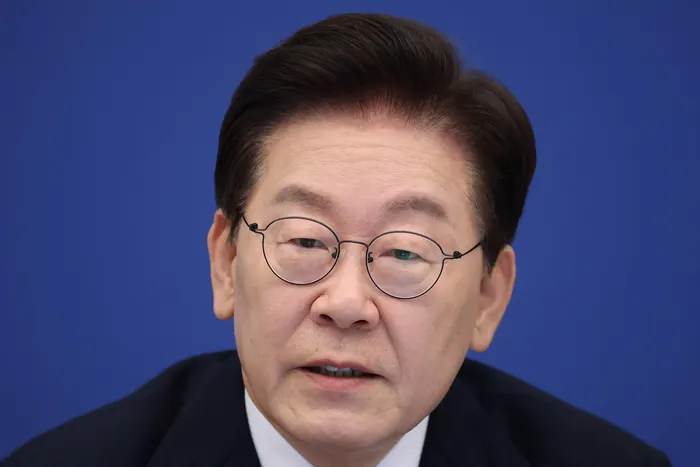
韓国の李在明大統領夫妻を含む空軍1号機の搭乗者168人の個人情報が流出し、大統領府が緊急対応に乗り出した。大統領府は流出の経緯と被害の有無を調べ、責任の所在を明らかにする方針だ。
流出した情報の内容
流出したのは、旅券番号、氏名(ハングルと英字)、所属、役職、生年月日などの機微情報である。搭乗者名簿には李大統領と金恵景夫人のほか、大統領府の中核幹部、閣僚、当時中小ベンチャー企業部長官だった韓成淑首相らが含まれるという。同行した大統領府や外交部の随行員、大統領警護処の職員、記者団の情報も含まれるとされる。
ファイルは、ベルギー、EU首脳会議、G7首脳会議、イタリア国賓訪問といった日程の1週間前にセキュリティー関連サイトへ掲載され、その後5カ月間にわたり公開状態だったことが分かった。
大統領府の対応と今後
任鉱賢大統領秘書室長は3日に緊急会議を主宰し、「決して軽視できない重大な事案だ。流出の経緯、情報の露出範囲、実際の被害を徹底的に調べ、関係機関の管理責任を明確にすべきだ」と述べた。
大統領府によると、李大統領、金夫人、韓首相の旅券はすでに交換した。ほかの関係者についても旅券の交換が進む見通しだ。国家元首の情報が漏れる重大な保安事故であることから、関係者の大規模な文責など後続措置が続くとみられる。
流出経路は政府内部の可能性が高いとされ、1号機のチャーター契約を結ぶ大韓航空から漏れた可能性もある。ただし大統領府は、内部からの流出ではないと把握しているという。
注目のアプリ
 SUMO:数字パズル
正しいマスを選んで足し算、目標の数に。覚えるのは簡単、極めるのは難しい。無料、全年齢向け。
 Dialo:話して学ぶ語学アプリ
AIの会話パートナーと話すだけ。一文ごとに添削され、あなたの言語で解説が返ってきます。9言語、A1からC2まで。
 ediviewer:EDIファイルを文書のように読む
EDIFACTやX12メッセージを開き、各セグメントの意味を表示。JSON/XML変換、PDF・Excel出力。ローカルで動作、アップロード不要。
同じ日のニュース
すべて見る →
関連カテゴリ: セキュリティ
すべて見る →
Beget、大規模サイバー攻撃を受け不可抗力を宣言
Progress WS_FTPに複数の重大な脆弱性、早急な更新を
Leakers$が各国のLED広告板を不正操作、エジプトなどで被害