パスキー対応103サイトを検証、全てが基準を満たさず
独大学の研究チームがパスキー対応の103サイトを攻撃テストした結果、WebAuthnの全基準に合格した所はゼロ。18サイトに緊急レベルの脆弱性がありました。
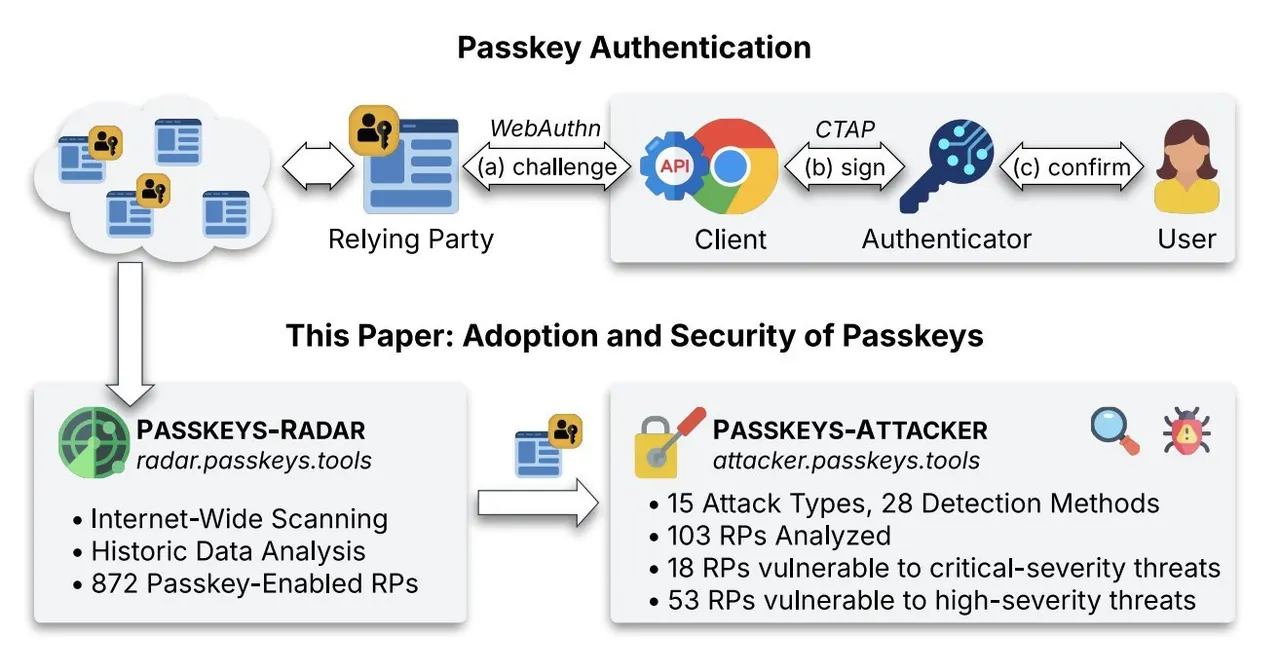
パスワードより安全なはずのパスキーですが、実際のサイトを調べると穴だらけでした。ドイツのルール大学ボーフムなどの研究者が、パスキー対応の103サイトを検証したところ、WebAuthnが義務付けるセキュリティ基準を全て満たしたサイトは1つもありませんでした。
パスキーとは何か、どう調べたのか
パスキーは、パスワードの代わりに公開鍵暗号とスマートフォンの生体認証やPINでログインする認証技術です。論文のタイトルは「The State of Passkeys」。チームは検出システム「PASSKEYS-RADAR」で対応サイト872件を特定し、実際にパスキーを登録できた208サイトを調べました。
基本設定の段階で不備が目立ちました。パスキー追加時にパスワード再入力などの追加確認を求めたのは34%(71サイト)だけで、66%は確認なしで登録できました。削除機能がない、バックアップ用の複数登録を認めないサイトも25件あります。ほぼ全てが非推奨の暗号アルゴリズムを要求し、38%(80サイト)はパスキーの有効範囲を親ドメイン全体に広げ、サブドメイン乗っ取りのリスクを抱えていました。
攻撃テストで見つかった脆弱性
続いてWebAuthnのメッセージを改ざんするツール「PASSKEYS-ATTACKER」を作り、15種類の攻撃を103サイトに試しました。18サイトで緊急レベル、53サイトで重要レベルの脆弱性が見つかっています。
5サイトは暗号署名の検証をしておらず、改ざんしたデータで他人のアカウントに不正ログインできました。14サイトはクレデンシャルIDの重複を悪用する攻撃に弱く、被害者の公開鍵を上書きしてログイン不能にする(5サイト)、パスキーを勝手に削除する(3サイト)といった攻撃が可能でした。被害者の公開鍵も入手できれば、被害者を攻撃者のアカウントにログインさせる攻撃も3サイトで成立しました。
また、複数ドメイン間でパスキーを共有する許可リストに、年間10ユーロで誰でも登録できるドメインが入っていた例もあります。攻撃者が取得すれば、共有する72の関連サイトでアカウント乗っ取りが可能な状態でした。
注目のアプリ
 SUMO:数字パズル
正しいマスを選んで足し算、目標の数に。覚えるのは簡単、極めるのは難しい。無料、全年齢向け。
 Dialo:話して学ぶ語学アプリ
AIの会話パートナーと話すだけ。一文ごとに添削され、あなたの言語で解説が返ってきます。9言語、A1からC2まで。
 ediviewer:EDIファイルを文書のように読む
EDIFACTやX12メッセージを開き、各セグメントの意味を表示。JSON/XML変換、PDF・Excel出力。ローカルで動作、アップロード不要。
 giftdetect:数分でぴったりの贈り物
相手、シーン、性格を選ぶだけ。検索エンジンが地元ショップの商品説明を読み、合うものを並べます。無料、登録不要。
同じ日のニュース
すべて見る →
セビリア速度カメラ放火、A-92で覆面の男が装置に火

Microsoft障害でドイツのホテルのプールに塩素警報届かず

220P/McNaught彗星が突然1000倍明るく、原因が判明




