Maileva情報漏えい、2200万人の住所が流出
仏郵便La Posteの子会社Malievaがハッキングされ、2200万人の氏名と住所が盗まれた。被害者の多くは同社と直接の取引がない。
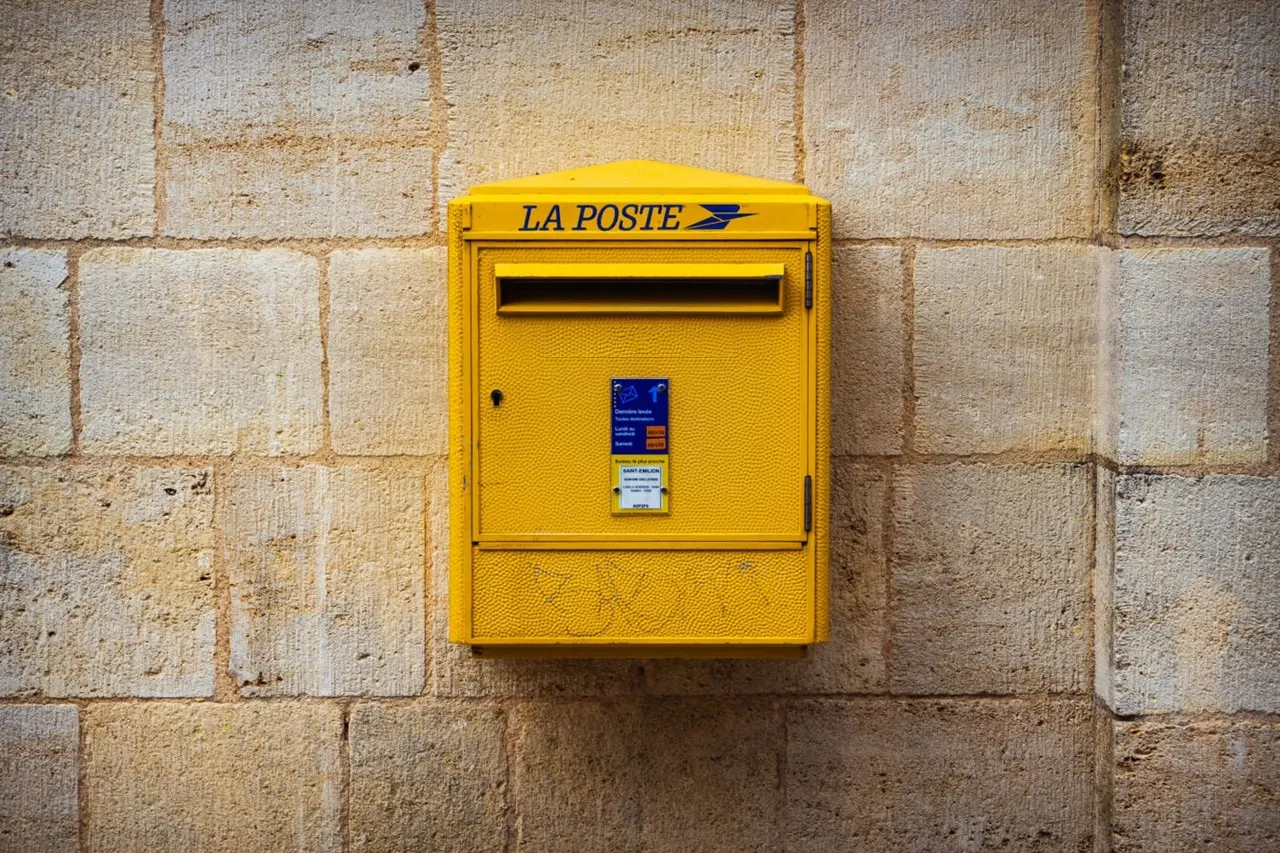
Malievaという会社を知らなくても、あなたの氏名と住所が盗まれた可能性がある。仏郵便La Posteの子会社Malievaから、2200万人分の情報が流出した。フランス人の約3人に1人に当たる規模だ。
Maileva情報漏えいで何が起きたか
Malievaは企業の郵便物を、郵便局に行かずに送れるようにするサービスだ。給与明細、書留、請求書、総会の招集通知などがここのサーバーを通る。同社は利用者7万超、2024年の送信文書は1億8000万通としている。
攻撃は9月中旬。La PosteはAFPへの声明で、企業顧客の宛先である人々の氏名と住所が流出したと説明した。MalievaはCNIL(仏データ保護当局)に届け出て被害届を出し、司法捜査が進んでいる。
異変が表に出たのは9月23日。Malievaは不審な動きを検知して全サービスを止め、復旧まで6日かかった。当時は顧客アカウントへの不正アクセス未遂としか説明していない。全容が分かるまで約2カ月かかった。Cyberattaque.orgが入手した内部文書では、対象は約3900万件の郵便物で、重複を除くと2200万人になる。
誰が被害を受けたのか
被害者はMalievaの顧客ではなく、顧客企業から手紙を受け取った人たちだ。Cyberattaque.orgによると、病院、検査機関、公営住宅の運営団体も含まれる。団体によっては最大10年分の郵便履歴が流出した可能性がある。Hôpital Foch(シュレーヌ)は、請求書番号、診療日、金額を含む督促状が漏れたと患者に伝えた。
本人への通知は各企業の役目だ。Docaposteによれば、影響を受けた組織にはMalievaから連絡済みという。
詐欺メールへの対処法
氏名と住所、組織名がそろえば、本物らしい詐欺が作れる。RTLによると、Docaposteのサービスを装ったAR24名義の偽メールがすでに出回っている。
心当たりのないメッセージのリンクや添付ファイル、急な支払い要求には応じないこと。迷ったら、リンクを使わず組織の公式サイトを直接開くのが安全だ。
注目のアプリ
 SUMO:数字パズル
正しいマスを選んで足し算、目標の数に。覚えるのは簡単、極めるのは難しい。無料、全年齢向け。
 Dialo:話して学ぶ語学アプリ
AIの会話パートナーと話すだけ。一文ごとに添削され、あなたの言語で解説が返ってきます。9言語、A1からC2まで。
 ediviewer:EDIファイルを文書のように読む
EDIFACTやX12メッセージを開き、各セグメントの意味を表示。JSON/XML変換、PDF・Excel出力。ローカルで動作、アップロード不要。
 giftdetect:数分でぴったりの贈り物
相手、シーン、性格を選ぶだけ。検索エンジンが地元ショップの商品説明を読み、合うものを並べます。無料、登録不要。
同じ日のニュース
すべて見る →
セビリア速度カメラ放火、A-92で覆面の男が装置に火

Microsoft障害でドイツのホテルのプールに塩素警報届かず

220P/McNaught彗星が突然1000倍明るく、原因が判明




