韓国金融保安院でデータ流出、院長の専門性に疑問
韓国の金融保安院でハッキングにより、金融機関が提出した資料が流出した。カンファレンス3日前の事故で、機関の能力と院長の責任が問われている。
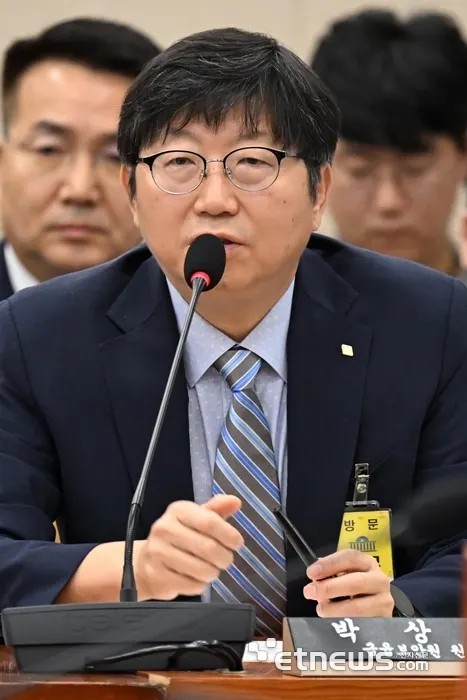
韓国の金融保安院が、ハッキングにより金融機関から提出を受けた資料を流出させた。金融分野のサイバー脅威に共同で対応するために設立された専門機関が、自らの評価システムを守れなかったことで、セキュリティ能力と業務範囲に批判が集まっている。
流出が起きたのは「情報保護常時評価支援システム」。金融機関が保安管理の状況を評価してもらうために資料を提出する仕組みだ。金融機関の保護水準を評価する側が保管していた資料が外部に漏れた形となる。
業務拡大と役割の曖昧さ
金融保安院は会員企業の分担金で運営され、2015年に金融決済院とコスコムの情報共有分析センター、金融保安研究院の機能を統合して発足した。セキュリティ監視、侵害事故対応、脆弱性分析を一元化している。
しかし保安以外へ業務を広げた結果、信用情報院や金融決済院など関連機関との役割分担が曖昧になった。象徴が金融データ取引所で、2020年に開設されたが、朴相赫(パク・サンヒョク)議員室が同院から受け取った資料によると、2024年の有料取引は3件、取引額は1498万ウォンにとどまった。
院長の専門性が焦点に
朴相元(パク・サンウォン)院長は金融監督院で金融グループ監督、企画・経営、中小庶民金融を担当したが、サイバーセキュリティや侵害事故対応の実務経験はない。内部のセキュリティリスク管理の責任も院長にあるとの指摘が出ている。
同院は12日、ソウル・汝矣島で金融情報保護カンファレンス「PISCON 2026」を開く。テーマは「次の金融のための今日の戦略」で、AI時代のサイバー脅威と金融界の対応策を議論する。事故はその3日前に起きた。
業界関係者は、同院が会場で謝罪し、流出の経緯と再発防止策を先に説明するかが焦点だと指摘する。金融委員会や金融機関に加え、資料が流出した金融会社も招待されているという。
注目のアプリ
 SUMO:数字パズル
正しいマスを選んで足し算、目標の数に。覚えるのは簡単、極めるのは難しい。無料、全年齢向け。
 Dialo:話して学ぶ語学アプリ
AIの会話パートナーと話すだけ。一文ごとに添削され、あなたの言語で解説が返ってきます。9言語、A1からC2まで。
 ediviewer:EDIファイルを文書のように読む
EDIFACTやX12メッセージを開き、各セグメントの意味を表示。JSON/XML変換、PDF・Excel出力。ローカルで動作、アップロード不要。
 giftdetect:数分でぴったりの贈り物
相手、シーン、性格を選ぶだけ。検索エンジンが地元ショップの商品説明を読み、合うものを並べます。無料、登録不要。
同じ日のニュース
すべて見る →



関連カテゴリ: セキュリティ
すべて見る →
靖国神社の通販サイトに不正アクセス、約1万4500件が漏えい

GMOあおぞらネット銀、不正通信検知で銀行APIを2度停止

Helix、Captchaに代わる4桁の音声認証で人間とボットを判別
