韓国の銀行ハッキング、狙われたのは勘定系でなく「入口の権限」
韓国の銀行で相次いだ情報流出は、基幹システムではなく融資募集人や外注スタッフ向けの業務ツールが入口でした。各行は来年の情報保護予算を最大2.8倍にします。
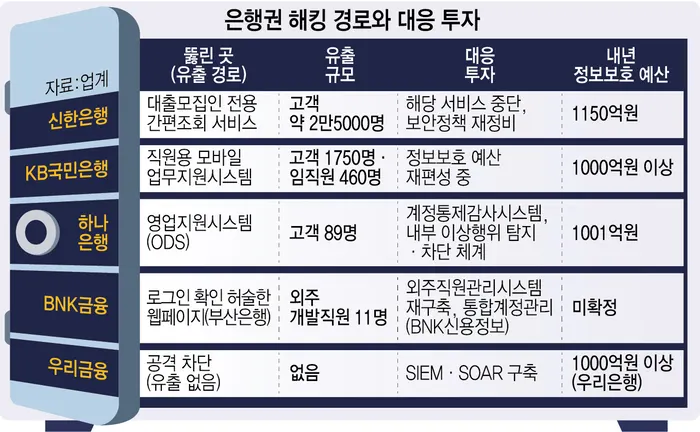
韓国の銀行で続いた連鎖ハッキングは、預金や融資を処理する基幹システムを破ったわけではない。攻撃者が突いたのは、融資募集人、行員、外注スタッフが使う業務システムの甘いアクセス権限だった。各行はアカウントとアクセス管理を全面的に作り直し、来年の情報保護予算を最大2.8倍に増やす。
各行で何が起きたか
新韓銀行では、融資募集人向けの簡易照会サービスから顧客約2万5000人の年収や融資限度額などが流出した。KB国民銀行では、行員用のモバイル業務支援システムから顧客1750人と役職員460人の情報が漏れた。ハナ銀行では先月、営業支援システム(ODS)が外部から攻撃され、顧客89人の住民登録番号、住所、勤務先名が流出した。釜山銀行では、ログイン状態の確認が甘いウェブページから外注開発者11人の個人情報が露出した。
弱点とされたのはAPI、つまりシステム同士がデータをやり取りする接続口だ。サーバーが照会者の権限を再確認しないと、顧客番号のような識別値を変えるだけで他人の情報が見えてしまう。
銀行は何を変えるのか
ハナ銀行はアカウントごとに権限を絞り、利用履歴を監査する「計정統制監査システム」の導入に着手した。BNK信用情報は統合アカウント管理を構築し、釜山銀行は外注職員の管理システムを作り直す。iMデータシステムズはネットワーク・セキュリティ機器のアクセス制御を入れる。ウリ金融はログを集めて異常を探すSIEMと、脅威を自動遮断するSOARを整える。
ただアカウント管理だけでは足りないとの指摘もある。KB国民銀行は2019年から権限管理に投資してきたが、外部に開かれていた行員用システムからの流出は防げなかった。
当局と予算
金融委員会は年末までに、金融業界580社超の認証・アクセス制御とAPIを全数点検する。9月30日から11月3日までに届け出られた侵害事故は37社40件、流出は約47万3000件に上る。新韓銀行の来年の予算は1150億ウォンで、今年の406億ウォンの約2.8倍だ。ハナ銀行は1001億ウォン、ウリ銀行とKB国民銀行は1000億ウォン以上を充てる。
注目のアプリ
 SUMO:数字パズル
正しいマスを選んで足し算、目標の数に。覚えるのは簡単、極めるのは難しい。無料、全年齢向け。
 Dialo:話して学ぶ語学アプリ
AIの会話パートナーと話すだけ。一文ごとに添削され、あなたの言語で解説が返ってきます。9言語、A1からC2まで。
 ediviewer:EDIファイルを文書のように読む
EDIFACTやX12メッセージを開き、各セグメントの意味を表示。JSON/XML変換、PDF・Excel出力。ローカルで動作、アップロード不要。
 giftdetect:数分でぴったりの贈り物
相手、シーン、性格を選ぶだけ。検索エンジンが地元ショップの商品説明を読み、合うものを並べます。無料、登録不要。
同じ日のニュース
すべて見る →
セビリア速度カメラ放火、A-92で覆面の男が装置に火

Microsoft障害でドイツのホテルのプールに塩素警報届かず

220P/McNaught彗星が突然1000倍明るく、原因が判明




