京成スカイライナーの予約システムに不正アクセス、最大337万件
京成電鉄はスカイライナーの座席予約システムに不正アクセスがあり、最大約337万件の利用者情報が取得された可能性があると発表した。ネット予約は停止中。
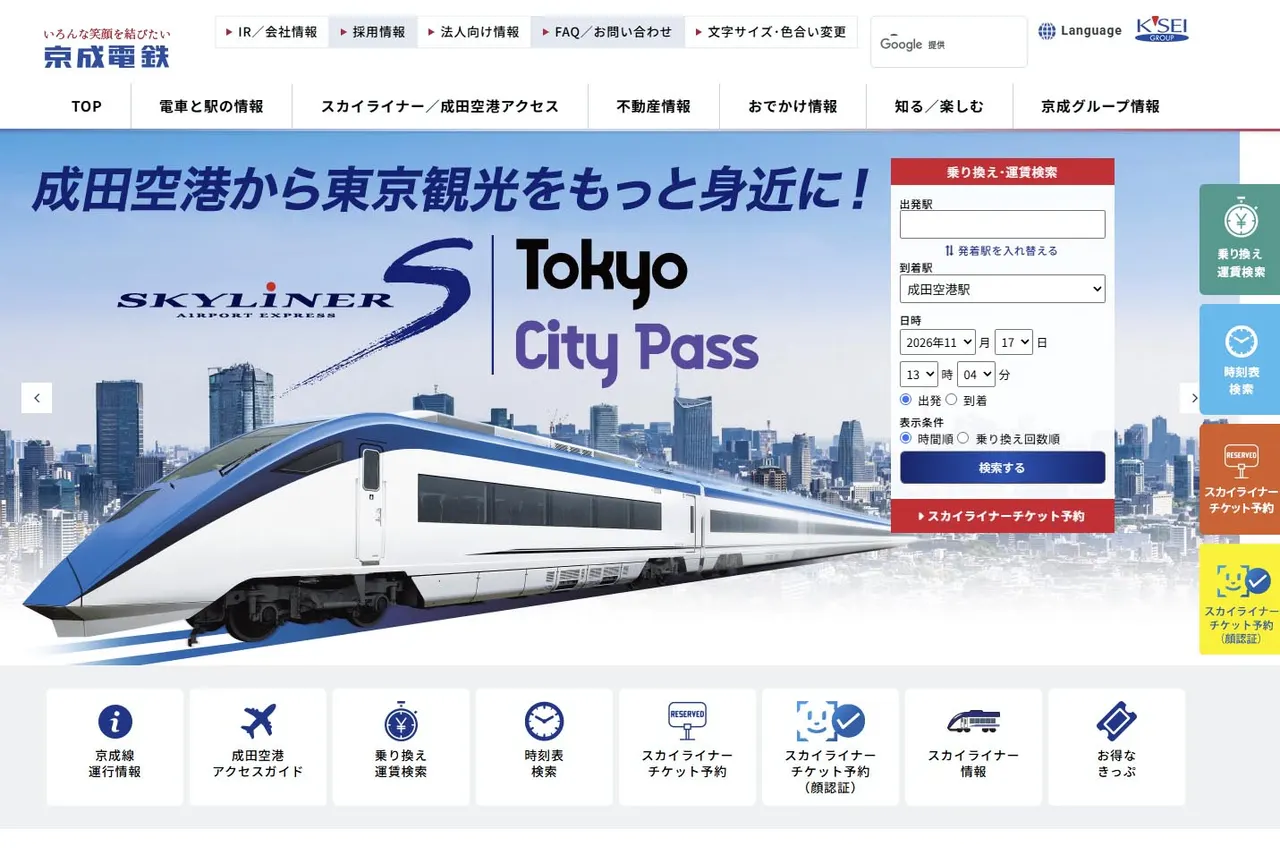
京成スカイライナーの予約システムに、外部から不正アクセスがあった。京成電鉄は13日、利用者情報が最大約337万件取得された可能性があると発表し、11月16日付で情報を追記した。
不正アクセスが起きたのは11月11日深夜。対象は「スカイライナーチケットレスサービス」と「e-ticketサービス」の利用者情報だ。
京成スカイライナーで流出した可能性のある情報は?
含まれるのはユーザーID、パスワード、カナ氏名、電話番号、メールアドレス、生年月日、性別、国籍。パスワードはハッシュ化されており、同社は第三者に復元されることはないとしている。
予約や購入はどうなっている?
京成電鉄はセキュリティ強化のため、スカイライナー座席予約システム全般の利用を停止した。ネットでの予約はできない状態だ。ただ、駅の窓口と券売機では、これまで通りスカイライナーの券を販売している。
再開時期や、利用者が取るべき対応については、今回の情報には記載がない。該当サービスのアカウントを持つ人は、京成電鉄からの続報を確認したい。
注目のアプリ
 SUMO:数字パズル
正しいマスを選んで足し算、目標の数に。覚えるのは簡単、極めるのは難しい。無料、全年齢向け。
 Dialo:話して学ぶ語学アプリ
AIの会話パートナーと話すだけ。一文ごとに添削され、あなたの言語で解説が返ってきます。9言語、A1からC2まで。
 ediviewer:EDIファイルを文書のように読む
EDIFACTやX12メッセージを開き、各セグメントの意味を表示。JSON/XML変換、PDF・Excel出力。ローカルで動作、アップロード不要。
 giftdetect:数分でぴったりの贈り物
相手、シーン、性格を選ぶだけ。検索エンジンが地元ショップの商品説明を読み、合うものを並べます。無料、登録不要。
タグ:keiseiskylinerdata breachjapannarita airportunauthorized access
同じ日のニュース
すべて見る →
関連カテゴリ: セキュリティ
すべて見る →
セキュリティ2026/11/17
FDJ、MetaをFacebook・Instagramの偽広告で提訴
セキュリティ2026/11/17
Optimizely侵害、178サイトでカード情報窃取マルウェア
セキュリティ2026/11/17