Java4Shell、一部CPUでJavaにリモートコード実行の脆弱性
Java4Shellと呼ばれる脆弱性により、Javaでリモートコード実行が可能になる。影響は特定のプロセッサに限られるが、サーバーだけでなくクライアントも対象だ。

Java4Shellと呼ばれるセキュリティ上の欠陥が見つかった。攻撃者が離れた場所から、狙った環境でコードを実行できる恐れがある。ただし、すべてのマシンが危ないわけではない。影響を受けるのは特定のプロセッサに限られる。
Java4Shellとは
問題の種類は、リモートコード実行(RCE)だ。ネットワーク経由で、他人のシステム上で任意のプログラムを動かせてしまうもので、一般に深刻な部類の脆弱性とされる。
この件のポイントは、条件がハードウェアに左右されることだ。同じJavaでも、どのCPUで動いているかによって影響の有無が分かれる。
サーバーだけの問題ではない
Javaと聞くとサーバー側を思い浮かべがちだが、今回の脆弱性はそこに限らない。利用者のパソコンなどで動くJavaクライアントも影響の対象に含まれる。
現時点で確認できる情報には、影響を受けるプロセッサの具体的な一覧は含まれていない。そのため、ここでは特定のチップ名や型番には触れない。Javaを業務やサービスで使っている場合は、自分の環境が該当するかどうかを、ソフトウェアやハードウェアの提供元に確認するのが確実だ。
注目のアプリ
 SUMO:数字パズル
正しいマスを選んで足し算、目標の数に。覚えるのは簡単、極めるのは難しい。無料、全年齢向け。
 Dialo:話して学ぶ語学アプリ
AIの会話パートナーと話すだけ。一文ごとに添削され、あなたの言語で解説が返ってきます。9言語、A1からC2まで。
 ediviewer:EDIファイルを文書のように読む
EDIFACTやX12メッセージを開き、各セグメントの意味を表示。JSON/XML変換、PDF・Excel出力。ローカルで動作、アップロード不要。
 giftdetect:数分でぴったりの贈り物
相手、シーン、性格を選ぶだけ。検索エンジンが地元ショップの商品説明を読み、合うものを並べます。無料、登録不要。
同じ日のニュース
すべて見る →
関連カテゴリ: セキュリティ
すべて見る →
Amazon SSD返品、故障品が中身ごと再販売され独の客へ

macOS 27.3のフルディスクアクセス、AIエージェントに警告表示
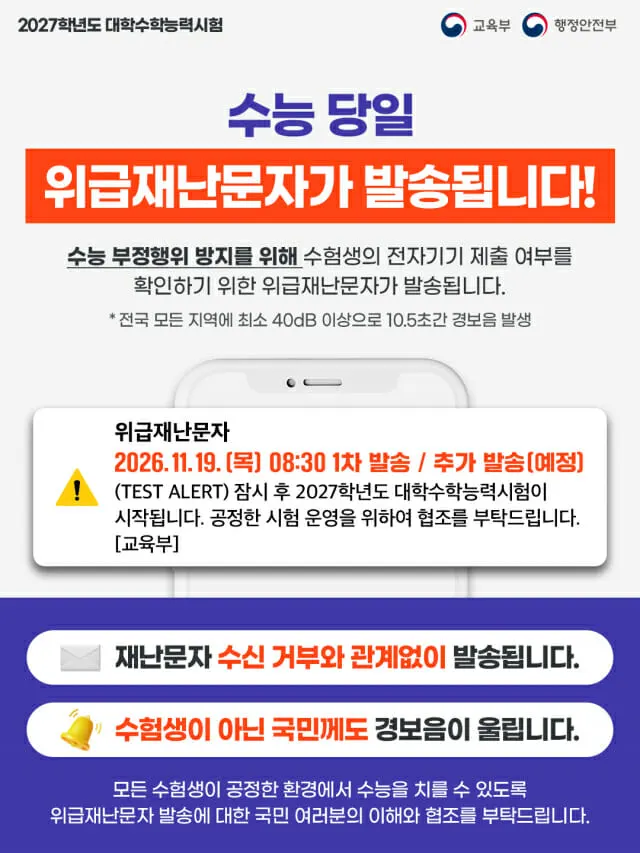
韓国の大学入試CSAT、全国の携帯に緊急警報を送信し不正対策