Java4shell(CVE-2026-114938)Javaの重大脆弱性と安全な点検
認証なしでサーバーを乗っ取れるJavaの重大な脆弱性Java4shell。韓国のセキュリティ企業が、攻撃せずに確認できる点検スクリプトを公開した。
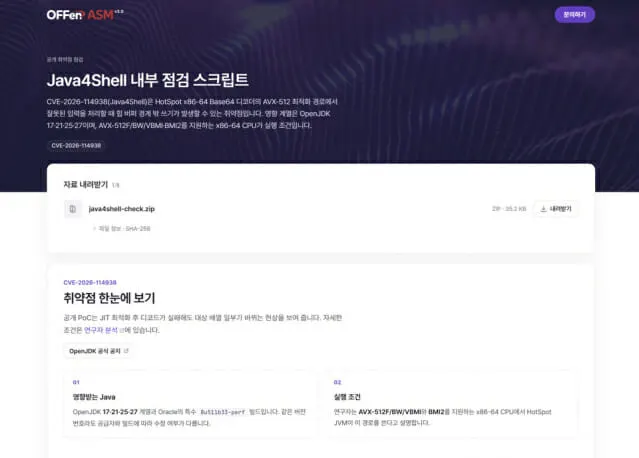
認証なしでサーバーの制御を奪えるJavaの脆弱性「Java4shell(CVE-2026-114938)」について、韓国のセキュリティ企業Enki WhiteHatが18日、点検スクリプトと分析レポートを公開した。攻撃用の入力を送らずに、脆弱かどうかを判定できるのが特徴だ。
問題はJavaのBase64デコードを高速化する機能にある。細工された入力を処理する際にメモリが破損し、遠隔からマルウェアを実行される恐れがある。悪用されれば情報漏えいやサービス停止につながる。CVSS v4.0で9.2、評価は「緊急(Critical)」だ。レポートは影響を受けるバージョンとして、OpenJDK 17、21、25、27系を挙げている。
Java4shellはなぜ影響が大きいのか
Javaは公共機関や金融、大企業の基幹バックエンドで広く使われている。自社開発のWebアプリが安全でも、土台のJava実行環境に欠陥が残っていれば標的になりうる。韓国行政安全部の統計では、国内の公共情報システム1万1132件(71.28%)がJavaで構築され、PHPの6.58%を大きく上回る。グループウェアやERP、SSOなどの国産製品には古いJava開発キットを同梱するものもあり、OSのJavaを更新するだけでは解決しない。
点検スクリプトはどう判定するのか
攻撃入力を送る外部スキャンは、脆弱なプロセスを停止させてサービスに影響を与える可能性がある。Enki WhiteHatのスクリプトは、実行ファイルのアーキテクチャ、提供元、バージョン、AVX-512F、BW、VBMI、BMI2への対応状況といった内部情報だけで判断する。専用の診断Webページから入手し、結果は「脆弱の疑い」「修正版を使用」「実行条件を満たさず」などと表示される。
レポートには、x86-64版Base64デコーダーのAVX-512最適化経路という根本原因、すぐ使える緩和策、公式パッチの適用ガイドが載っている。韓国インターネット振興院(KISA)も18日にセキュリティ更新を勧告。Oracleは17日(現地時間)の緊急パッチで、21製品群の640件の脆弱性を修正した。
同社は10月23日にPHP2shell、27日にNode.jsのNode2shellの点検ツールも公開している。李成権代表は、攻撃者より先に露出資産を把握して対処する「ゴールデンタイム」の確保が重要だと述べた。
注目のアプリ
 SUMO:数字パズル
正しいマスを選んで足し算、目標の数に。覚えるのは簡単、極めるのは難しい。無料、全年齢向け。
 Dialo:話して学ぶ語学アプリ
AIの会話パートナーと話すだけ。一文ごとに添削され、あなたの言語で解説が返ってきます。9言語、A1からC2まで。
 ediviewer:EDIファイルを文書のように読む
EDIFACTやX12メッセージを開き、各セグメントの意味を表示。JSON/XML変換、PDF・Excel出力。ローカルで動作、アップロード不要。
 giftdetect:数分でぴったりの贈り物
相手、シーン、性格を選ぶだけ。検索エンジンが地元ショップの商品説明を読み、合うものを並べます。無料、登録不要。
同じ日のニュース
すべて見る →
関連カテゴリ: セキュリティ
すべて見る →
pass1111が日本の流出パスワード1位、NordPass 2026年版
ハンコヤドットコム、カード情報8220件漏えいか 決済画面改ざん

Dizigom閉鎖、トルコ最大級の海賊版サイトが消えた
