Gootloader摘発、9カ国が100台超のサーバーから除去
法律書類を装ってWordPressサイトで配られたGootloaderは、感染PCへのアクセス権をランサムウェア犯に売っていました。9カ国の捜査機関が配布網を摘発しました。
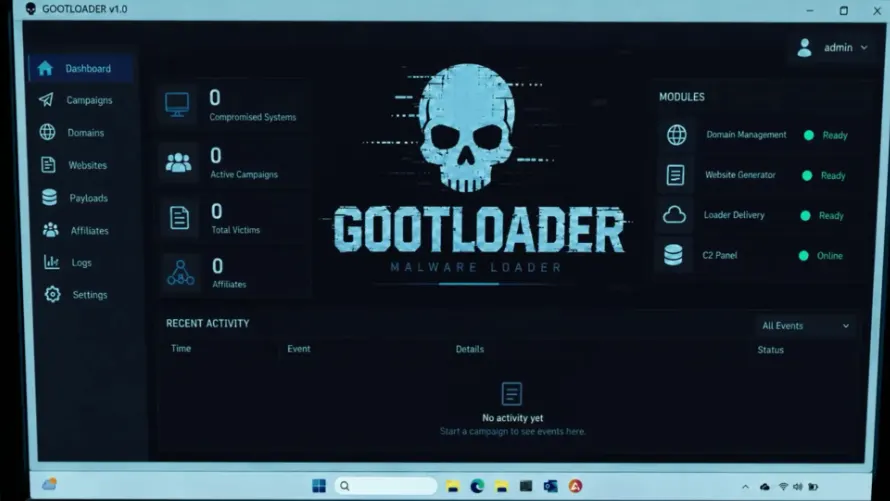
ネットで拾った書類が、ランサムウェア攻撃の入り口だった。そんな仕組みを回していたのがマルウェア「Gootloader(グートローダー)」です。感染したパソコンは、いわば商品として扱われていました。
米司法省は11月12日、FBIや各国の捜査機関と連携し、100台超のサーバーからGootloaderを除去したと発表しました。配布や制御に使われていた米国のドメインも押収されています。作戦名は「エンドゲーム」で、9カ国の捜査機関が参加しました。
Gootloaderとは何か
Gootloaderは、ほかのマルウェアをパソコンに送り込む「ローダー」と呼ばれる種類です。米司法省によると2018年から活動しており、世界で少なくとも2万5000台が感染しました。
Europol(欧州刑事警察機構)の説明では、乗っ取ったWordPressサイトに法律関係の書類を装ったファイルを置き、訪れた人に開かせて感染させていました。普通の会社のサイトから落としたファイルなので、一般の人が見分けるのはかなり難しいでしょう。
感染したパソコンはどうなるのか
感染したパソコンは「ボットネット」に組み込まれます。外部から操作できるパソコンの集まりで、さらなる感染拡大に使われました。運営者はその先で、感染パソコンへのアクセス権をランサムウェアの攻撃者に販売していたといいます。米国だけで少なくとも44の被害者が攻撃を受けました。
WordPressでサイトを運営している人は、ログイン情報の変更、多要素認証の設定、脆弱性の修正を済ませておきましょう。
注目のアプリ
 SUMO:数字パズル
正しいマスを選んで足し算、目標の数に。覚えるのは簡単、極めるのは難しい。無料、全年齢向け。
 Dialo:話して学ぶ語学アプリ
AIの会話パートナーと話すだけ。一文ごとに添削され、あなたの言語で解説が返ってきます。9言語、A1からC2まで。
 ediviewer:EDIファイルを文書のように読む
EDIFACTやX12メッセージを開き、各セグメントの意味を表示。JSON/XML変換、PDF・Excel出力。ローカルで動作、アップロード不要。
 giftdetect:数分でぴったりの贈り物
相手、シーン、性格を選ぶだけ。検索エンジンが地元ショップの商品説明を読み、合うものを並べます。無料、登録不要。
同じ日のニュース
すべて見る →
関連カテゴリ: セキュリティ
すべて見る →
VMware vCenterの脆弱性が攻撃中、Broadcomが修正を公開

英国のスマート冷蔵庫ハッキング対策、数万台をネットから切断
