スパコン「富岳」不正アクセスで停止、公開ダッシュボードから侵入
理研は富岳の運用を停止した。公開されていた稼働状況ダッシュボードから侵入され、最大4222人のSSH鍵や研究データが流出した可能性がある。
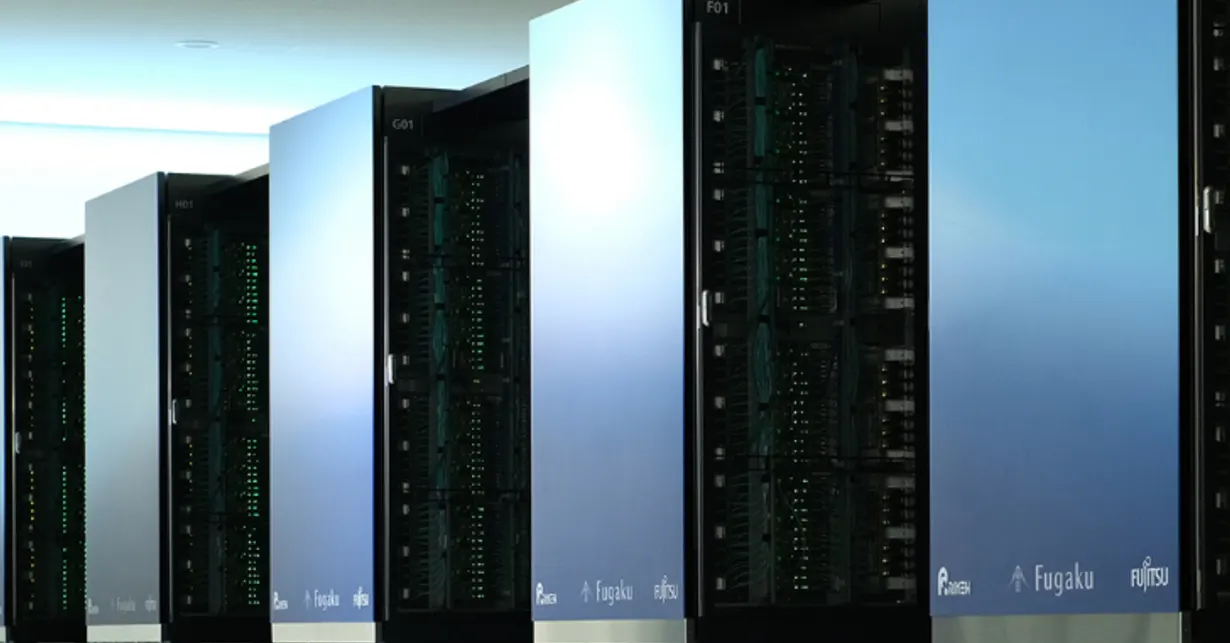
スーパーコンピュータ「富岳」が止まっている。きっかけは、ネット上に公開されていた稼働状況を見るだけのダッシュボードだった。
理化学研究所は11月16日、計算科学研究センターが運用する富岳の運用系システムに第三者が不正アクセスしたと発表した。富岳は14日に運用を停止している。侵入は11月10日から13日にかけて行われ、具体的な手口は調査中だ。
富岳の不正アクセスで何が流出した可能性があるのか
侵入者は内部の複数のサーバを操作し、一部には不正なプログラムを設置してシステムを改ざんしていた。流出の可能性があるのは、富岳の利用者最大4222人の氏名、メールアドレス、ID。AI向けスパコン「理究」の利用者最大375人の氏名とメールアドレスも対象だ。
さらに、利用者のホームディレクトリにあったSSH秘密鍵やアクセスキー、研究データなどのファイルも含まれる可能性がある。侵入者は取得した認証情報の一部で、他のシステムへの接続を試みたという。ただし研究成果が外部に流出した具体的事実は、現時点で確認されていない。
理研はどう対応したか
理研は12日に不審な通信を検知し、保守を委託する事業者と調査を始めた。13日に不正アクセスを確認して侵入に使われたシステムを隔離し、14日未明に運用を停止、管理用の鍵も入れ替えた。15日夕方には実行中と待機中のジョブをすべて止め、全利用者のログイン用公開鍵を無効にした。
利用者には、富岳に保存していたSSH秘密鍵などの認証情報を無効にし、再発行するよう求めている。理研は悪用された脆弱性に対処し、侵入されたサーバの再構築とネットワーク構成の見直し、AIを活用したセキュリティ対策を行う。運用保守の役割分担も改める。運用再開は、再発防止策を講じた後になる。
注目のアプリ
 SUMO:数字パズル
正しいマスを選んで足し算、目標の数に。覚えるのは簡単、極めるのは難しい。無料、全年齢向け。
 Dialo:話して学ぶ語学アプリ
AIの会話パートナーと話すだけ。一文ごとに添削され、あなたの言語で解説が返ってきます。9言語、A1からC2まで。
 ediviewer:EDIファイルを文書のように読む
EDIFACTやX12メッセージを開き、各セグメントの意味を表示。JSON/XML変換、PDF・Excel出力。ローカルで動作、アップロード不要。
 giftdetect:数分でぴったりの贈り物
相手、シーン、性格を選ぶだけ。検索エンジンが地元ショップの商品説明を読み、合うものを並べます。無料、登録不要。
同じ日のニュース
すべて見る →
関連カテゴリ: セキュリティ
すべて見る →
AmazonへのSSD返品、2年後にドイツで家族のデータ付きで発見

FAAのルーター、FBIが押収 同じ障害の再現を試みる
