FortiGate 60に自作ブートローダーでLinux 2.4を載せた
2000年代初頭のファイアウォールFortiGate 60の純正ファームを捨て、自作ブートローダーでLinux 2.4を起動。USB、有線LAN3ポート、VGAも動いた。
FortiOSしか起動しないはずのファイアウォールで、自作ファームウェアからLinuxを動かした人がいる。対象は2000年代初頭のルーター兼ファイアウォール「FortiGate 60」(FGT-60)だ。
中身はほぼ普通のPCに近い。400MHzのVIA C3(Samuel 2)、VIA製のノースブリッジとサウスブリッジ、基板直付けの128MB PC133メモリ、VIA VT6105Mのネットワークコントローラー3基という構成で、コンソールはシリアルポートから使う。ただ純正ファームは非公開で、CFカードからはFortiOSのイメージしか読み込まない。
作者は純正イメージの解析はしなかった。エントロピーが高く、圧縮か暗号化、おそらく両方がかかっているためだ。代わりに自作のブートローダーを書いた。古いLinuxBIOS/Corebootのコードではメモリ設定がうまくいかず、純正ROMのコードをリバースエンジニアリングして設定を取り込んだという。
FortiGate 60でLinuxはどう動いたのか
まずIDEのポーリング、MBR解析、ext2の読み込みを実装し、Linux 2.4カーネルが起動した。実際のルートファイルシステムでは起動が止まったが、原因はLinuxがUARTの初期化を後回しにすることだった。割り込みをハードウェア初期化の段階で有効にしないと、ポーリングに切り替わって極端に遅くなる。
USBはサウスブリッジのデバイスを有効にしてIRQを割り当てるだけで動いた。LANは3基のうち2基のRhineとサウスブリッジ内蔵の分が先に動き、残るEthernet 2(DMZポート)は、無効だったPCI IRQ Bを有効にしてeth2にIRQ 9を割り当てると動いた。純正ROMは割り込みを大まかにしか設定しておらず、残りはOSイメージ側の追加処理が担っていたようだ。
最後にVGA出力も成功した。基板上の端子はVGAB1と印刷され、ノースブリッジにはTrident Blade3Dコアがある。画面が緑色なのは、RGB全部をつなぐテストクリップが足りなかったため。タイミングにも左ずれが残る。作者は趣味と勉強のための企画だとしており、DOOMも動く予定だという。
注目のアプリ
 SUMO:数字パズル
正しいマスを選んで足し算、目標の数に。覚えるのは簡単、極めるのは難しい。無料、全年齢向け。
 Dialo:話して学ぶ語学アプリ
AIの会話パートナーと話すだけ。一文ごとに添削され、あなたの言語で解説が返ってきます。9言語、A1からC2まで。
 ediviewer:EDIファイルを文書のように読む
EDIFACTやX12メッセージを開き、各セグメントの意味を表示。JSON/XML変換、PDF・Excel出力。ローカルで動作、アップロード不要。
 giftdetect:数分でぴったりの贈り物
相手、シーン、性格を選ぶだけ。検索エンジンが地元ショップの商品説明を読み、合うものを並べます。無料、登録不要。
同じ日のニュース
すべて見る →
関連カテゴリ: ハードウェア
すべて見る →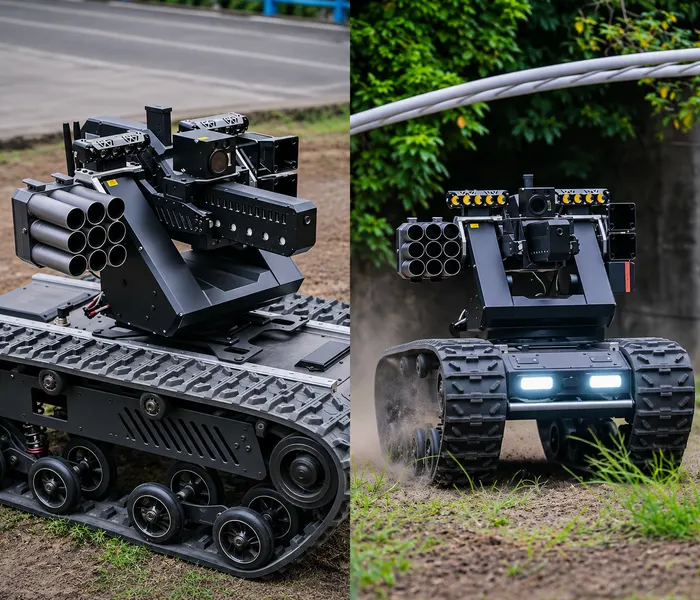
中国の暴動鎮圧ロボ「War Bear」、38mm発射機を搭載
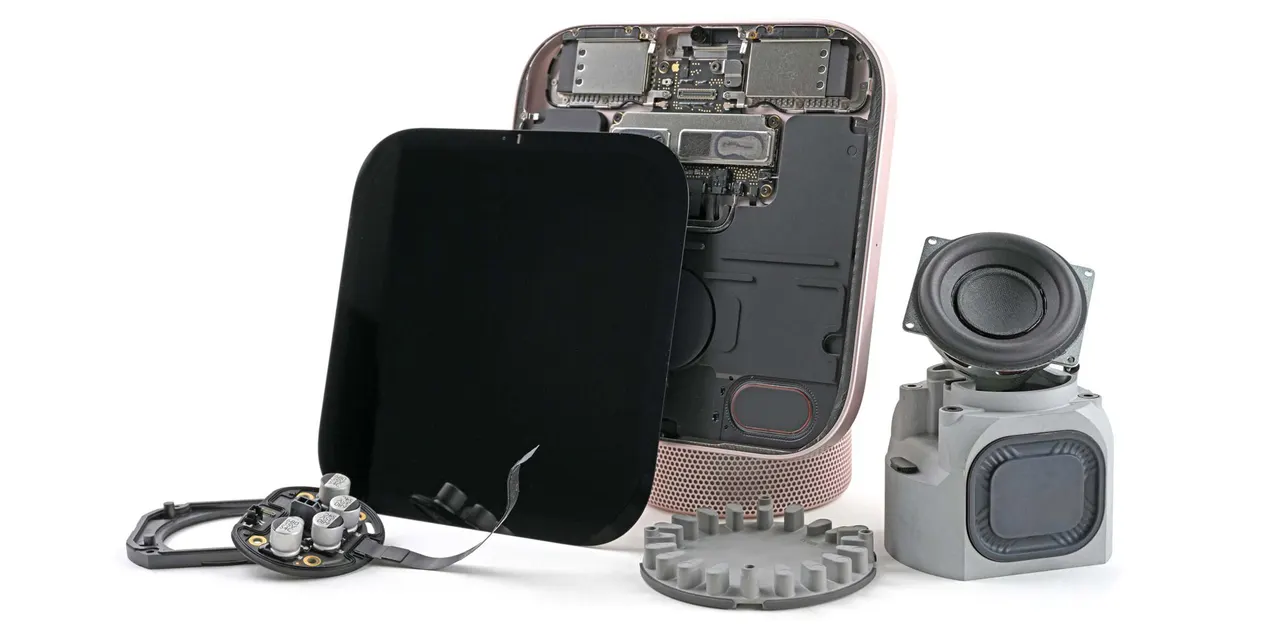
Apple HomeView分解、iFixitが接着剤の多さに苦戦