eMudhra emBridgeに脆弱性、CERT-Inがファイル名の漏えいを警告
インドのCERT-Inが、署名ツールemBridgeの低リスクの脆弱性を公表。同じネットワーク内の攻撃者にファイル名が見えるおそれがあった。修正版は公開済み。
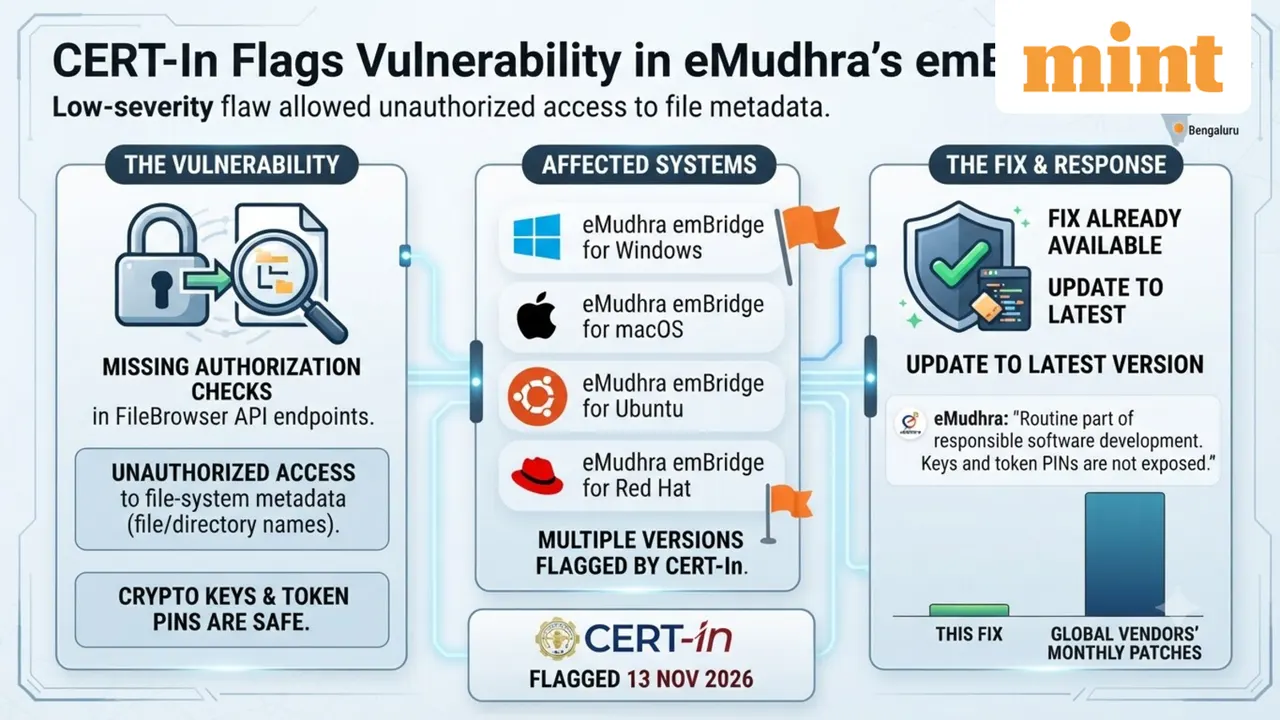
インドのコンピューター緊急対応チーム(CERT-In)は、eMudhraの署名ツール「emBridge」に脆弱性があると発表した。同じネットワーク上にいる攻撃者が、パソコン内のファイル名やフォルダー名を一覧できてしまうという。深刻度は「低」で、すでに修正版が出ている。
eMudhra emBridgeとは
emBridgeは、ベンガルールのデジタル署名企業eMudhraが開発したユーティリティーだ。政府系サービスやウェブアプリが、ユーザーのパソコンにあるハードウェアトークンやデジタル署名証明書とやり取りするために使われる。
CERT-Inの通知は2026年11月13日付。影響を受けるのは次の4種類だ。
- Windows版 5.9.1.x〜5.9.3.x
- macOS(x64)版 3.2.4.x〜3.2.6.x
- Ubuntu(x64)版 3.2.0.x〜3.3.0.x
- Red Hat(x64)版 3.2.0.x〜3.3.0.x
何ができてしまうのか
CERT-Inによると、原因はFileBrowser APIのエンドポイントに認可チェックがないこと。これらはLocalSystemアカウントでファイルシステムを列挙するが、呼び出し元に権限があるかを十分に確認していなかった。同じLAN上の未認証の攻撃者が、ローカルのHTTPS Web APIに悪意あるウェブページを送ることで悪用できる。得られるのはファイル名、ディレクトリ名、ディレクトリ構造の情報だ。
ファイルの中身へのアクセス、改ざんや削除、コード実行、暗号鍵やハードウェアトークンのPINの取得はできないと、CERT-Inは明記している。
eMudhraはIndia Today Techに対し、修正版は提供済みで、全ユーザーに最新版への更新を勧めると述べた。また、デジタル署名証明書の利用には必ずトークンPINの認証が必要だとも説明している。
注目のアプリ
 SUMO:数字パズル
正しいマスを選んで足し算、目標の数に。覚えるのは簡単、極めるのは難しい。無料、全年齢向け。
 Dialo:話して学ぶ語学アプリ
AIの会話パートナーと話すだけ。一文ごとに添削され、あなたの言語で解説が返ってきます。9言語、A1からC2まで。
 ediviewer:EDIファイルを文書のように読む
EDIFACTやX12メッセージを開き、各セグメントの意味を表示。JSON/XML変換、PDF・Excel出力。ローカルで動作、アップロード不要。
 giftdetect:数分でぴったりの贈り物
相手、シーン、性格を選ぶだけ。検索エンジンが地元ショップの商品説明を読み、合うものを並べます。無料、登録不要。
同じ日のニュース
すべて見る →
関連カテゴリ: セキュリティ
すべて見る →
GoogleがAIハッキングエージェントを発見、仏サイトが標的に

AIカンニングで刑事捜査、ベトナム・トルコ・インドで逮捕相次ぐ
楽天証券に不正アクセス、最大1125万口座のログインIDが漏えいか
