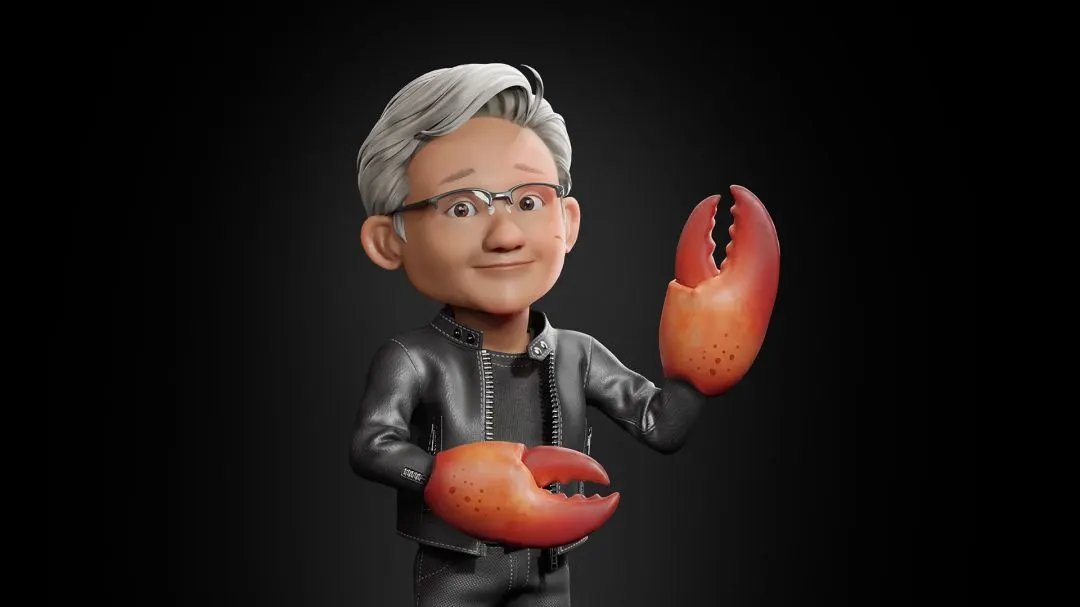
Yes Bank API बदलाव से भारत में फिनटेक पेआउट में देरी
AI से होने वाले साइबर हमलों के खिलाफ Yes Bank की नई सुरक्षा का असर उन पेमेंट कंपनियों पर पड़ रहा है, जो उसके बैंकिंग API पर निर्भर हैं। सेटलमेंट में देरी हो रही है।
 SUMO· नंबर पज़ल
 Dialo· बोलकर भाषाएँ सीखें
 ediviewer· EDI फ़ाइलें दस्तावेज़ की तरह पढ़ें
 giftdetect· मिनटों में सही तोहफ़ा
AI से होने वाले साइबर हमलों से बचने के लिए Yes Bank ने अपनी सुरक्षा कड़ी की है, और इसकी कीमत कुछ फिनटेक कंपनियों को चुकानी पड़ रही है। इंडस्ट्री सूत्रों के मुताबिक Yes Bank API में हुए बदलावों से पेमेंट सर्विस प्रोवाइडर्स के पेआउट में देरी हो रही है।
एक फिनटेक अधिकारी ने बताया कि दिक्कतें तब शुरू हुईं, जब Yes Bank ने ईमेल भेजकर कहा कि वह लेनदेन को सुरक्षित रखने के लिए "बेहतर एहतियाती उपाय" लागू कर रहा है। बाद में कंपनी को बताया गया कि बैंक अपने बैंकिंग API बदल रहा है, जिससे सेटलमेंट अटक रहे हैं। जो कारोबार पैसे भेजने के लिए इन API पर निर्भर हैं, उनकी पेमेंट प्रोसेसिंग और सेटलमेंट की समयसीमा प्रभावित हुई है।
Yes Bank ने API में बदलाव क्यों किए?
एक अन्य सूत्र के अनुसार समस्या तब शुरू हुई, जब RBI ने बैंकों और वित्तीय संस्थानों को साइबर सुरक्षा मजबूत करने के निर्देश दिए। सूत्र का कहना है कि ये निर्देश अक्टूबर में SBI में हुए डेटा लीक के बाद आए। RBI ने कथित तौर पर यह भी कहा है कि AI की मदद से बढ़ते हमलों में ग्राहकों का पैसा प्रभावित न हो। Inc42 ने टिप्पणी के लिए Yes Bank से संपर्क किया है।
बाकी कंपनियों पर भी असर
यह अकेला मामला नहीं है। Coinbase India ने पिछले हफ्ते बैंकिंग पार्टनर में आउटेज का हवाला देकर सभी विड्रॉल रोक दिए थे और बाद में आंशिक रूप से शुरू किए। CoinDCX के मुताबिक उसके "ज्यादातर" पार्टनर बैंकों में अपग्रेड के कारण INR विड्रॉल में देरी हो रही है। Zebpay ने भी बैंकिंग पार्टनर की तकनीकी गड़बड़ी से पेआउट धीमे होने की बात कही। Razorpay ने एक पार्टनर बैंक की तकनीकी समस्या के कारण मर्चेंट सेटलमेंट अस्थायी रूप से रोका, लेकिन कुछ घंटों बाद सेवा बहाल कर दी।
CERT-In की चेतावनी में क्या है?
इसी दिन CERT-In ने बैंकों और वित्तीय संस्थानों के टेक्नोलॉजी सर्विस प्रोवाइडर्स में अनधिकृत लेनदेन को लेकर अलर्ट जारी किया। एजेंसी के मुताबिक हमलावरों ने बिजनेस रिकॉर्ड या अप्रूवल संबंधों में बदलाव किया और फिर वैध पेमेंट प्रक्रिया से फर्जी लेनदेन पास करा लिए। एजेंसी ने कहा कि मामलों में सिर्फ पेमेंट API पर सीधा हमला नहीं, बल्कि बिजनेस एप्लिकेशन और वर्कफ्लो का दुरुपयोग हुआ। कितना पैसा निकाला गया, यह नहीं बताया गया।
CERT-In ने हमलों के तरीके भी गिनाए: एक्सपोज्ड सिस्टम की ऑटोमेटेड पड़ताल, ज्ञात कमजोरियों के लिए तेजी से एक्सप्लॉइट तैयार करना, कई एजेंट एक साथ चलाना, त्रुटि मिलने पर स्क्रिप्ट बदलना, और वैध क्रेडेंशियल का इस्तेमाल। एजेंसी ने पेमेंट मंजूर करने वाले अकाउंट सीमित करने, जोखिम भरे बदलावों का स्वतंत्र प्रमाणन कराने और असामान्य गतिविधि पर नजर रखने को कहा है।
देखने लायक ऐप्स
SUMO: नंबर पज़लसही खाने चुनें, जोड़ें, लक्ष्य तक पहुँचें। सीखना आसान, महारत मुश्किल। मुफ़्त, हर उम्र के लिए।
Dialo: बोलकर भाषाएँ सीखेंAI बातचीत साथी से बात करें; हर वाक्य सुधरकर आपकी भाषा में समझाया हुआ लौटता है। 9 भाषाएँ, A1 से C2 तक।
ediviewer: EDI फ़ाइलें दस्तावेज़ की तरह पढ़ेंEDIFACT और X12 संदेश खोलें, हर सेगमेंट की व्याख्या देखें, JSON/XML में बदलें, PDF और Excel में निर्यात करें। स्थानीय रूप से चलता है, कोई अपलोड नहीं।
giftdetect: मिनटों में सही तोहफ़ाचुनें किसके लिए, किस मौके पर और कैसा स्वभाव। सर्च इंजन स्थानीय दुकानों के उत्पाद विवरण पढ़कर सबसे उपयुक्त विकल्प ऊपर रखता है। मुफ़्त, बिना साइन-अप।
इसी दिन की और ख़बरें
सभी देखें →
Meta Muse Chrome एक्सटेंशन: साइडबार में AI एजेंट, 2 लाख यूज़र
मेडिकल माइक्रोरोबोट: चुंबक से खून की नसों में चलते हैं
Google से निजी डेटा हटाएं: Results about you टूल कैसे काम करता है
Gmail Shielded Email: स्पैम से बचने के लिए एक टैप में नकली पता
और पढ़ें:: कारोबार
सभी देखें →
चीन में 2 सेंट के पजामे पर 20 लाख ऑर्डर, फिर दुकान गायब
Take-Two का GTA ट्रेडमार्क रूस में छूटा, 18 महीने बाद फीस नहीं भरी
SpaceX Project Saturn: कर्ज़ देने वाले नहीं चाहते चिप्स अंतरिक्ष में जाएँ