Uber डेटा ब्रीच: AI वेंडर से 149,346 ड्राइवरों के लाइसेंस चोरी
हैकरों ने AI सप्लायर Fireworks AI के वैध क्रेडेंशियल से Uber ड्राइवरों के लाइसेंस की तस्वीरें निकालीं। करीब 1.5 लाख लोग प्रभावित हैं, पर Uber का कोई अलार्म नहीं बजा।

 SUMO· नंबर पज़ल
 Dialo· बोलकर भाषाएँ सीखें
 ediviewer· EDI फ़ाइलें दस्तावेज़ की तरह पढ़ें
 giftdetect· मिनटों में सही तोहफ़ा
Uber ने माना है कि उसके एक AI सप्लायर में सेंध लगने से करीब 1.5 लाख लोगों की निजी जानकारी चोरी हो गई। इस Uber data breach में ड्राइवरों के ड्राइविंग लाइसेंस की तस्वीरें हाथ लगी हैं। सबसे अजीब बात यह है कि Uber के सुरक्षा अलार्म एक बार भी नहीं बजे।
ओरेगन के अटॉर्नी जनरल के पास दाखिल फाइलिंग के मुताबिक पीड़ितों की संख्या 149,346 है। चोरी हुए डेटा में लाइसेंस की इमेज और उनसे निकाली गई जानकारी शामिल है: नाम, घर का पता, जन्मतिथि और लाइसेंस नंबर।
Uber ने अपनी फाइलिंग में सप्लायर का नाम नहीं लिखा। TechCrunch से बातचीत में कंपनी ने बताया कि यह Fireworks AI है। यह कंपनी डेवलपरों को AI मॉडल चलाने और फाइन-ट्यून करने का इन्फ्रास्ट्रक्चर देती है।
Uber का डेटा कैसे चोरी हुआ?
आयोवा के अटॉर्नी जनरल को दी गई सूचना के अनुसार Fireworks ने 9 अक्टूबर को Uber को घुसपैठ की जानकारी दी। Uber ने सप्लायर की पहुंच बंद कर दी। चार दिन बाद उसे पता चला कि हमलावरों ने 7 अक्टूबर को ड्राइवरों की निजी जानकारी खंगाली थी।
Uber ने इस सप्लायर के लिए अलग क्लाउड स्टोरेज बनाया था, जिसकी निगरानी उसकी अपनी क्लाउड सिक्योरिटी टीम करती थी। मगर हैकर वैध क्रेडेंशियल इस्तेमाल कर रहे थे, इसलिए कोई चेतावनी नहीं मिली। Uber के मुताबिक इन क्रेडेंशियल से उसके दूसरे सिस्टम में नहीं घुसा जा सकता था, और अब सप्लायर से जुड़े क्रेडेंशियल रद्द या बदल दिए गए हैं।
Uber ने यह नहीं बताया कि उसने हजारों लाइसेंस की तस्वीरें AI इन्फरेंस कंपनी को क्यों दी थीं। यह भी साफ नहीं कि अमेरिका के बाहर के ड्राइवर प्रभावित हुए या नहीं।
Fireworks AI के साथ क्या हुआ?
Fireworks ने 9 अक्टूबर को सुरक्षा घटना की बात मानी थी। शुरू में उसने कहा कि निजी जानकारी या ग्राहकों के डेटासेट चोरी होने के सबूत नहीं हैं। महीने में दोबारा हैकिंग हुई और 9 नवंबर को कंपनी ने माना कि कुछ ग्राहक डेटा सचमुच निकल गया। इसमें बिलिंग रिकॉर्ड, कुछ डेटासेट और अधूरे मॉडल वेट शामिल थे। Notion के कुछ ग्राहकों की AI असिस्टेंट से बातचीत भी उजागर हुई।
Uber ने 10 नवंबर से प्रभावित लोगों को पत्र भेजना शुरू किया, यानी जानकारी मिलने के एक महीने से ज्यादा बाद। पीड़ितों को मुफ्त क्रेडिट मॉनिटरिंग और फ्रॉड सहायता मिलेगी, लेकिन पत्र की तारीख से सिर्फ 90 दिन में साइन अप करना होगा।
देखने लायक ऐप्स
SUMO: नंबर पज़लसही खाने चुनें, जोड़ें, लक्ष्य तक पहुँचें। सीखना आसान, महारत मुश्किल। मुफ़्त, हर उम्र के लिए।
Dialo: बोलकर भाषाएँ सीखेंAI बातचीत साथी से बात करें; हर वाक्य सुधरकर आपकी भाषा में समझाया हुआ लौटता है। 9 भाषाएँ, A1 से C2 तक।
ediviewer: EDI फ़ाइलें दस्तावेज़ की तरह पढ़ेंEDIFACT और X12 संदेश खोलें, हर सेगमेंट की व्याख्या देखें, JSON/XML में बदलें, PDF और Excel में निर्यात करें। स्थानीय रूप से चलता है, कोई अपलोड नहीं।
giftdetect: मिनटों में सही तोहफ़ाचुनें किसके लिए, किस मौके पर और कैसा स्वभाव। सर्च इंजन स्थानीय दुकानों के उत्पाद विवरण पढ़कर सबसे उपयुक्त विकल्प ऊपर रखता है। मुफ़्त, बिना साइन-अप।
इसी दिन की और ख़बरें
सभी देखें →
Epic बनाम Apple: 1.22 लाख दस्तावेज़ रोकने का आरोप, रोज़ जुर्माने की मांग
Ethereum का कोई 'terms of use' नहीं, जज ने MIT भाइयों को किया बरी
Waymo हाईवे बैन: कैलिफ़ोर्निया ने रोबोटैक्सी का फ्रीवे पर चलना रोका
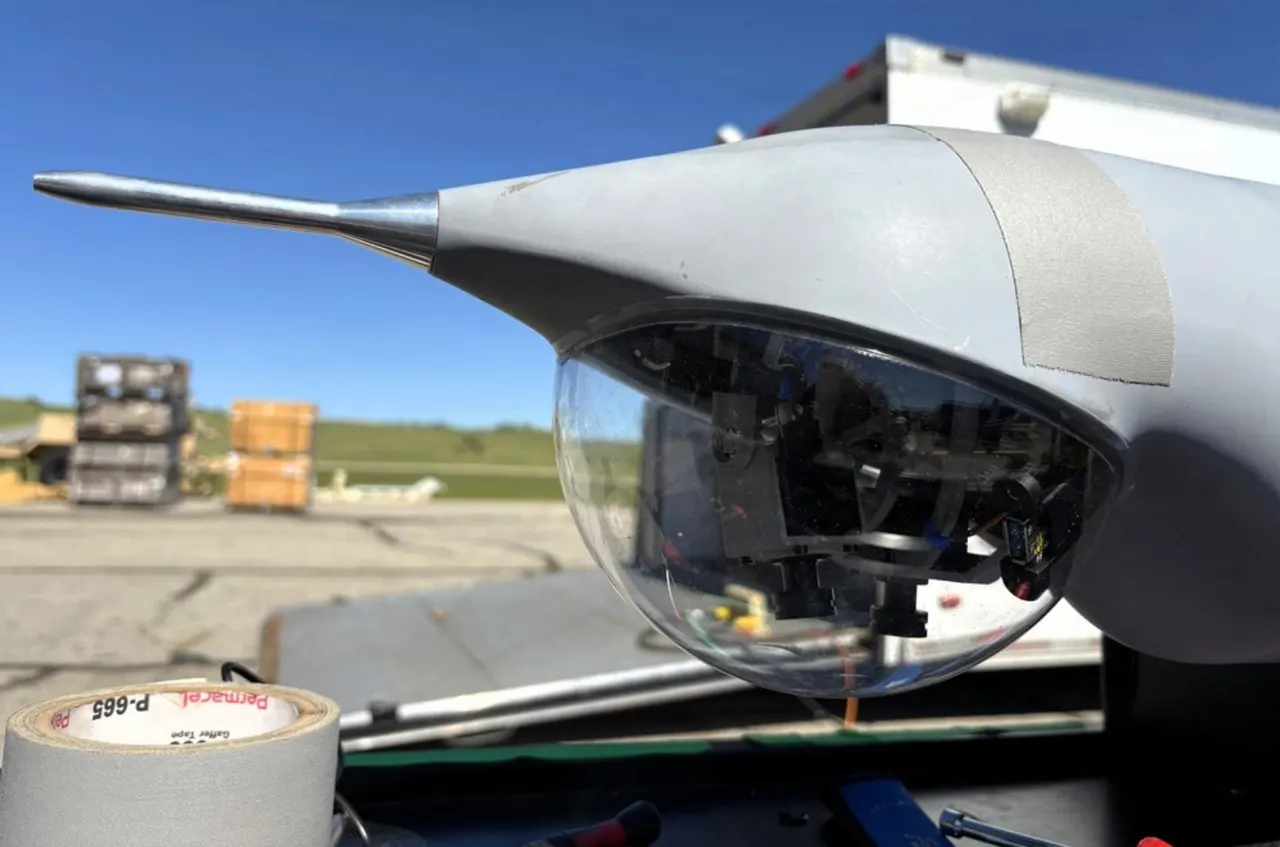
AltNav: बिना GPS के ड्रोन प्रशांत महासागर पर 6 घंटे उड़ा
और पढ़ें:: सुरक्षा
सभी देखें →
Google Threat Intelligence: AI से पूरी तरह ऑटोमेटेड साइबर हमले देखे गए

Optimizely हैक: Zoom और IKEA समेत 178 साइटें निशाने पर

KARTE डेटा लीक: JINS के 1.82 करोड़ तक अकाउंट खतरे में
