पासकी सिक्योरिटी स्टडी: परखी गई 103 साइटों में कोई पास नहीं
जर्मनी के शोधकर्ताओं ने पासकी सपोर्ट करने वाली 103 साइटों पर हमले आज़माए। कोई भी WebAuthn की सभी सुरक्षा शर्तें पूरी नहीं कर सकी, 18 में गंभीर खामियां मिलीं।
 SUMO· नंबर पज़ल
 Dialo· बोलकर भाषाएँ सीखें
 ediviewer· EDI फ़ाइलें दस्तावेज़ की तरह पढ़ें
 giftdetect· मिनटों में सही तोहफ़ा
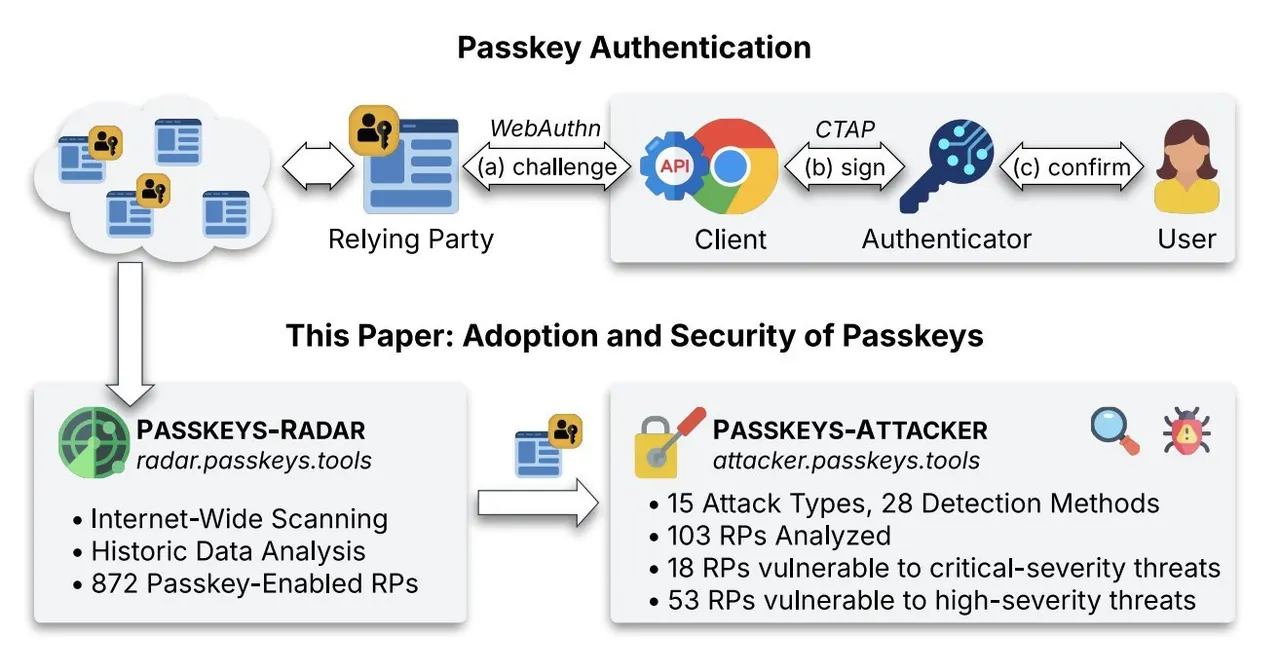
पासवर्ड से ज़्यादा सुरक्षित मानी जाने वाली पासकी (passkey) तकनीक की असली वेबसाइटों पर जांच हुई, और नतीजा अच्छा नहीं रहा। जर्मनी की रूर यूनिवर्सिटी बोखुम और अन्य संस्थानों के शोधकर्ताओं ने 103 साइटों को परखा। WebAuthn की सभी अनिवार्य सुरक्षा शर्तों पर एक भी साइट खरी नहीं उतरी।
पासकी क्या है और शोध में क्या हुआ
पासकी पासवर्ड की जगह पब्लिक-की क्रिप्टोग्राफी और फ़ोन के बायोमेट्रिक या PIN से लॉगिन कराती है। शोध पत्र का नाम "The State of Passkeys: Studying the Adoption and Security of Passkeys on the Web" है। टीम ने पहले PASSKEYS-RADAR नाम का डिटेक्शन सिस्टम बनाया, जिसने पासकी सपोर्ट वाली 872 साइटें खोजीं। इनमें से 208 में पासकी असल में रजिस्टर हो सकती थी, और इन्हीं की जांच हुई।
बुनियादी सेटिंग में ही कमियां दिखीं। पासकी जोड़ते समय पासवर्ड दोबारा डालने जैसी अतिरिक्त पहचान सिर्फ़ 34% (71 साइट) ने मांगी। बाकी 66% ने बिना किसी जांच के तुरंत रजिस्ट्रेशन दे दिया। 25 साइटों में पासकी हटाने की सुविधा नहीं थी या बैकअप के लिए एक से ज़्यादा पासकी जोड़ने की इजाज़त नहीं थी। लगभग सभी साइटें पुराने, अनुशंसा से बाहर एल्गोरिदम मांग रही थीं, और 38% (80 साइट) ने पासकी का दायरा पूरे पैरेंट डोमेन तक फैला रखा था, जिससे सबडोमेन हाइजैक का जोखिम बनता है।
हमलों में क्या मिला
इसके बाद टीम ने PASSKEYS-ATTACKER टूल बनाया, जो WebAuthn संदेशों से छेड़छाड़ करके 15 तरह के हमले आज़माता है। 103 साइटों में 18 में "क्रिटिकल" और 53 में "अहम" स्तर की खामियां मिलीं।
पांच साइटों ने क्रिप्टोग्राफिक सिग्नेचर की जांच ही नहीं की, यानी बदले हुए डेटा से दूसरे के खाते में घुसा जा सकता था। 14 साइटें क्रेडेंशियल ID के दोहराव वाले हमलों की चपेट में थीं। हमलावर पीड़ित की ID अपने खाते में जोड़कर पीड़ित की पब्लिक की ओवरराइट कर सकता था, जिससे पीड़ित लॉगिन नहीं कर पाता (5 साइट)। तीन साइटों पर पीड़ित की पासकी हटाई जा सकती थी। पीड़ित की पब्लिक की भी हाथ लग जाए तो तीन साइटों पर पीड़ित को हमलावर के खाते में लॉगिन कराया जा सकता था।
एक मामले में कई डोमेन के बीच पासकी साझा करने की अनुमति-सूची में ऐसा डोमेन था जो सालाना 10 यूरो में कोई भी खरीद सकता था। उसे खरीदकर हमलावर पासकी साझा करने वाली 72 जुड़ी साइटों पर खाते हड़प सकता था।
देखने लायक ऐप्स
SUMO: नंबर पज़लसही खाने चुनें, जोड़ें, लक्ष्य तक पहुँचें। सीखना आसान, महारत मुश्किल। मुफ़्त, हर उम्र के लिए।
Dialo: बोलकर भाषाएँ सीखेंAI बातचीत साथी से बात करें; हर वाक्य सुधरकर आपकी भाषा में समझाया हुआ लौटता है। 9 भाषाएँ, A1 से C2 तक।
ediviewer: EDI फ़ाइलें दस्तावेज़ की तरह पढ़ेंEDIFACT और X12 संदेश खोलें, हर सेगमेंट की व्याख्या देखें, JSON/XML में बदलें, PDF और Excel में निर्यात करें। स्थानीय रूप से चलता है, कोई अपलोड नहीं।
giftdetect: मिनटों में सही तोहफ़ाचुनें किसके लिए, किस मौके पर और कैसा स्वभाव। सर्च इंजन स्थानीय दुकानों के उत्पाद विवरण पढ़कर सबसे उपयुक्त विकल्प ऊपर रखता है। मुफ़्त, बिना साइन-अप।
इसी दिन की और ख़बरें
सभी देखें →
सेविले स्पीड कैमरा हमला: नकाबपोश ने A-92 पैनल में लगाई आग

Microsoft आउटेज: जर्मन होटल के पूल में क्लोरीन अलर्ट नहीं पहुंचा

Comet 220P/McNaught अचानक 1,000 गुना चमका, वजह सामने आई

Coral Hart ने AI से 20 महीनों में 370 किताबें लिखीं
और पढ़ें:: सुरक्षा
सभी देखें →
NoisyTCP: Linux सर्वर को दूर से क्रैश करने वाला 11 साल पुराना बग

Artex AI हैकिंग टूल: FBI के मुताबिक तीन घंटे से कम में नेटवर्क में सेंध

एस्टोनिया की डिजिटल निर्वासित सरकार: विदेश के सर्वर से चलेगा देश
