Microsoft agent-framework PyPI पर हैक, चोरी करता है सीक्रेट
PyPI पर Microsoft के Python agent-framework के दो वर्ज़न में info-stealing मैलवेयर मिला, जो पैकेज import किए बिना ही चल जाता है।

 SUMO· नंबर पज़ल
 Dialo· बोलकर भाषाएँ सीखें
 ediviewer· EDI फ़ाइलें दस्तावेज़ की तरह पढ़ें
 giftdetect· मिनटों में सही तोहफ़ा
Microsoft के आधिकारिक Python पैकेज agent-framework के दो वर्ज़न में मैलवेयर मिला है। सबसे अजीब बात यह है कि इसे चलाने के लिए पैकेज को import करने की ज़रूरत भी नहीं पड़ती।
कई सिक्योरिटी रिसर्च फ़र्मों के मुताबिक प्रभावित वर्ज़न 1.26.1 और 1.26.2 हैं। OX Security का कहना है कि 1.26.1 को बाद में सुरक्षित वर्ज़न से बदल दिया गया, लेकिन हमलावर ने फिर Microsoft के आधिकारिक PyPI पब्लिशर अकाउंट से 1.26.2 अपलोड कर दिया। यानी रिपोर्ट के समय तक क्रेडेंशियल शायद बंद नहीं हुए थे। यह सब उसी दिन हुआ जब Satya Nadella कंपनी के Ignite सम्मेलन में मंच पर थे। माना जा रहा है कि Microsoft की GitHub organization के किसी एडमिन अकाउंट तक बिना अनुमति पहुँच हुई है।
Microsoft agent-framework मैलवेयर क्या करता है?
agent-framework AI एजेंट बनाने और तैनात करने के काम आता है और इसके हर महीने क़रीब 2 लाख डाउनलोड होते हैं। नए वर्ज़न Azure, Git, Docker, Hugging Face और दूसरी डेवलपर सेवाओं के environment variables, क्रेडेंशियल फ़ाइलें और अन्य सीक्रेट चुराते हैं। पैकेज इंस्टॉल होने के बाद Python interpreter शुरू होते ही यह सक्रिय हो जाता है।
असली 1.26.0 वर्ज़न भी साथ में खिंचता है, ताकि सब कुछ सामान्य दिखे। पीछे से मैलवेयर डेटा जमा करता है, उसे base64 में एन्कोड किए गए JSON के रूप में एन्क्रिप्ट करता है और कोड में लिखे webhook.site पते पर भेज देता है। यह स्थायी नहीं है। जब तक ख़राब वर्ज़न site-packages डायरेक्टरी में है, तभी तक चलता है।
यह सिर्फ़ मौजूद सीक्रेट नहीं उठाता। यह GitHub Actions, Azure DevOps और Azure से नए identity token भी माँगता है और उसी पते पर भेजता है। OpenSourceMalware के शोधकर्ताओं के मुताबिक क्लाउड बिल्ड माहौल में यह ख़ास तौर पर ख़तरनाक है, क्योंकि कम समय वाले टोकन भी तुरंत चोरी हो जाएँ तो काम के होते हैं।
अगर आपके पास ये वर्ज़न मिलें तो?
अगर 1.26.1 या 1.26.2 आपके environment में मिले, तो मान लीजिए कि वहाँ मौजूद क्रेडेंशियल उजागर हो गए हैं और अकाउंट सुरक्षा का काम करना होगा।
agent-framework का GitHub रिपॉज़िटरी फ़िलहाल ऑफ़लाइन है। AI एक्सेलरेटर ONNX Runtime का रिपॉज़िटरी भी ऑफ़लाइन बताया गया है, हालाँकि Microsoft या शोधकर्ताओं ने इसे इस हमले से नहीं जोड़ा है। Microsoft के प्रवक्ता ने कहा, "जाँच के दौरान हमने कुछ रिपॉज़िटरी निजी कर दी हैं। हमारी प्राथमिकता ग्राहकों और व्यापक इकोसिस्टम की सुरक्षा है।"
देखने लायक ऐप्स
SUMO: नंबर पज़लसही खाने चुनें, जोड़ें, लक्ष्य तक पहुँचें। सीखना आसान, महारत मुश्किल। मुफ़्त, हर उम्र के लिए।
Dialo: बोलकर भाषाएँ सीखेंAI बातचीत साथी से बात करें; हर वाक्य सुधरकर आपकी भाषा में समझाया हुआ लौटता है। 9 भाषाएँ, A1 से C2 तक।
ediviewer: EDI फ़ाइलें दस्तावेज़ की तरह पढ़ेंEDIFACT और X12 संदेश खोलें, हर सेगमेंट की व्याख्या देखें, JSON/XML में बदलें, PDF और Excel में निर्यात करें। स्थानीय रूप से चलता है, कोई अपलोड नहीं।
giftdetect: मिनटों में सही तोहफ़ाचुनें किसके लिए, किस मौके पर और कैसा स्वभाव। सर्च इंजन स्थानीय दुकानों के उत्पाद विवरण पढ़कर सबसे उपयुक्त विकल्प ऊपर रखता है। मुफ़्त, बिना साइन-अप।
इसी दिन की और ख़बरें
सभी देखें →
Citi AI एजेंट नीति: टूल हैक हुआ तो नुकसान ग्राहक का
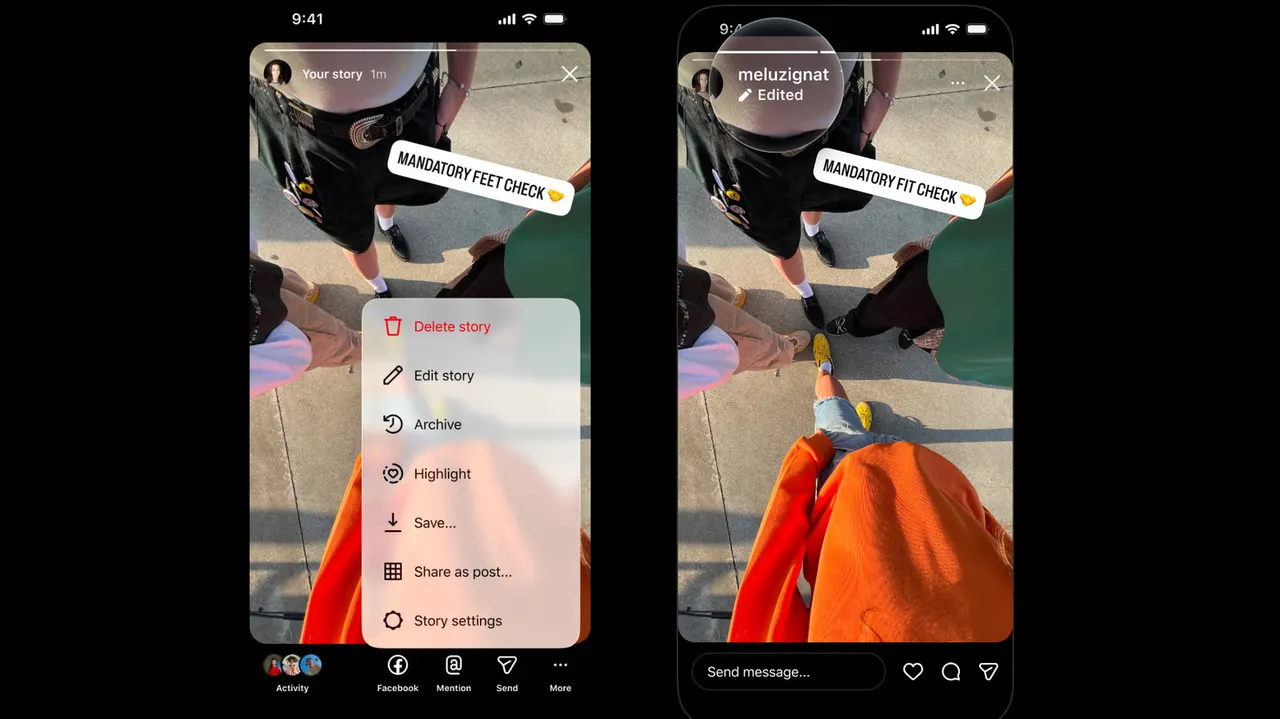
Instagram Story एडिट करें: पोस्ट के बाद 15 मिनट की छूट

CreditNirvana की दो खामियों से 66 लाख कर्ज़ खाते हुए उजागर


