Java4shell (CVE-2026-114938): जावा की गंभीर खामी और सुरक्षित जांच स्क्रिप्ट
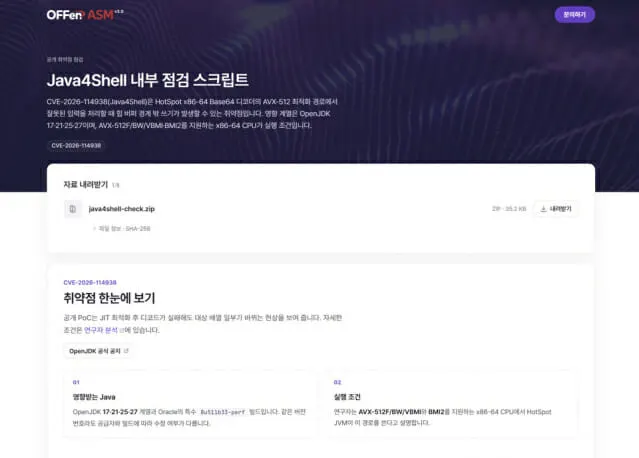
Java4shell नाम की गंभीर खामी से हमलावर बिना लॉगिन किए सर्वर पर कोड चला सकते हैं। एक कोरियाई सिक्योरिटी कंपनी ने हमला किए बिना जांच करने वाली स्क्रिप्ट जारी की है।
 SUMO· नंबर पज़ल
 Dialo· बोलकर भाषाएँ सीखें
 ediviewer· EDI फ़ाइलें दस्तावेज़ की तरह पढ़ें
 giftdetect· मिनटों में सही तोहफ़ा
जावा की एक गंभीर खामी Java4shell (CVE-2026-114938) अब सुर्खियों में है। इसके जरिए हमलावर बिना लॉगिन किए सर्वर पर कब्जा कर सकता है। दक्षिण कोरियाई सिक्योरिटी कंपनी Enki WhiteHat ने 18 नवंबर को इसकी जांच के लिए एक स्क्रिप्ट और विश्लेषण रिपोर्ट जारी की है। खास बात यह है कि स्क्रिप्ट हमले जैसा कोई इनपुट भेजे बिना जांच करती है।
खामी जावा के Base64 डिकोडिंग को तेज करने वाले हिस्से में है। खास तरह से तैयार किया गया इनपुट प्रोसेस होते समय मेमोरी को खराब कर देता है, और इससे दूर बैठा हमलावर अपना मैलवेयर चला सकता है। नतीजा संवेदनशील डेटा की चोरी या सेवाओं का ठप होना हो सकता है। CVSS v4.0 पैमाने पर इसे 9.2 अंक मिले हैं, यानी "क्रिटिकल" श्रेणी। रिपोर्ट के मुताबिक असर OpenJDK 17, 21, 25 और 27 सीरीज पर पड़ता है।
Java4shell क्यों इतनी बड़ी बात है?
जावा सरकारी संस्थानों, बैंकों और बड़ी कंपनियों के बैकएंड सिस्टम में खूब चलता है। कंपनी का अपना वेब ऐप कोड भले सुरक्षित हो, नीचे का जावा रनटाइम कमजोर हो तो वही निशाना बन सकता है। कोरिया के गृह एवं सुरक्षा मंत्रालय के आंकड़ों के अनुसार देश के 11,132 सरकारी सूचना सिस्टम (71.28%) जावा पर बने हैं। PHP का हिस्सा 6.58% है।
दिक्कत एक और है। ग्रुपवेयर, ERP और SSO जैसे कुछ कोरियाई सॉफ्टवेयर अपने साथ पुराना Java डेवलपमेंट किट बांधकर देते हैं। ऐसे में सिर्फ ऑपरेटिंग सिस्टम का जावा अपडेट करने से काम नहीं चलेगा।
यह जांच स्क्रिप्ट कैसे काम करती है?
हमलावर इनपुट भेजकर बाहर से स्कैन करने पर कमजोर प्रोसेस क्रैश हो सकता है और सेवा रुक सकती है। Enki WhiteHat की स्क्रिप्ट ऐसा नहीं करती। वह एक्जीक्यूटेबल का आर्किटेक्चर, सप्लायर और वर्जन देखती है, साथ ही AVX-512F, BW, VBMI और BMI2 सपोर्ट भी जांचती है। इसे खास डायग्नोसिस वेबपेज से डाउनलोड किया जाता है। नतीजा "संदिग्ध रूप से असुरक्षित", "पैच्ड वर्जन का उपयोग" या "शर्तें पूरी नहीं" जैसे रूप में आता है।
रिपोर्ट में जड़ कारण, यानी x86-64 Base64 डिकोडर के AVX-512 ऑप्टिमाइजेशन पाथ की खामी, तुरंत अपनाए जा सकने वाले उपाय और आधिकारिक पैच की गाइड दी गई है। KISA ने भी 18 नवंबर को सिक्योरिटी अपडेट की सलाह दी। Oracle ने 17 नवंबर को आपातकालीन पैच में 21 प्रोडक्ट फैमिली के 640 कमजोर बिंदु ठीक किए।
Enki WhiteHat इससे पहले 23 अक्टूबर को PHP2shell (CVE-2026-109618, CVE-2026-109619) का स्कैनर और 27 अक्टूबर को Node.js के Brotli बग Node2shell (CVE-2026-111497) की स्क्रिप्ट जारी कर चुकी है। कंपनी के सीईओ ली सोंग-क्वोन के मुताबिक हमलावरों से पहले अपने एक्सपोज्ड एसेट पहचानकर पैच करना ही "गोल्डन टाइम" है।
देखने लायक ऐप्स
SUMO: नंबर पज़लसही खाने चुनें, जोड़ें, लक्ष्य तक पहुँचें। सीखना आसान, महारत मुश्किल। मुफ़्त, हर उम्र के लिए।
Dialo: बोलकर भाषाएँ सीखेंAI बातचीत साथी से बात करें; हर वाक्य सुधरकर आपकी भाषा में समझाया हुआ लौटता है। 9 भाषाएँ, A1 से C2 तक।
ediviewer: EDI फ़ाइलें दस्तावेज़ की तरह पढ़ेंEDIFACT और X12 संदेश खोलें, हर सेगमेंट की व्याख्या देखें, JSON/XML में बदलें, PDF और Excel में निर्यात करें। स्थानीय रूप से चलता है, कोई अपलोड नहीं।
giftdetect: मिनटों में सही तोहफ़ाचुनें किसके लिए, किस मौके पर और कैसा स्वभाव। सर्च इंजन स्थानीय दुकानों के उत्पाद विवरण पढ़कर सबसे उपयुक्त विकल्प ऊपर रखता है। मुफ़्त, बिना साइन-अप।
इसी दिन की और ख़बरें
सभी देखें →
TikTok AI वीडियो चेकर: कोई भी फ़ाइल अपलोड करें, पर एक पेच है
किम बीओम-सू बरी: SM एंटरटेनमेंट शेयर केस में अपील कोर्ट का फैसला
दक्षिण कोरिया CSAT परीक्षा: 111 डिवाइस मामले, असली नकल सिर्फ 5
PS4 पर लोकल LLM: 2013 के कंसोल पर 39 टोकन/सेकंड की रफ्तार
और पढ़ें:: सुरक्षा
सभी देखें →
pass1111 जापान का सबसे ज्यादा लीक हुआ पासवर्ड, NordPass 2026 सूची
ハンコヤドットコム: 8,220 कार्ड का डेटा लीक होने की आशंका

Dizigom बंद: तुर्किये की बड़ी पायरेसी साइट पर ताला
