CoinDCX डेटा ब्रीच: Plotline से लीक हुए यूज़र्स के नाम और ईमेल
CoinDCX के मुताबिक उसके मैसेजिंग वेंडर Plotline में अक्टूबर में दो बार सेंध लगी। कुछ यूज़र्स के नाम, ईमेल और बैंक के नाम दिखे, फंड सुरक्षित बताए गए हैं।
 SUMO· नंबर पज़ल
 Dialo· बोलकर भाषाएँ सीखें
 ediviewer· EDI फ़ाइलें दस्तावेज़ की तरह पढ़ें
 giftdetect· मिनटों में सही तोहफ़ा
अगर आप CoinDCX इस्तेमाल करते हैं, तो हो सकता है आपके इनबॉक्स में कंपनी का एक ईमेल आया हो। क्रिप्टो एक्सचेंज ने बताया है कि उसके मैसेजिंग वेंडर Plotline में बिना अनुमति के घुसपैठ हुई, जिससे "कम संख्या" में यूज़र्स का डेटा सामने आ गया। यह CoinDCX data breach अक्टूबर का है।
कंपनी के ईमेल के मुताबिक घुसपैठ दो अलग मौकों पर हुई। पहली 24 से 26 अक्टूबर के बीच और दूसरी 30 से 31 अक्टूबर के बीच। Plotline वह थर्ड-पार्टी कंपनी है, जिसके ज़रिए CoinDCX ऐप में मैसेज और नोटिफ़िकेशन भेजता है।
CoinDCX के किस यूज़र डेटा तक पहुँच हुई?
Plotline से मिली जानकारी के हवाले से एक्सचेंज ने बताया कि हमलावर पक्ष ने यूज़र्स के नाम, ईमेल आईडी और CoinDCX अकाउंट में जोड़े गए बैंकों के नाम देखे। कंपनी ने यह नहीं बताया कि कितने यूज़र्स प्रभावित हुए। यह भी साफ़ नहीं किया गया कि डेटा डाउनलोड, कॉपी या आगे साझा हुआ या नहीं।
क्या यूज़र्स के फंड सुरक्षित हैं?
CoinDCX का कहना है कि Plotline के पास उसके इंटरनल डेटाबेस, ट्रेड एक्ज़ीक्यूशन इंजन या यूज़र वॉलेट तक कोई पहुँच नहीं थी। ग्राहकों के फंड और वॉलेट "पूरी तरह सुरक्षित और अछूते" बताए गए हैं। कंपनी के प्रवक्ता के अनुसार सिर्फ़ सीमित संपर्क विवरण उजागर हुए और CoinDCX के सिस्टम पर कोई असर नहीं पड़ा।
एक्सचेंज के मुताबिक उसने Plotline के साथ मिलकर पुष्टि की कि घटना पूरी तरह नियंत्रित हो चुकी है। अब वह Plotline की सुरक्षा स्थिति, डेटा कम से कम रखने की प्रक्रियाओं और अपनी वेंडर-रिस्क प्रक्रियाओं की समीक्षा कर रहा है। ईमेल में न हमले का तरीका बताया गया, न हमलावर की पहचान।
थर्ड-पार्टी वेंडर क्यों निशाने पर हैं?
थर्ड-पार्टी सेवा कंपनियाँ ऐसे समय जाँच के दायरे में हैं, जब AI की मदद से होने वाले साइबर हमले बढ़ रहे हैं। एक्सप्लॉइट कोड तुरंत लिखकर और हज़ारों टारगेट एक साथ परखकर हमलावर किसी कमज़ोरी को खोजने और उसका फ़ायदा उठाने के बीच का समय काफ़ी घटा रहे हैं। इसी महीने भारत की साइबर सुरक्षा एजेंसी CERT-In ने बैंकिंग, वित्तीय सेवाओं और बीमा क्षेत्र को पेमेंट और डिसबर्समेंट API पर AI-चालित हमलों को लेकर गंभीर चेतावनी दी थी।
देखने लायक ऐप्स
SUMO: नंबर पज़लसही खाने चुनें, जोड़ें, लक्ष्य तक पहुँचें। सीखना आसान, महारत मुश्किल। मुफ़्त, हर उम्र के लिए।
Dialo: बोलकर भाषाएँ सीखेंAI बातचीत साथी से बात करें; हर वाक्य सुधरकर आपकी भाषा में समझाया हुआ लौटता है। 9 भाषाएँ, A1 से C2 तक।
ediviewer: EDI फ़ाइलें दस्तावेज़ की तरह पढ़ेंEDIFACT और X12 संदेश खोलें, हर सेगमेंट की व्याख्या देखें, JSON/XML में बदलें, PDF और Excel में निर्यात करें। स्थानीय रूप से चलता है, कोई अपलोड नहीं।
giftdetect: मिनटों में सही तोहफ़ाचुनें किसके लिए, किस मौके पर और कैसा स्वभाव। सर्च इंजन स्थानीय दुकानों के उत्पाद विवरण पढ़कर सबसे उपयुक्त विकल्प ऊपर रखता है। मुफ़्त, बिना साइन-अप।
इसी दिन की और ख़बरें
सभी देखें →
Gemini प्राइवेसी सेटिंग: AI ट्रेनिंग बंद, चैट हिस्ट्री चालू
iCloud डाउन: 17 नवंबर को App Store, Music और साइन-इन ठप
macOS 27.3 beta 2: अब ऐप को पूरी डिस्क नहीं, सिर्फ एक फोल्डर की अनुमति
GTA 6 में Lucia Caminos कौन है? Manni L. Perez का नाम सामने आया
और पढ़ें:: सुरक्षा
सभी देखें →
Optimizely हैक: IKEA, Zoom समेत 178 साइटों पर कार्ड चुराने वाला मैलवेयर
AI से मिली सुरक्षा खामियां और अमेरिका में आउटेज: NSA का नेटवर्क भी ठप
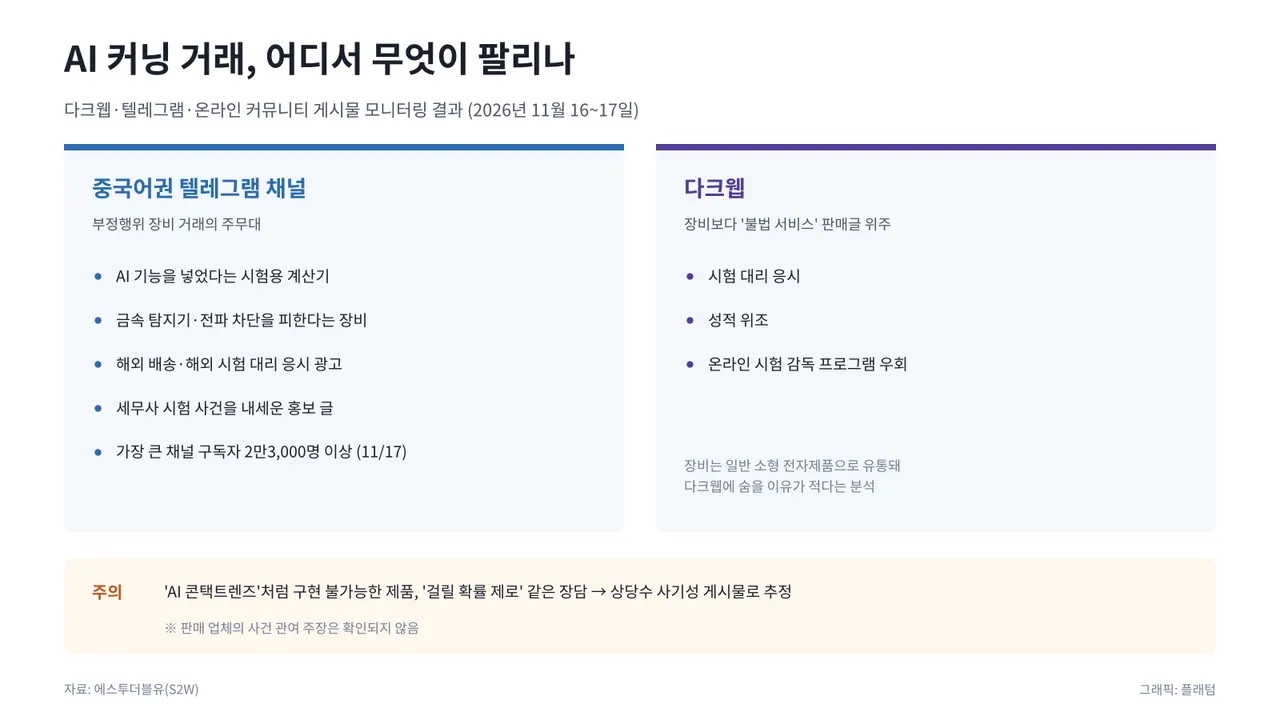
AI नकल के उपकरण: टेलीग्राम विक्रेताओं ने कोरिया का टैक्स एग्ज़ाम केस भुनाया
