Arara Message में सेंध: 7.7 करोड़ ईमेल पते लीक होने का खतरा
जापान की Arara की ईमेल सेवा Arara Message में सेंध से करीब 7.7 करोड़ ईमेल पते लीक हुए या लीक होने की आशंका है। सेवा पूरी तरह बंद है।
जापानी कंपनी Arara (टोक्यो के मिनातो वार्ड) की ईमेल डिलीवरी सेवा "Arara Message" में अनधिकृत पहुँच के मामले में नया खुलासा हुआ है। मूल कंपनी PayCloud Holdings ने 2 नवंबर को बताया कि करीब 7.7 करोड़ ईमेल पते बाहर लीक हुए हैं या लीक होने की आशंका है। प्रभावित ग्राहक कंपनियों की संख्या अधिकतम लगभग 380 है। सेवा 31 अक्टूबर से पूरी तरह बंद है और दोबारा शुरू होने की तारीख तय नहीं है।
हमला कैसे फैला
कंपनी ने 29 अक्टूबर को बताया था कि साझा सिस्टम में सेंध से करीब 3.01 लाख नहीं, बल्कि लगभग 30.1 लाख (301 万) ईमेल पते लीक हुए थे। बाद की जाँच में पता चला कि नुकसान दूसरे सर्वरों तक भी पहुँचा था। हमलावर ने 28 से 31 अक्टूबर के बीच Arara Message के सर्वर के जरिए ग्राहक कंपनियों के सिस्टम में घुसपैठ की और 97 सर्वरों से ईमेल पते और सदस्य जानकारी निकाल ली।
सदस्य जानकारी में नाम, लिंग, जन्मतिथि, फोन नंबर, सदस्यता संख्या और पता शामिल हो सकते हैं; ब्योरा कंपनी के अनुसार अलग-अलग है। आँकड़े अभी जाँच में हैं और बदल सकते हैं। एक व्यक्ति के कई ईमेल पते हो सकते हैं, इसलिए यह संख्या पीड़ितों की संख्या नहीं है।
पहले मामले में लीक पते 33,86,187 तक पहुँच गए हैं। इसके अलावा पाँच ग्राहक कंपनियों के नाम और कंपनी नाम वाले ग्राहक डेटा के अधिकतम 4,11,827 रिकॉर्ड लीक होने की आशंका है। दोहराव की संभावना के कारण इन्हें 7.7 करोड़ में नहीं जोड़ा गया है।
फिशिंग ईमेल और कंपनी की कार्रवाई
हमलावरों ने सेवा का दुरुपयोग कर 28 से 30 अक्टूबर के बीच क्रेडिट कार्ड कंपनी बनकर अधिकतम करीब 71.3 लाख संदिग्ध ईमेल भेजे। प्रेषक पता news@arara.com था और विषय में "उपयोग की पुष्टि का अनुरोध" जैसे शब्द थे। कंपनी ने ऐसे ईमेल के URL न खोलने की अपील की है।
कंपनी के अनुसार वेब सर्वर की कमजोरी और सिस्टम माहौल की समस्याएँ इसमें शामिल थीं। दुरुपयोग हुए क्रेडेंशियल रद्द किए गए और सर्वरों का संचार बंद किया गया। घुसपैठ का रास्ता पता लगाकर सुरक्षा की पुष्टि के बाद ही सेवा बहाल करने पर फैसला होगा। Arara की अन्य सेवाएँ प्रभावित नहीं हैं।
इसी मामले में रिजर्वेशन सेवा चलाने वाली Asoview ने 3 नवंबर को 1.58 करोड़ सदस्य रिकॉर्ड लीक होने की जानकारी दी। पासवर्ड और क्रेडिट कार्ड जानकारी इसमें शामिल नहीं है।
देखने लायक ऐप्स
 SUMO: नंबर पज़ल
सही खाने चुनें, जोड़ें, लक्ष्य तक पहुँचें। सीखना आसान, महारत मुश्किल। मुफ़्त, हर उम्र के लिए।
 Dialo: बोलकर भाषाएँ सीखें
AI बातचीत साथी से बात करें; हर वाक्य सुधरकर आपकी भाषा में समझाया हुआ लौटता है। 9 भाषाएँ, A1 से C2 तक।
 ediviewer: EDI फ़ाइलें दस्तावेज़ की तरह पढ़ें
EDIFACT और X12 संदेश खोलें, हर सेगमेंट की व्याख्या देखें, JSON/XML में बदलें, PDF और Excel में निर्यात करें। स्थानीय रूप से चलता है, कोई अपलोड नहीं।
इसी दिन की और ख़बरें
सभी देखें →
OpenAI 30 जनवरी 2027 को ChatGPT Classic डेस्कटॉप ऐप बंद करेगी
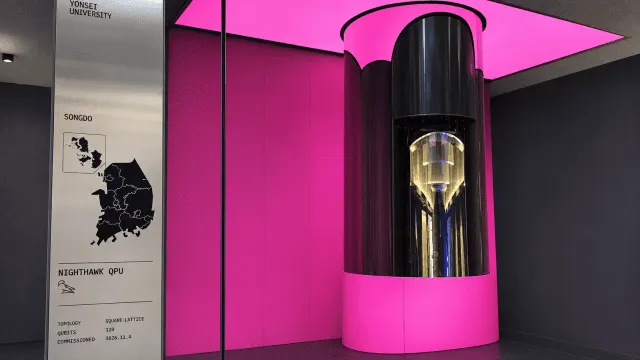
Yonsei University में IBM Quantum Nighthawk r2 चालू, कई गुना तेज़ सर्किट
KakaoBank कार्ड और ब्रोकरेज में उतरने पर विचार, 2028 में कॉर्पोरेट बैंकिंग
T map की बिक्री: Goldman Sachs को यूज़र डेटा विदेश भेजने की छूट नहीं
और पढ़ें:: सुरक्षा
सभी देखें →
Beget पर साइबर हमला: क्लाउड इन्फ्रास्ट्रक्चर का डेटा हुआ नष्ट
VOLTA मैलवेयर पासवर्ड चुराकर AI से आंकता है पीड़ित की कीमत
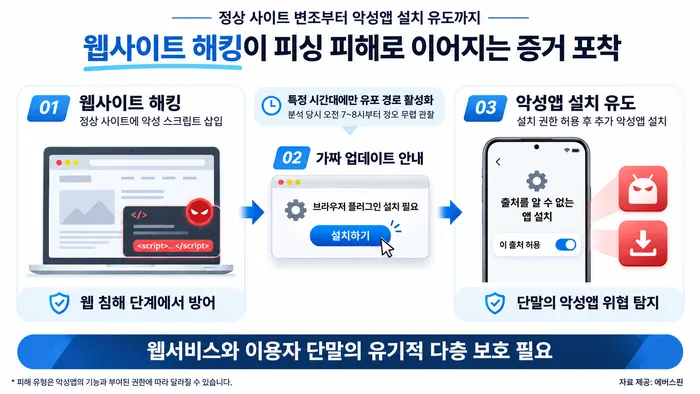
हैक की गई साइट्स पर फर्जी Samsung ब्राउज़र अपडेट, Android में मैलवेयर