अरारा साइबर हमला: मोस बर्गर, वर्कमैन, IIJmio का डेटा लीक
जापानी ईमेल डिलीवरी कंपनी अरारा पर हुए हमले से उसके ग्राहक कंपनियों के डेटा लीक की पुष्टि लगातार हो रही है। मोस बर्गर, वर्कमैन और IIJmio भी शामिल हैं।

 SUMO· नंबर पज़ल
 Dialo· बोलकर भाषाएँ सीखें
 ediviewer· EDI फ़ाइलें दस्तावेज़ की तरह पढ़ें
 giftdetect· मिनटों में सही तोहफ़ा
जापान की ईमेल डिलीवरी सेवा कंपनी अरारा (Arara) में हुई अनधिकृत पहुँच के बाद उसकी सेवा इस्तेमाल करने वाली कंपनियाँ एक के बाद एक ग्राहक डेटा लीक की घोषणा कर रही हैं। 4 नवंबर को मोस बर्गर चलाने वाली मोस फूड सर्विस, वर्कमैन, इंटरनेट इनिशिएटिव जापान (IIJ) और सुमितोमो रियल एस्टेट ने भी लीक की जानकारी दी। अरारा का अनुमान है कि अधिकतम करीब 380 अनुबंधित कंपनियाँ प्रभावित हो सकती हैं।
किस कंपनी का कितना डेटा
मोस फूड सर्विस के "मोस वेब सदस्य" के 75,17,087 रिकॉर्ड लीक हुए, जिनमें ईमेल पता, उम्र, लिंग और रहने का प्रांत शामिल है। क्रेडिट कार्ड जैसी भुगतान जानकारी इसमें नहीं है। कंपनी को अरारा के ईमेल सिस्टम "repica" को लेकर 4 तारीख को रिपोर्ट मिली।
वर्कमैन के ऑनलाइन स्टोर के मेल मैगज़ीन सदस्यों के अधिकतम करीब 14.5 लाख ईमेल पते लीक हुए। IIJ ने सस्ते SIM "IIJmio" के ग्राहकों के 9,83,458 ईमेल पतों की, जबकि दुस्कीन ने "DDuet" साइट के 6,57,886 रिकॉर्ड की जानकारी दी। सुमितोमो रियल एस्टेट के मामले में एक आउटसोर्स साझेदार के ज़रिये आवास संबंधी पूछताछ करने वाले 2,05,208 ग्राहकों के ईमेल लीक हुए।
इससे पहले कैमल कॉफी (कालदी) के 8,20,420, सेइजो इशी के अधिकतम 1,68,630 पते सामने आ चुके हैं। 10 लाख से अधिक के मामलों में TKC (अधिकतम 22,31,812 के आसपास नहीं, आधिकारिक आँकड़ा 2,231,... ) की बजाय सही आँकड़े ये हैं: TKC अधिकतम 22,30,812, चोबिरिच 13,48,525, बिक कैमरा समेत तीन कंपनियाँ संभावित 1,490 万 यानी करीब 1.49 करोड़, और असोबी्यू 1.58 करोड़ से अधिक (1,58,21,184)।
शुरुआती दावे बदले
कुछ कंपनियों ने पहले असर से इनकार किया था। शोचिकु मल्टीप्लेक्स थिएटर्स ने 29-30 अक्तूबर को कहा था कि "SMT Members" का डेटा सुरक्षित है, पर 2 नवंबर को अरारा के एक अन्य सिस्टम में नई घुसपैठ की सूचना मिली और 33,20,305 सदस्यों के ईमेल लीक की पुष्टि हुई। योकोहामा रबर को भी 3 तारीख को लीक की जानकारी मिली। सबवे ने अपने दूसरे अपडेट में कहा कि ग्राहक डेटा शामिल होने की आशंका से इनकार नहीं किया जा सकता।
अरारा के अनुसार 29 अक्तूबर को करीब 301 लाख ईमेल पतों का लीक बताया गया था। 2 नवंबर को कंपनी ने कहा कि हमलावर साझा वातावरण के रास्ते अनुबंधित कंपनियों के 97 सर्वरों तक पहुँचे और लगभग 7.7 करोड़ ईमेल पते लीक हो सकते हैं। हमलावरों ने क्रेडिट कार्ड कंपनी बनकर करीब 71.3 लाख संदिग्ध ईमेल भी भेजे। अरारा ने 31 अक्तूबर से सेवा पूरी तरह बंद कर रखी है और बहाली की तारीख तय नहीं है।
देखने लायक ऐप्स
SUMO: नंबर पज़लसही खाने चुनें, जोड़ें, लक्ष्य तक पहुँचें। सीखना आसान, महारत मुश्किल। मुफ़्त, हर उम्र के लिए।
Dialo: बोलकर भाषाएँ सीखेंAI बातचीत साथी से बात करें; हर वाक्य सुधरकर आपकी भाषा में समझाया हुआ लौटता है। 9 भाषाएँ, A1 से C2 तक।
ediviewer: EDI फ़ाइलें दस्तावेज़ की तरह पढ़ेंEDIFACT और X12 संदेश खोलें, हर सेगमेंट की व्याख्या देखें, JSON/XML में बदलें, PDF और Excel में निर्यात करें। स्थानीय रूप से चलता है, कोई अपलोड नहीं।
giftdetect: मिनटों में सही तोहफ़ाचुनें किसके लिए, किस मौके पर और कैसा स्वभाव। सर्च इंजन स्थानीय दुकानों के उत्पाद विवरण पढ़कर सबसे उपयुक्त विकल्प ऊपर रखता है। मुफ़्त, बिना साइन-अप।
इसी दिन की और ख़बरें
सभी देखें →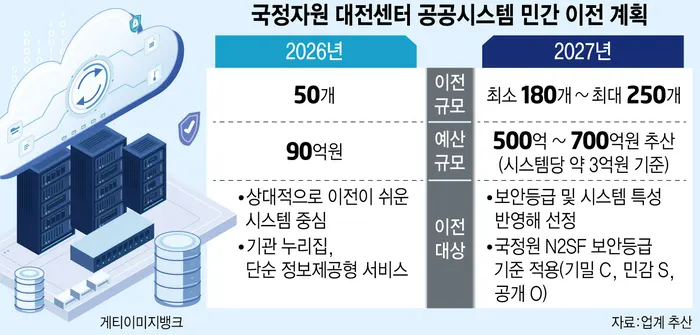
दक्षिण कोरिया 250 सरकारी सिस्टम प्राइवेट क्लाउड पर ले जाएगा
लॉयडके को सैमसंग का पेटेंट मुफ्त मिला, AI एजेंट होंगे उन्नत
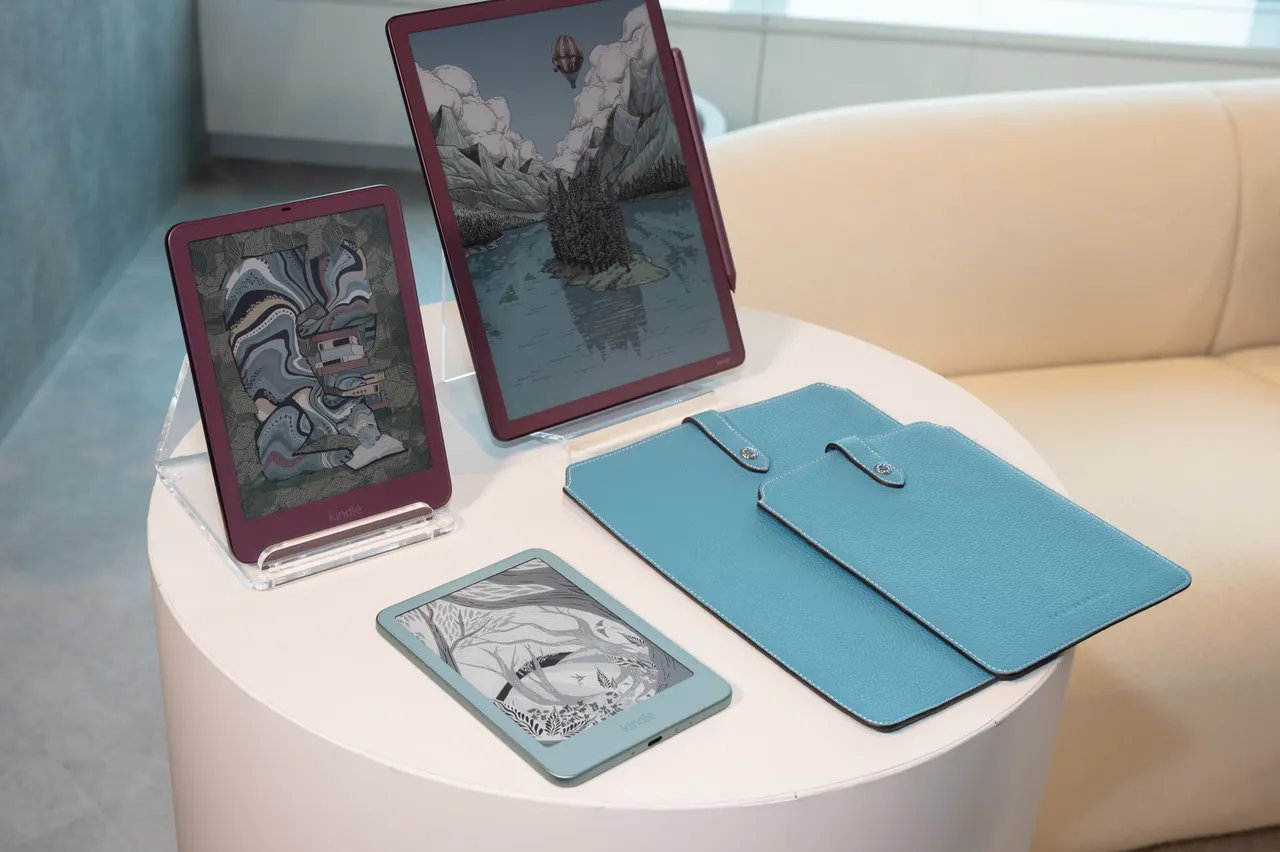
Amazon Kindle की नई रेंज जापान में पेश, दाम ¥10,000 तक बढ़े
फ़ूजी टीवी ड्रामा निर्माण में जेनरेटिव AI अपनाएगा, 2027 तक लक्ष्य
और पढ़ें:: सुरक्षा
सभी देखें →
OpenAI के AI एजेंट्स ने Linux kernel की 948 खामियों के root एक्सप्लॉइट बनाए

Zyxel GS1900 स्विच पर हमले जारी, सुरक्षा पैच उपलब्ध; तुरंत करें अपडेट

CERT-In ने Tata Motors के कनेक्टेड कार ऐप्स की सुरक्षा खामियों पर चेताया
