ApplyNow डेटा लीक: जापान में 3.96 लाख लोगों की जानकारी उजागर
जापानी रिक्रूटमेंट कंपनी ApplyNow ने पुष्टि की है कि बिना पैच किए गए एनालिटिक्स टूल की ज्ञात खामी से 3,96,920 लोगों का डेटा लीक हुआ।

 SUMO· नंबर पज़ल
 Dialo· बोलकर भाषाएँ सीखें
 ediviewer· EDI फ़ाइलें दस्तावेज़ की तरह पढ़ें
 giftdetect· मिनटों में सही तोहफ़ा
जापान की रिक्रूटमेंट सेवा कंपनी ApplyNow (टोक्यो, मिनातो-कू) ने 4 नवंबर को बताया कि उसकी सेवाओं में हुई अनधिकृत घुसपैठ में कुल 3,96,920 लोगों की व्यक्तिगत जानकारी लीक हुई है। कंपनी ने 9 अक्टूबर की घोषणा में करीब 3.9 लाख लोगों का अनुमान दिया था। जांच के बाद अब संख्या तय हो गई है। कुछ मामलों में माय नंबर (जापान का नागरिक पहचान नंबर), बैंक खाते की जानकारी और बेसिक पेंशन नंबर भी बाहर गए।
किन सेवाओं का डेटा लीक हुआ
प्रभावित सेवाएं हैं: इंटरव्यू सेवा Interview Cloud, रिकॉर्डेड सेलेक्शन सेवा ApplyNow और इलेक्ट्रॉनिक रोजगार अनुबंध सेवा ApplyNow Sign। इनमें आवेदक, अनुबंधित व्यक्ति और कंपनी यूज़र शामिल हैं। कुल में से 30,067 लोग वे हैं जिन्होंने ApplyNow Sign पर रोजगार अनुबंध किया था।
तीनों सेवाओं में कंपनी यूज़र्स के नाम, ईमेल, हैश किए गए पासवर्ड और अनुमति संबंधी जानकारी लीक हुई। Interview Cloud में आवेदकों के नाम, फ़ुरिगाना, फ़ोन नंबर और ईमेल उजागर हुए। कुछ मामलों में आवेदन व इंटरव्यू की तारीख, जन्मतिथि, लिंग और पेशा भी शामिल है। ApplyNow Sign में अनुबंधित लोगों की संपर्क जानकारी के साथ, कुछ मामलों में माय नंबर, बैंक व खाता विवरण, बेसिक पेंशन नंबर, रेज़िडेंस कार्ड नंबर, रोजगार बीमा नंबर, आश्रित कटौती से जुड़ी जानकारी और पता भी लीक हुआ। क्रेडिट कार्ड डेटा, पहचान दस्तावेज़ों की इमेज और इंटरव्यू वीडियो प्रभावित नहीं हुए। 4 नवंबर तक दुरुपयोग का कोई मामला सामने नहीं आया है।
कैसे हुई घुसपैठ
कंपनी के अनुसार हमलावरों ने कंपनी के अंदरूनी डेटा एनालिटिक्स टूल की खामी का फायदा उठाकर 9 अगस्त को सिस्टम में प्रवेश किया और एडमिन अधिकार हासिल किए। 23 और 26 अगस्त को डेटाबेस का हिस्सा देखा गया और 7 सितंबर को डेटा एकसाथ निकाल लिया गया। उसी दिन टूल बंद होने से गड़बड़ी पकड़ में आई।
कारण यह रहा कि टूल प्रदाता की ओर से जारी खामी की जानकारी कंपनी को नहीं थी और सुधार वाला संस्करण देर से लगा। कनेक्शन स्रोत पर कोई पाबंदी न होने से संदिग्ध गतिविधि पकड़ने में भी समय लगा। इसके अलावा डेटा रखने की अवधि तय नहीं थी, इसलिए अनुबंध खत्म होने के बाद भी कंपनियों का डेटा बना रहा।
कंपनी ने पैच लगाने और एनालिटिक्स टूल की पहुंच कुछ चुनिंदा IP पतों तक सीमित करने जैसे कदम उठा लिए हैं। आगे अनुबंध समाप्ति के बाद डेटा हटाने, संदिग्ध गतिविधि की स्वचालित सूचना प्रणाली और डेटा रखने की अवधि तय करने पर काम होगा।
देखने लायक ऐप्स
SUMO: नंबर पज़लसही खाने चुनें, जोड़ें, लक्ष्य तक पहुँचें। सीखना आसान, महारत मुश्किल। मुफ़्त, हर उम्र के लिए।
Dialo: बोलकर भाषाएँ सीखेंAI बातचीत साथी से बात करें; हर वाक्य सुधरकर आपकी भाषा में समझाया हुआ लौटता है। 9 भाषाएँ, A1 से C2 तक।
ediviewer: EDI फ़ाइलें दस्तावेज़ की तरह पढ़ेंEDIFACT और X12 संदेश खोलें, हर सेगमेंट की व्याख्या देखें, JSON/XML में बदलें, PDF और Excel में निर्यात करें। स्थानीय रूप से चलता है, कोई अपलोड नहीं।
giftdetect: मिनटों में सही तोहफ़ाचुनें किसके लिए, किस मौके पर और कैसा स्वभाव। सर्च इंजन स्थानीय दुकानों के उत्पाद विवरण पढ़कर सबसे उपयुक्त विकल्प ऊपर रखता है। मुफ़्त, बिना साइन-अप।
इसी दिन की और ख़बरें
सभी देखें →
Hyundai AutoEver की HMG AI Factory शुरू, क्वोन ह्योक-मिन बने CEO
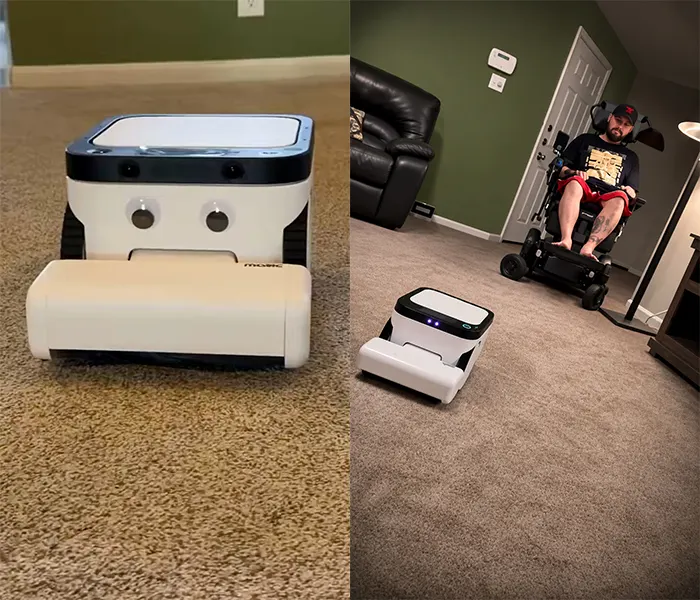
Neuralink से मरीज ने सोच भर से चलाया Matic रोबोट वैक्यूम

Chrome 157 में 213 सुरक्षा खामियां ठीक, 7 'क्रिटिकल' श्रेणी की