AI API राउटर: 428 की जांच में एजेंट हाईजैक और क्रिप्टो चोरी
शोधकर्ताओं ने AI एजेंट और मॉडल के बीच बैठने वाले 428 थर्ड-पार्टी API राउटर परखे। कुछ ने दुर्भावनापूर्ण कोड डाला और एक ने डेमो Ethereum वॉलेट खाली कर दिया।
 SUMO· नंबर पज़ल
 Dialo· बोलकर भाषाएँ सीखें
 ediviewer· EDI फ़ाइलें दस्तावेज़ की तरह पढ़ें
 giftdetect· मिनटों में सही तोहफ़ा
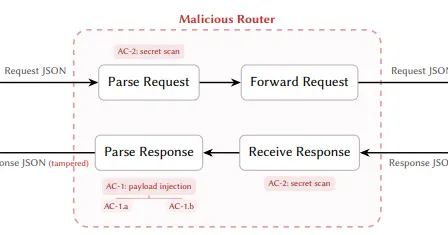
अगर आप Claude Code या Codex जैसे AI एजेंट सस्ते थर्ड-पार्टी "API राउटर" के ज़रिए चलाते हैं, तो एक नई रिसर्च आपके लिए है। 428 राउटर की जांच में कुछ ऐसे मिले जो एजेंट के कमांड बदल देते हैं, और एक ने तो चारे के तौर पर रखे गए क्रिप्टो वॉलेट से पैसे निकाल लिए।
यह अध्ययन कैलिफोर्निया यूनिवर्सिटी, सांता बार्बरा (UCSB) समेत कुछ संस्थानों के शोधकर्ताओं का है। पेपर का नाम है "Your Agent Is Mine: Measuring Malicious Intermediary Attacks on the LLM Supply Chain"।
API राउटर क्या है?
API राउटर एक थर्ड-पार्टी सेवा है। यह AI एजेंट और OpenAI या Anthropic जैसे कई AI प्रोवाइडर के बीच बैठकर अनुरोध सही जगह भेजती है। एजेंट कोड लिखने, कमांड चलाने और क्लाउड संभालने लगे हैं, इसलिए ऐसे राउटर की मांग बढ़ी है।
जोखिम की वजह यह है कि यूज़र खुद राउटर को कनेक्शन पॉइंट बनाता है, इसलिए एन्क्रिप्शन (TLS) बीच में एक बार खुल जाता है। प्रॉम्प्ट, API key और AI के लौटाए टूल कॉल राउटर चलाने वाले को साफ दिखते हैं, और वह उन्हें बदल भी सकता है। मौजूदा बड़े प्रोवाइडर के API में जवाब पर डिजिटल सिग्नेचर भी नहीं होता, जिससे छेड़छाड़ पकड़ी जा सके।
हमले कैसे होते हैं?
पहला तरीका पेलोड इंजेक्शन है। AI का लौटाया कमांड बीच में बदल दिया जाता है: असली URL की जगह मैलवेयर वाला URL, या requests की जगह reqeustsजैसा मिलता-जुलता नकली पैकेज। कुछ राउटर पहले 50 बार सामान्य चलते हैं और 51वीं बार से हमला करते हैं। कुछ सिर्फ तब हमला करते हैं जब एजेंट पूरी तरह ऑटोमैटिक (YOLO) मोड में हो और प्रोजेक्ट Rust या Go का हो।
दूसरा तरीका सीक्रेट चोरी है। इसमें कुछ बदला नहीं जाता, सिर्फ गुज़रते डेटा से API key, AWS access key, GitHub token और क्रिप्टो प्राइवेट की निकाल ली जाती हैं। यूज़र को पता ही नहीं चलता।
जांच में क्या मिला?
टीम ने 28 पेड और 400 फ्री राउटर परखे। एक पेड और आठ फ्री राउटर ने सच में दुर्भावनापूर्ण कोड डाला, जिनमें दो ने 50 बार रुकने जैसी चाल अपनाई। 17 फ्री राउटर में डाले गए नकली AWS क्रेडेंशियल बाद में इस्तेमाल हुए, और एक राउटर ने थोड़ी रकम वाले डेमो Ethereum की से फंड निकाल लिए।
भरोसेमंद राउटर भी सुरक्षित नहीं हैं, अगर वे लीक हुई key दोबारा इस्तेमाल करें या कमज़ोर सर्वर से होकर गुज़रें। शोधकर्ताओं के डेकॉय सर्वर को बाहरी कंपनियों ने अपने रूट में जोड़ लिया, और 440 डेवलपमेंट सेशन से 99 क्रेडेंशियल उजागर हुए।
देखने लायक ऐप्स
SUMO: नंबर पज़लसही खाने चुनें, जोड़ें, लक्ष्य तक पहुँचें। सीखना आसान, महारत मुश्किल। मुफ़्त, हर उम्र के लिए।
Dialo: बोलकर भाषाएँ सीखेंAI बातचीत साथी से बात करें; हर वाक्य सुधरकर आपकी भाषा में समझाया हुआ लौटता है। 9 भाषाएँ, A1 से C2 तक।
ediviewer: EDI फ़ाइलें दस्तावेज़ की तरह पढ़ेंEDIFACT और X12 संदेश खोलें, हर सेगमेंट की व्याख्या देखें, JSON/XML में बदलें, PDF और Excel में निर्यात करें। स्थानीय रूप से चलता है, कोई अपलोड नहीं।
giftdetect: मिनटों में सही तोहफ़ाचुनें किसके लिए, किस मौके पर और कैसा स्वभाव। सर्च इंजन स्थानीय दुकानों के उत्पाद विवरण पढ़कर सबसे उपयुक्त विकल्प ऊपर रखता है। मुफ़्त, बिना साइन-अप।
इसी दिन की और ख़बरें
सभी देखें →
JR East का Shinkansen ड्रोन निरीक्षण: ऑटोपायलट उड़ानें शुरू
शैडो API क्या है: सस्ते GPT का आधा सच, 11 में से 24 नकली
NSANet आउटेज: सिक्योरिटी पैच के बाद NSA ने कैंपस खाली कराया