Yumelink: 47,86 Millionen Datensätze bei Hackerangriff geleakt
Der japanische E-Mail-Dienstleister Yumelink bestätigt den Abfluss von 47,86 Millionen Datensätzen. Betroffen sind auch JR Central und der Kosmetikportal-Betreiber istyle.
 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
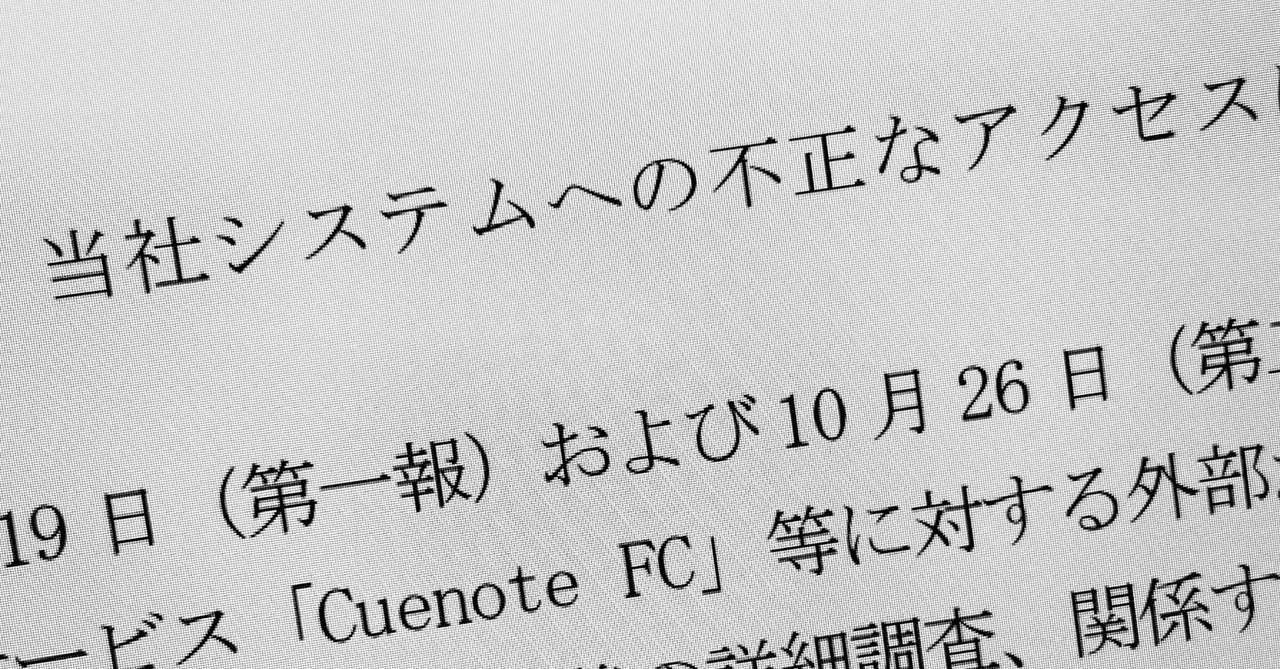
Der in Tokio ansässige E-Mail-Versanddienstleister Yumelink hat am 11. November mitgeteilt, dass bei dem am 19. Oktober gemeldeten unbefugten Zugriff insgesamt 47.864.147 personenbezogene Datensätze abgeflossen sind. Am 26. Oktober hatte das Unternehmen noch von bis zu rund 51,62 Millionen möglicherweise betroffenen Datensätzen gesprochen. Eine weitere Untersuchung hat die Zahl eingegrenzt.
Betroffen sind 49 Systeme des Versanddienstes Cuenote FC. Abgeflossen sind 47.864.147 E-Mail-Adressen, 30.500.167 Mitglieds-IDs, 6.665.055 Namen, 2.059.658 Geschlechtsangaben, 949.217 Geburtsdaten, 412.794 Telefonnummern und 1.823.551 Postleitzahlen. Hinzu kommen Präfekturen, Adressen, gehashte Passwörter, Firmen- und Schulnamen sowie Zugangsdaten zu Diensten, die Kunden betrieben.
So gingen die Angreifer vor
Laut Yumelink nutzten die Täter eine Schwachstelle, schleusten ein Schadprogramm auf einen Server und griffen auf die Datenbank zu. Zudem stahlen sie Sitzungsinformationen eingeloggter Nutzer, gaben sich als legitime Anwender aus und exportierten Daten über die Verwaltungsoberfläche. Den Vorfall bemerkte das Unternehmen am 16. Oktober und schloss seither die Lücke und entfernte den Schadcode. Am 26. Oktober hatte es zudem mitgeteilt, dass im Kundenverwaltungssystem Cuenote BASE 190 Datensätze, darunter Firmennamen, Namen, Telefonnummern und E-Mail-Adressen, von außen einsehbar waren.
Folgen für Kunden
Seit Ende Oktober melden mehrere Kundenunternehmen eigene Lecks. Der Betreiber der Kosmetik-Bewertungsseite @cosme, istyle, gab am 9. November bekannt, dass Daten von rund 2,8 Millionen Kunden abgeflossen sind. JR Central und zwei weitere Firmen meldeten am 5. November den Abfluss von insgesamt etwa 170.000 Mitgliedsdatensätzen bei den Shinkansen-Buchungsdiensten Smart EX und Express Reservation.
Bis auf einzelne Cuenote-FC-Systeme und Cuenote BASE laufen alle Dienste normal. Als Gegenmaßnahme will Yumelink KI-gestützte Code-Reviews und eine Überwachung rund um die Uhr einführen. Nach Abschluss der finalen Untersuchung durch eine externe Fachstelle will das Unternehmen die Ergebnisse erneut veröffentlichen.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →
QuantumDiamonds: Diamant-Sensoren sollen Fehler in Computerchips finden
Parloa baut OpenAI-Partnerschaft aus und erhält frühen Modellzugang
Paribu startet KI Paribu Intelligence und kostenloses Terminal

Meta stellt Muse Ember vor: kleinstes KI-Modell für Agenten
Mehr aus: Sicherheit
Alle anzeigen →
Cyberangriff auf ePUAP: Polens Behördenportal vom Netz
AlphaProof Code: Google-KI beweist Sicherheit von Signals libsignal
Microsoft Patch Tuesday: 1.235 Lücken, Outlook-Bug wird bereits ausgenutzt