Supercomputer Fugaku nach Hackerangriff abgeschaltet
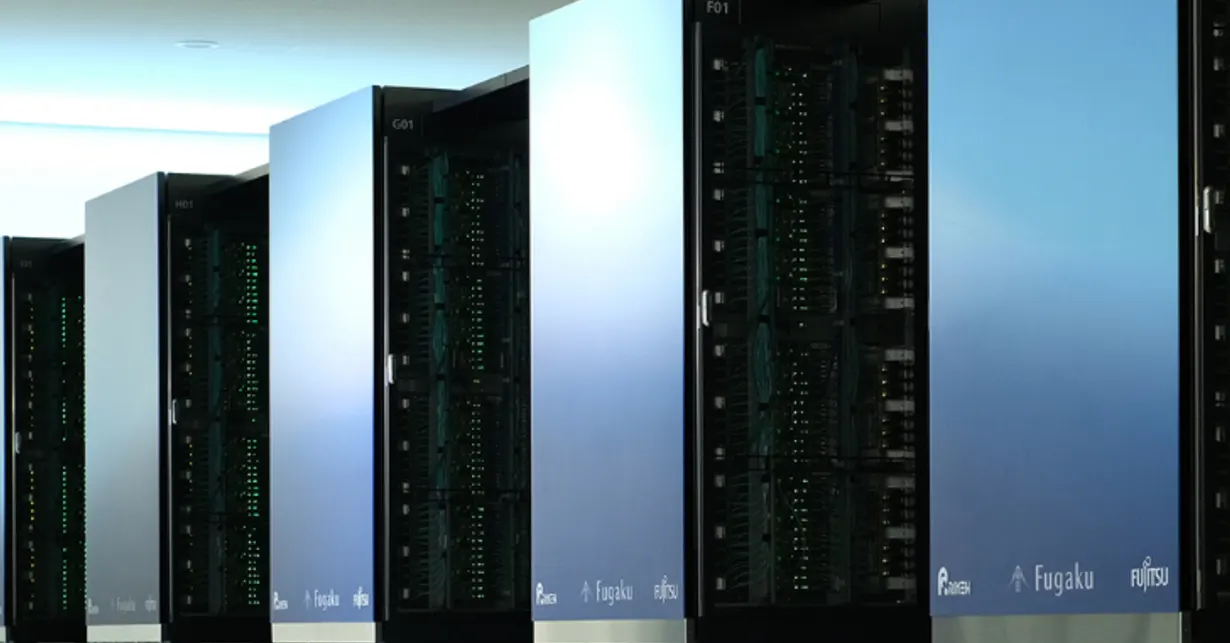
Über eine öffentliche Status-Seite drangen Unbekannte ins Netz des Supercomputers Fugaku ein. Daten und SSH-Schlüssel von bis zu 4.222 Nutzern sind womöglich abgeflossen.
 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
Ausgerechnet eine Webseite, die zeigen sollte, wie ausgelastet der Supercomputer Fugaku ist, diente Angreifern als Einstiegstor. Das Rechenzentrum steht seitdem still.
Das japanische Forschungsinstitut RIKEN teilte am 16. November mit, dass Unbekannte in die Betriebssysteme von Fugaku am Center for Computational Science eingedrungen sind. Am frühen 14. November wurde der Betrieb gestoppt. Als Sprungbrett diente ein im Internet öffentlich erreichbares Dashboard, das den Betriebsstatus anzeigt. Wie genau die Täter vorgingen, wird noch untersucht.
Welche Daten sind beim Fugaku-Hack betroffen?
Zwischen dem 10. und 13. November bedienten die Eindringlinge mehrere interne Server und installierten auf einigen Schadprogramme. Möglicherweise wurden Daten aus dem Authentifizierungssystem kopiert: Namen, E-Mail-Adressen und IDs von bis zu 4.222 Fugaku-Nutzern sowie Namen und E-Mail-Adressen von bis zu 375 Nutzern von „Rikyu“, einem KI-gestützten Supercomputer für die Wissenschaft.
Heikler sind die Home-Verzeichnisse der Nutzer. Dort liegende SSH-Privatschlüssel, Zugangsschlüssel und Forschungsdateien könnten ebenfalls kopiert worden sein. Mit einem Teil der erbeuteten Zugangsdaten versuchten die Täter, sich bei anderen Systemen anzumelden. Konkrete Hinweise auf abgeflossene Forschungsergebnisse gibt es laut RIKEN bisher nicht. Mit anderen Stellen prüft das Institut, ob Folgeschäden entstanden sind.
Wie reagierte RIKEN?
Am 12. November bemerkte RIKEN verdächtigen Datenverkehr, ein externer Wartungsdienstleister begann mit der Analyse. Am 13. November war der Angriff bestätigt, das betroffene System wurde isoliert. Am 14. November ging Fugaku vom Netz, am selben Tag wurden die Admin-Schlüssel getauscht. Am Abend des 15. November wurden alle laufenden und wartenden Rechenjobs beendet und die öffentlichen Login-Schlüssel aller Nutzer gesperrt.
Nutzer sollen ihre auf Fugaku gespeicherten SSH-Schlüssel und Zugangsdaten ungültig machen und neu ausstellen. RIKEN will die ausgenutzte Softwareschwachstelle schließen, die betroffenen Server neu aufbauen, das Netzwerk umgestalten und KI-gestützte Sicherheitsmaßnahmen einführen. Erst danach läuft Fugaku wieder an. Auch die Aufgabenverteilung in der Wartung wird überarbeitet, damit im Notfall schneller reagiert werden kann.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →
NUREMBERG: KI-Trailer zu Film, den es nicht gibt, viral auf X
Rakuten Securities: Datenleck bei bis zu 11,25 Millionen Konten
Claude-Account gesperrt: 101 Fälle zeigen, dass nicht das VPN schuld ist