Hackerangriffe auf Südkoreas Banken: Zugriffsrechte werden neu gebaut
Die Hacker ließen die Kernbanksysteme links liegen und nutzten Zugänge von Kreditvermittlern, Mitarbeitern und Dienstleistern. Die Banken erhöhen ihre Sicherheitsbudgets um bis das 2,8-Fache.
 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
Die Täter hinter einer Serie von Hackerangriffen auf südkoreanische Banken haben den Tresor ignoriert. Sie gingen durch die Seitentür: Arbeitssysteme für Kreditvermittler, Angestellte und externe Dienstleister, bei denen die Zugangsregeln locker waren.
Jetzt bauen die Banken diese Kontrollen um. Die Budgets für Informationssicherheit steigen im nächsten Jahr um bis zum 2,8-Fachen.
Was bei den Hackerangriffen auf südkoreanische Banken passiert ist
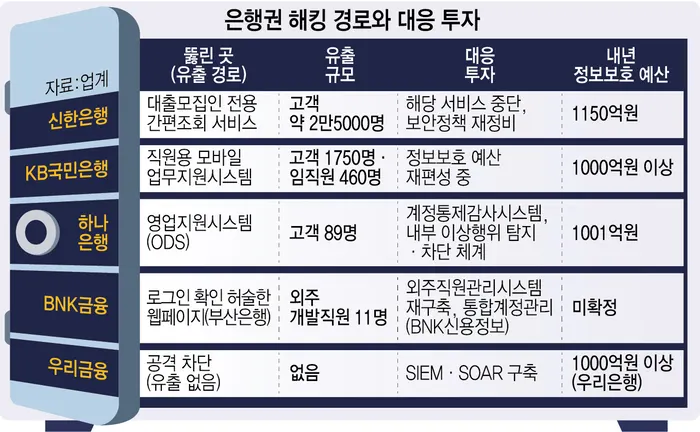
Bei der Shinhan Bank flossen über einen Schnellabfragedienst für Kreditvermittler Jahreseinkommen und Kreditrahmen von rund 25.000 Kunden ab. Bei der KB Kookmin Bank waren es über ein mobiles Arbeitssystem für Mitarbeiter Daten von 1.750 Kunden und 460 Beschäftigten. Bei der Hana Bank wurde im vergangenen Monat ein Vertriebsunterstützungssystem (ODS) angegriffen, Ausweisnummern, Adressen und Arbeitgeber von 89 Kunden gelangten nach außen. Die Busan Bank stellte fest, dass eine Webseite mit schwacher Login-Prüfung persönliche Daten von 11 externen Entwicklern offenlegte.
Als schwaches Glied gelten mehrfach die APIs, also die Schnittstellen, über die Systeme Daten austauschen. Prüft ein Server die Berechtigung des Anfragenden nicht erneut, genügt manchmal schon eine geänderte Kundennummer, um fremde Daten zu sehen.
Wie die Banken Konten und Zugriffe neu regeln
Die Hana Bank führt ein System zur Kontenkontrolle und Prüfung ein, das jedem Login Rechte zuweist und die Nutzung protokolliert. Die Kreditauskunftei von BNK baut eine zentrale Kontenverwaltung auf, die Busan Bank gestaltet ihr System für externe Mitarbeiter neu. iM Data Systems, die IT-Tochter der iM Financial Group, führt eine Zugriffskontrolle für Netzwerk- und Sicherheitstechnik ein.
Auch in Früherkennung wird investiert. Woori Financial baut ein SIEM-System, das Zugriffsprotokolle sammelt und Auffälligkeiten findet, sowie ein SOAR-System, das Bedrohungen automatisch blockiert. Die Hana Bank beschafft zudem Technik, um verdächtiges Verhalten im Inneren zu erkennen und zu stoppen.
Shinhan hebt das Sicherheitsbudget von 40,6 Milliarden auf 115 Milliarden Won. Hana plant 100,1 Milliarden Won, Woori und KB Kookmin jeweils mehr als 100 Milliarden.
Reicht Kontenverwaltung allein?
Nein. KB Kookmin investiert seit 2019 in Rechteverwaltung und Datenbankzugriffskontrolle, trotzdem kam es über ein nach außen offenes Mitarbeitersystem zum Datenabfluss. Banken müssen auch prüfen, ob Anfragen von außen tatsächlich berechtigt sind.
Die Finanzaufsicht FSC will bis Jahresende Authentifizierung, Zugriffskontrolle und API-Schnittstellen bei rund 580 Finanzunternehmen prüfen und die Verantwortung von Vorständen und Sicherheitschefs beleuchten. Vom 30. September bis 3. November meldeten 37 Unternehmen 40 Vorfälle, etwa 473.000 Datensätze waren betroffen. Ein Bankvertreter sagt, entscheidend sei, wie viel des zusätzlichen Geldes in Rechtekontrolle und die Prüfung externer Zugänge fließt.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →
Radar-Angriff in Sevilla: Vermummter zündet Blitzer an der A-92 an

Microsoft-Ausfall: Chlor-Alarm im Phantasialand-Hotel kam nie an

Komet 220P/McNaught wurde tausendfach heller: Das steckt dahinter

Coral Hart schrieb mit KI 370 Bücher in 20 Monaten
Mehr aus: Sicherheit
Alle anzeigen →
NoisyTCP: Linux-Lücke legt Server per Fernzugriff lahm, ohne Login

Artex: FBI warnt vor KI-Hacking-Tool, das Netzwerke in drei Stunden knackt

Estlands digitale Exilregierung: Der Staat läuft aus der Cloud
