SoftBank-Chef Miyakawa: KI-Angriffe überfordern menschliche Abwehr
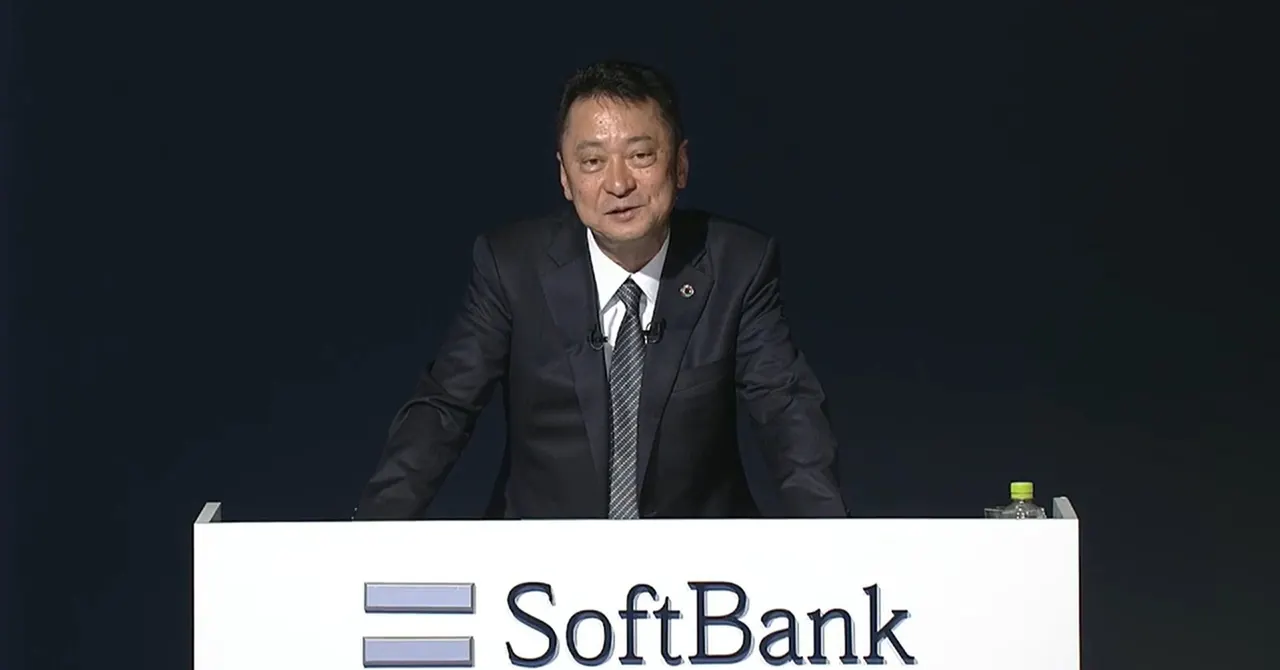
SoftBank-Chef Junichi Miyakawa hat sich für den Hackerangriff auf IDC Frontier entschuldigt und räumt ein, dass ständig neue Schwachstellen das Unternehmen erschöpfen.
 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
SoftBank-Präsident Junichi Miyakawa hat sich am 9. November für eine Sicherheitslücke bei der Tochter IDC Frontier entschuldigt und sie als „zutiefst bedauerlich“ bezeichnet. Bei der Vorstellung der Quartalszahlen sagte er zudem, er sei angesichts immer neuer Schwachstellen im Zuge des KI-Fortschritts „völlig erschöpft“.
Der Vorfall bei IDC Frontier
Am 7. Oktober nutzten Angreifer eine Schwachstelle in einer Open-Source-Software, die der Authentifizierung des Cloud-Dienstes IDCF Cloud diente, und drangen in das System ein. Betroffen waren Server, die 495 Unternehmen und Kommunen nutzen; sie wurden gestoppt oder verschlüsselt.
SoftBank hatte eigene Anwendungen auf Schwachstellen geprüft und Patches eingespielt, die betroffene Open-Source-Komponente aber nicht. Nun werden auch Open-Source-Programme geprüft, über die bisherigen rund 1.800 Systeme hinaus.
Angriffe werden schneller
Laut SoftBank hat die Aufklärung, die Angriffen vorausgeht, stark zugenommen: von durchschnittlich etwa 300 Millionen Vorgängen pro Monat im Jahr 2025 auf zuletzt 600 bis 700 Millionen, seit August wächst sie um rund 100 Millionen pro Monat. Miyakawa vermutet, dass KI dabei eingesetzt wird, und verwies auf Open-Weight-Modelle wie Kimi von Moonshot AI und Qwen von Alibaba, die ab etwa Juli erschienen. Neue Modelle kämen inzwischen im Wochentakt.
Auch KI-gestützte Prüfungen fördern immer mehr zutage: Im Juni untersuchte SoftBank rund 700 eigene Systeme mit KI, fand etwa 10.500 Schwachstellen und patchte sie in rund drei Monaten. Ein erneuter Scan mit OpenAIs GPT-6 Astra ergab etwa 35.000. „Bei jedem neuen Modell finden wir fast immer neue Schwachstellen“, so Miyakawa.
Automatisierte Abwehr
Die Angriffe seien so schnell, dass „menschliche Hände kaum noch hinterherkommen“. Statt Untersuchung und Besprechung wird bei Auffälligkeiten nun zuerst die Verbindung gekappt und danach reagiert.
Prüfung und Patching sind automatisiert, die Kontrolle des Normalbetriebs danach aber noch nicht. Diese will Miyakawa im laufenden Geschäftsjahr automatisieren.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →
NTT Data: Datenleck bei Sumitomo Life Vitality trifft 80.000 Nutzer
LINEヤフー bringt KI-Agent Agent i als App für Handy und Tablet
Kaspersky warnt: Fake-Bonusaktionen von Kosmetikshops kapern Messenger-Konten