Passkey-Sicherheit: Keine von 103 getesteten Websites bestand alle Prüfungen
Forscher aus Bochum und Kollegen griffen 103 Websites mit Passkey-Login an. Keine erfüllte alle WebAuthn-Vorgaben, 18 hatten kritische Lücken.
 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
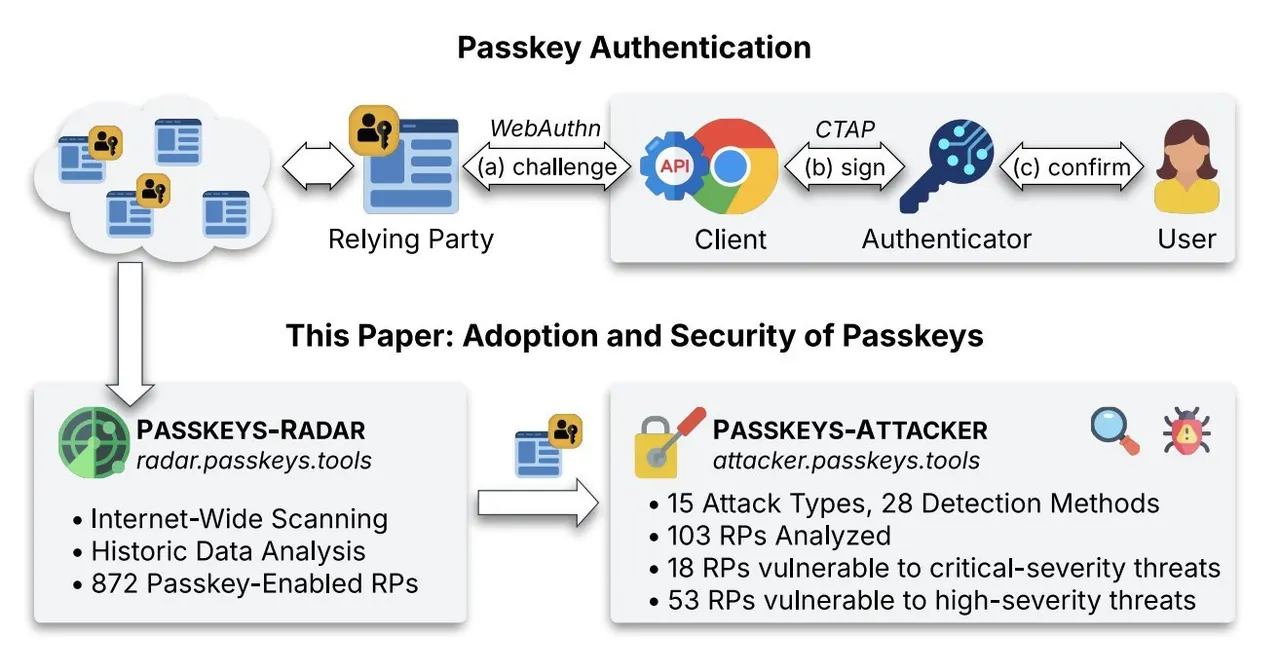
Passkeys gelten als sichere Alternative zum Passwort. Eine neue Studie von Forschern der Ruhr-Universität Bochum und weiteren Beteiligten zeigt aber: Viele Websites setzen sie offenbar noch nicht sauber um. Von 103 angegriffenen Seiten mit Passkey-Unterstützung erfüllte keine einzige alle Sicherheitsanforderungen des Standards WebAuthn.
Die Arbeit heißt „The State of Passkeys: Studying the Adoption and Security of Passkeys on the Web“ und erscheint beim USENIX Security Symposium. Ein Passkey ersetzt das Passwort durch Public-Key-Kryptografie und eine Bestätigung per Fingerabdruck, Gesicht oder PIN auf Handy oder Rechner.
Wie wurden die Passkey-Seiten getestet?
Zuerst bauten die Forscher das Erkennungssystem PASSKEYS-RADAR und fanden damit 872 Websites mit Passkey-Unterstützung. Auf 208 davon ließ sich tatsächlich ein Passkey registrieren, und schon die Grundeinstellungen wirkten wackelig. Nur 34 Prozent (71 Seiten) verlangten vor dem Hinzufügen eine zusätzliche Bestätigung, etwa die erneute Passworteingabe. Die übrigen 66 Prozent erlaubten es sofort. Manche Seiten boten keine Möglichkeit, Passkeys zu löschen, was bei einem verlorenen Gerät wichtig wäre. 25 Seiten ließen keine mehreren Passkeys als Backup zu. Fast alle verlangten veraltete Kryptoverfahren, und 38 Prozent (80 Seiten) dehnten den Passkey auf die gesamte übergeordnete Domain aus, was Angriffe über übernommene Subdomains ermöglicht.
Dann folgte das Werkzeug PASSKEYS-ATTACKER, das WebAuthn-Nachrichten manipuliert. Mit 15 Angriffsmethoden prüfte das Team 103 Seiten und fand auf 18 kritische und auf 53 wichtige Schwachstellen.
Was bei den schlimmsten Seiten schieflief
Fünf Seiten prüften die kryptografische Signatur gar nicht, den Kern des Passkey-Prinzips. Mit manipulierten Daten konnten Angreifer sich in fremde Konten einloggen. 14 Seiten waren anfällig für Angriffe mit doppelten Credential-IDs. Angreifer konnten so den öffentlichen Schlüssel eines Opfers überschreiben und es aussperren (5 Seiten) oder dessen Passkey löschen (3 Seiten). Kannten sie den öffentlichen Schlüssel des Opfers, ließ es sich bei drei Seiten sogar in das Konto des Angreifers einloggen.
Ein Fall betraf eine Liste von Domains, die Passkeys teilen dürfen. Darin stand eine Domain, die jeder für 10 Euro im Jahr registrieren kann. Wer sie gekauft hätte, hätte Konten auf 72 verbundenen Seiten übernehmen können.
Die Idee der Passkeys ist damit nicht widerlegt. Die Schwachstellen lagen in der Umsetzung durch einzelne Websites.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →
Radar-Angriff in Sevilla: Vermummter zündet Blitzer an der A-92 an

Microsoft-Ausfall: Chlor-Alarm im Phantasialand-Hotel kam nie an

Komet 220P/McNaught wurde tausendfach heller: Das steckt dahinter

Coral Hart schrieb mit KI 370 Bücher in 20 Monaten
Mehr aus: Sicherheit
Alle anzeigen →
NoisyTCP: Linux-Lücke legt Server per Fernzugriff lahm, ohne Login

Artex: FBI warnt vor KI-Hacking-Tool, das Netzwerke in drei Stunden knackt

Estlands digitale Exilregierung: Der Staat läuft aus der Cloud
