paiza: Testserver 13 Jahre offen, bis zu 902.576 Datensätze betroffen
Die japanische Jobplattform paiza meldet: Auf einem Testserver lagen bis zu 902.576 Datensätze, die frühere Mitarbeiter rund 13 Jahre lang hätten abrufen können.
 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
Wer eine Firma verlässt, hofft, dass spätestens dann die Passwörter geändert werden. Bei paiza, einer japanischen Plattform für Jobsuche und Programmierlernen für IT-Ingenieure, passierte das rund 13 Jahre lang nicht.
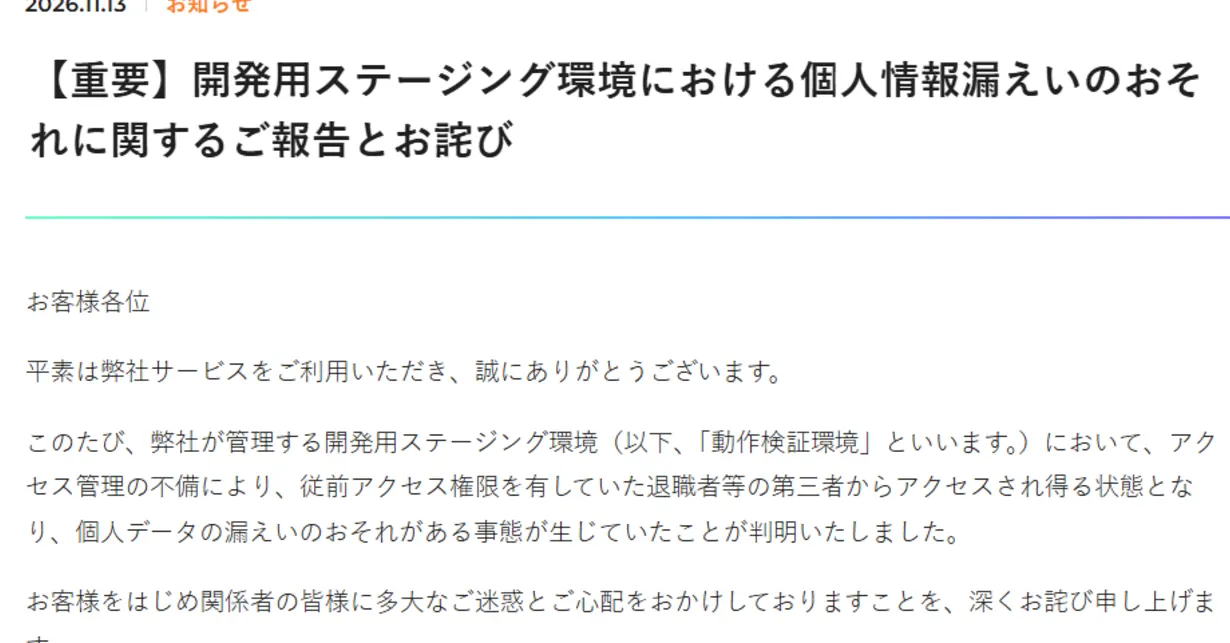
Am 13. November teilte das Unternehmen mit, dass personenbezogene Daten von bis zu 902.576 Personen in einer Entwicklungs- und Teststaging-Umgebung (einer Kopie des Livesystems zum Testen) lagen. Dritte, darunter frühere Mitarbeiter mit ehemaligem Zugriff, hätten darauf zugreifen können. Das Login-Passwort war eine feste Zeichenfolge, auch Zugangsdaten wie die Basic-Authentifizierung wurden lange nicht geändert. Der Zeitraum reicht vom Aufbau der Umgebung 2013 bis zur Zugriffsbeschränkung am 13. August 2026.
Welche Daten waren beim paiza-Datenleck betroffen?
Eigentlich sollten Namen und Adressen in den Testdaten maskiert, also ausgeblendet oder ersetzt sein. Bei einigen Feldern war das zeitweise nicht der Fall. Gefährdet sind Geburtsdatum, Geschlecht, Berufs- und Ausbildungsverlauf, Wohnpräfektur, Spitznamen, Blog-URLs, Bewerbungsverlauf, Jobwünsche, Nutzer-IDs sowie Ergebnisse von Skill-Checks und Lernaktivitäten. Zeitweise kamen E-Mail-Adressen von Kursteilnehmern, Zweit-Adressen, GitHub-IDs und Matrikelnummern dazu. Auch Geschäftskunden sind betroffen: Organisationsnamen, Firmendaten, Abteilung, Position, Namensschreibung in Katakana und Mobilnummern.
Nach Angaben von paiza waren Namen, Adressen, Telefonnummern, Haupt-E-Mail-Adressen und Passwörter der Nutzer maskiert.
Wie wurde es entdeckt, und was folgt?
Am 17. Juli fragte eine Behörde an, die Untersuchung bestätigte Mängel bei der Authentifizierungsverwaltung. Am 10. August begannen Notmaßnahmen, am 13. August wurde die Umgebung abgeschottet und die Zugriffskontrolle verschärft. Am 4. September wurden interne Sicherheitshandbücher überarbeitet, die Notmaßnahmen liefen bis zum 5. November. Die Behörde wurde informiert.
Von ausgeschiedenen Mitarbeitern liegen Verschwiegenheitserklärungen vor. Dass Daten nach außen gelangten, wurde laut paiza nicht festgestellt. Das Unternehmen will Logs weiter auswerten, Zugriffsrechte beim Ausscheiden konsequent entziehen, die Maskierungsregeln für Testdaten prüfen und externe Experten regelmäßig nach Schwachstellen suchen lassen.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →
Radar-Angriff in Sevilla: Vermummter zündet Blitzer an der A-92 an

Microsoft-Ausfall: Chlor-Alarm im Phantasialand-Hotel kam nie an

Komet 220P/McNaught wurde tausendfach heller: Das steckt dahinter

Coral Hart schrieb mit KI 370 Bücher in 20 Monaten
Mehr aus: Sicherheit
Alle anzeigen →
NoisyTCP: Linux-Lücke legt Server per Fernzugriff lahm, ohne Login

Artex: FBI warnt vor KI-Hacking-Tool, das Netzwerke in drei Stunden knackt

Estlands digitale Exilregierung: Der Staat läuft aus der Cloud
