Microsoft agent-framework auf PyPI gehackt: Malware stiehlt Zugangsdaten
Zwei Versionen von Microsofts Python-Paket agent-framework waren verseucht. Schon die Installation reichte, um Cloud- und Entwickler-Zugangsdaten abzugreifen.
 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
Wer das Python-Paket agent-framework von Microsoft in Version 1.26.1 oder 1.26.2 installiert hat, sollte den Rechner als kompromittiert betrachten. Sicherheitsforscher fanden in beiden Versionen Malware, die Zugangsdaten, Firmengeheimnisse und Cloud-Tokens stiehlt.
Das Paket ist ein Framework zum Bau von KI-Agenten und liegt auf PyPI, dem wichtigsten Paketverzeichnis für Python. Die manipulierten Versionen kamen über das offizielle, dem Microsoft-Projekt zugeordnete Konto. Die Forscher vermuten, dass der Angreifer die Zugangsdaten einer Person mit Veröffentlichungsrechten erbeutet hat.
Besonders heimtückisch: Man musste die Bibliothek nicht einmal im eigenen Code importieren. Laut OX Security und OpenSourceMalware lief der Schadcode automatisch, sobald Python auf einem infizierten Rechner startete. Die Installation genügte, im Hintergrund lief alles unbemerkt ab.
Was stiehlt die Malware im agent-framework?
Sie sammelte Umgebungsvariablen, Konfigurationsdateien und lokal gespeicherte Zugangsdaten. Weil Entwickler das Ziel waren, ging es um Geheimnisse für Azure, GitHub, Docker, Hugging Face, npm, PyPI und ähnliche Dienste. Die Daten wurden komprimiert und an einen Server der Angreifer geschickt.
Zusätzlich forderte die Malware neue Authentifizierungs-Tokens bei GitHub Actions, Azure DevOps und mehreren Azure-Diensten an. So bekamen die Täter zeitweise Zugriff auf Ressourcen und APIs, bevor die Tokens verfielen. Weil auch die echten Komponenten des Tools geladen wurden, arbeiteten Entwickler weiter, ohne etwas zu merken.
Microsoft entfernte einige Repositories, PyPI stellte das Konto unter Quarantäne. OX Security zufolge hatte das Projekt vor Bekanntwerden mehr als 190.000 Downloads pro Monat. Das sind nicht alles infizierte Installationen, ein Teil der Nutzer war aber betroffen.
Wie wird man die Malware los?
OpenSourceMalware empfiehlt, die betroffenen Versionen zu entfernen und durch eine geprüfte Version zu ersetzen. Danach sollten diese Dateien aus der Python-Umgebung gelöscht werden: agent_framework_meta.pth, agent_framework_meta/_telemetry.py, af_runtime_diag.pth und af_runtime_diag.py. Die Umgebung sollte aus bekannten, geprüften Abhängigkeiten neu aufgebaut werden. Außerdem gilt: alle möglicherweise offengelegten Zugangsdaten sofort austauschen, temporäre Tokens und aktive Sitzungen aus GitHub Actions, Azure DevOps oder anderen föderierten Identitäten widerrufen, Aktivitätsprotokolle von Azure und anderen Clouds auf verdächtige Zugriffe prüfen und nach ausgehenden Verbindungen zum Webhook der Angreifer suchen.
Immerhin: Die Malware setzt sich nicht im Betriebssystem fest. Sie installiert keine Dienste oder geplanten Aufgaben und lief nur, solange ihre Dateien im Python-Ordner site-packages lagen.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →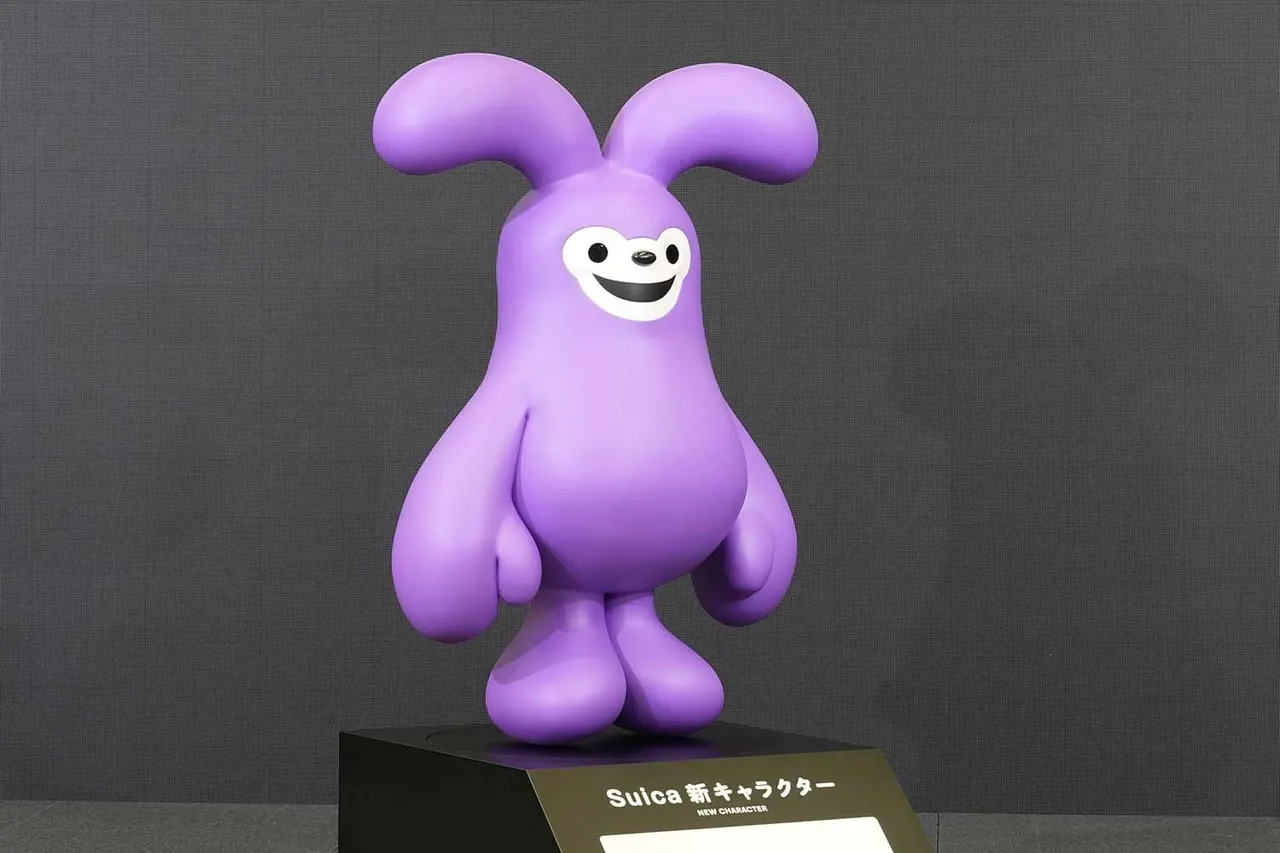
Neues Suica-Maskottchen: Ein lila Hase löst den Pinguin ab
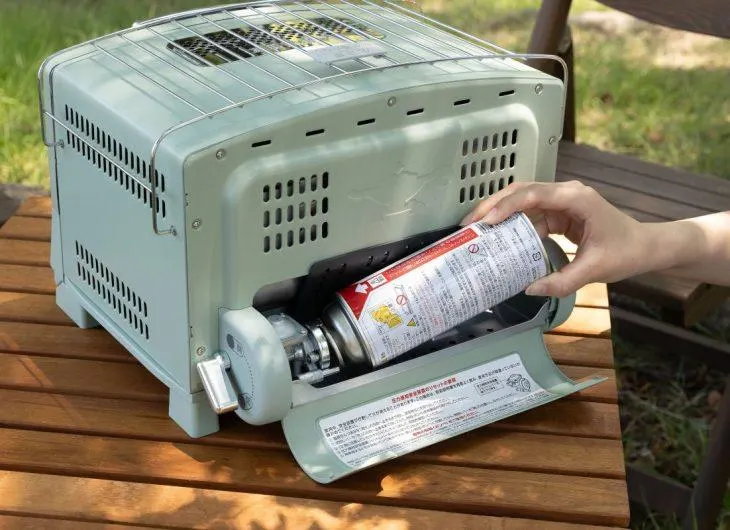
Aladdin Gas-Toaster: Toast mit Gaskartusche, ganz ohne Steckdose
Mir und SBP: Warnung bei Online-Zahlung in ausländischen Browsern