Maileva-Datenleck: Adressen von 22 Millionen Menschen gestohlen
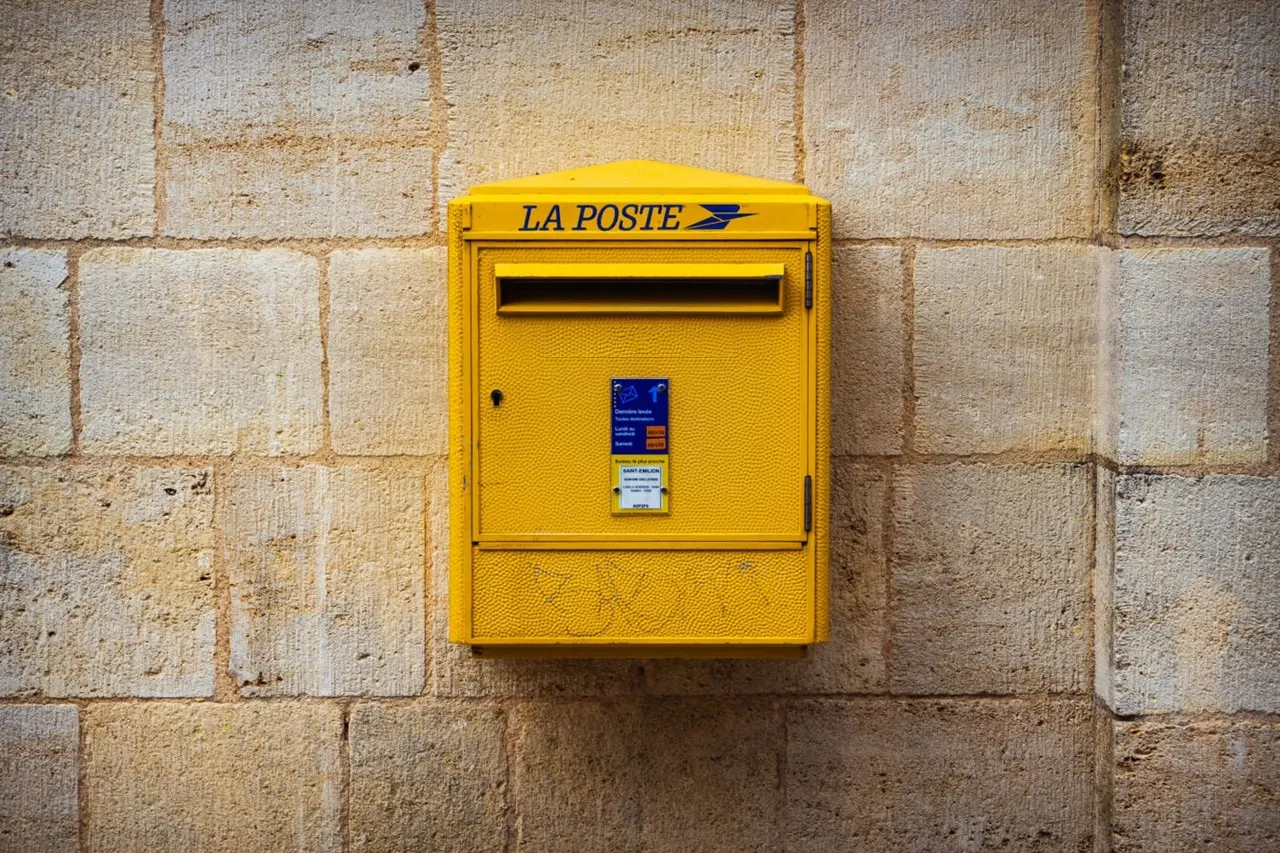
Bei Maileva, einer Tochter der französischen La Poste, wurden Namen und Adressen von 22 Millionen Menschen gestohlen. Betroffen sind die Empfänger der Briefe.
 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
Wer in Frankreich schon einmal eine Gehaltsabrechnung, eine Klinikrechnung oder einen Brief vom Vermieter bekommen hat, steht womöglich im Maileva-Datenleck. Die französische La Poste bestätigt, dass Namen und Postadressen von 22 Millionen Menschen aus ihrer Tochter Maileva gestohlen wurden. Das ist fast jeder dritte Franzose.
Der Angriff liegt in der Mitte des Septembers. Laut dem Fachportal Cyberattaque.org legte Maileva am 23. September alle Dienste still, nachdem verdächtige Aktivitäten aufgefallen waren. Sechs Tage lang war die Plattform nicht erreichbar. Damals sprach das Unternehmen nur von versuchten unbefugten Zugriffen auf Kundenkonten, nicht von gestohlenen Daten. Das wahre Ausmaß wurde erst nach fast zwei Monaten klar. Maileva hat die Datenschutzbehörde CNIL informiert und Anzeige erstattet. Die Justiz ermittelt.
Wer ist vom La-Poste-Datenleck betroffen?
Die Opfer sind nicht Mailevas Kunden, sondern deren Briefempfänger. Maileva verschickt für Firmen Gehaltsabrechnungen, Einschreiben, Rechnungen und Einladungen zu Versammlungen. Mehr als 70.000 Nutzer setzen den Dienst ein, 2024 gingen 180 Millionen Dokumente raus. Interne Unterlagen, die Cyberattaque.org vorliegen, nennen rund 39 Millionen Briefreferenzen, die nach Abzug von Dubletten 22 Millionen Menschen ergeben.
Unter den betroffenen Organisationen sind Krankenhäuser, Labore und Sozialvermieter. Das Hôpital Foch in Suresnes warnt, dass Mahnschreiben mit Rechnungsnummern, Behandlungsdaten und Beträgen kompromittiert wurden. Genannt werden auch mehrere Inovie-Labore (BioMedilab, Biofusion, Labosud), die Vermieter Flandre Opale Habitat und Altéal sowie das Verkehrsnetz IZILO in Lorient. Bei manchen Stellen könnten bis zu zehn Jahre Briefverkehr offenliegen.
Laut Docaposte müssen die Kundenunternehmen ihre Empfänger selbst benachrichtigen.
Wie schütze ich mich vor Phishing nach dem Leck?
Ein Name samt Adresse und Bezug zu einer Klinik oder einem Vermieter macht Betrugsversuche sehr glaubwürdig. Die Täter waren schnell: Laut RTL kursierte eine gefälschte Mail im Namen von AR24, einem elektronischen Einschreibdienst von Docaposte, mit einem Link zu einem angeblichen Einschreiben.
Misstrauen Sie unerwarteten Nachrichten, die zum Klicken, zum Öffnen eines Anhangs oder zum Zahlen auffordern. Im Zweifel rufen Sie die offizielle Website der Organisation direkt auf. Der Journalist Damien Bancal rät außerdem zu Vorsicht bei Anrufen, vor allem freitags und am Wochenende.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →
Radar-Angriff in Sevilla: Vermummter zündet Blitzer an der A-92 an

Microsoft-Ausfall: Chlor-Alarm im Phantasialand-Hotel kam nie an

Komet 220P/McNaught wurde tausendfach heller: Das steckt dahinter

Coral Hart schrieb mit KI 370 Bücher in 20 Monaten
Mehr aus: Sicherheit
Alle anzeigen →
NoisyTCP: Linux-Lücke legt Server per Fernzugriff lahm, ohne Login

Artex: FBI warnt vor KI-Hacking-Tool, das Netzwerke in drei Stunden knackt

Estlands digitale Exilregierung: Der Staat läuft aus der Cloud
