KARTE-Datenleck: Morisawa, mineo und Hotelkunden betroffen
Angreifer sind am 13. November in Japans Marketingplattform KARTE eingedrungen. Kundendaten von Morisawa, mineo und anderen sind abgeflossen, dazu Schlüssel für Drittdienste.
 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
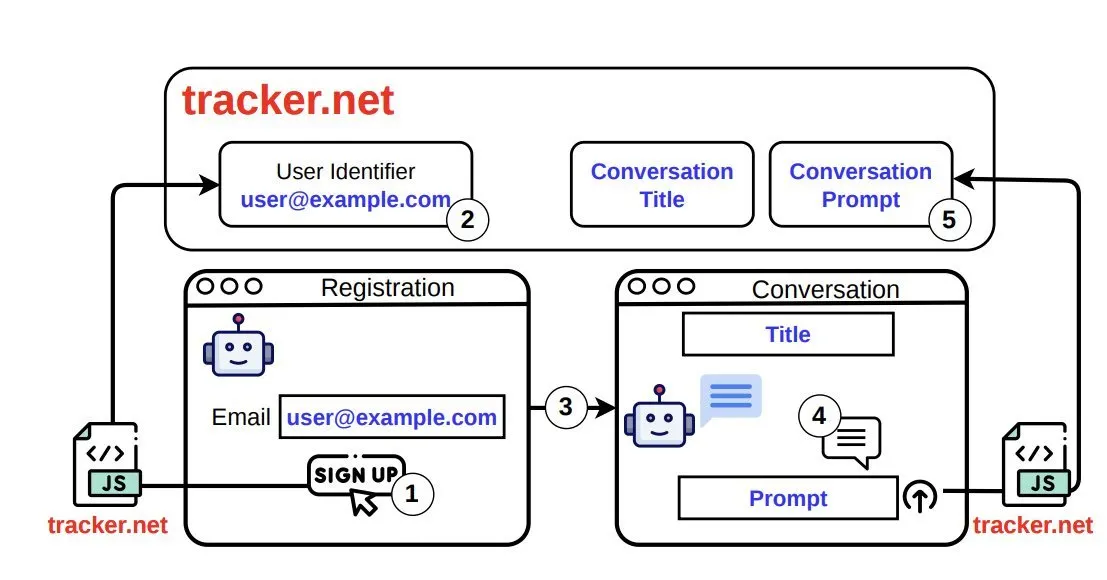
Das KARTE-Datenleck zieht in Japan immer weitere Kreise. KARTE ist eine Marketingplattform des Unternehmens Plaid. Bei einem Angriff am 13. November gelangten Kundendaten ihrer Firmenkunden in fremde Hände, außerdem die geheimen Schlüssel, mit denen diese Firmen KARTE an andere Dienste anbinden.
Plaid teilte am 16. November mit, die Angreifer hätten eine Schwachstelle in den Servern ausgenutzt und Zugangsdaten für Systeme und Datenbanken gestohlen. Daten wurden ausgelesen, mit den Zugangsdaten übernahmen die Täter außerdem ein Firmenkonto und kamen in die Verwaltungsoberfläche. Plaid bemerkte den Angriff am Morgen des 13. November, sperrte die gestohlenen Zugangsdaten und nahm ab dem frühen Nachmittag alle KARTE-Dienste vom Netz. Die Eindämmung war gegen 15:23 Uhr abgeschlossen. Der Dienst bleibt offline, einen Neustart gibt es noch nicht.
Was ist KARTE?
KARTE wertet aus, wie sich Menschen auf Websites und in Apps verhalten, damit Firmen passende E-Mails oder LINE-Nachrichten verschicken können. Laut Unternehmen nutzten im Mai 2024 mehr als 650 Firmen den Dienst, er analysiert über 1,2 Milliarden monatliche Nutzer (Stand September 2026).
Wer ist vom KARTE-Datenleck betroffen?
Die Kunden melden ihre Zahlen selbst. Hankyu Hanshin Hotels nennt bis zu 331.586 Mitgliedsdatensätze mit Namen, Alter, Adresse, Telefonnummer und E-Mail. Bei Morisawa sind 23.957 Käufer des Dienstes Morisawa Fonts betroffen: Namen, E-Mail-Adressen und Nutzer-IDs. Optage (E-Mail-Adressen von mineo-Nutzern), Bellface (Namen und E-Mails bei bellSalesAI) und World (Teile der Mitgliederdaten des Onlineshops) sprechen von möglichen Abflüssen und zählen noch.
Abgeflossen sind auch Zugangsdaten wie Secret Keys und Access Tokens. KARTE lässt sich mit Salesforce, LINE und Google Ads verbinden. Mit einem gestohlenen Schlüssel könnten Fremde dort ungewollt Daten schreiben oder abgreifen. Plaid bittet betroffene Kunden, diese Zugangsdaten ungültig zu machen. Wie viele Firmen betroffen sind, wird noch geprüft.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →
Crack: KI-Chat-App von Wrtn wird auf iOS ab 18 freigegeben
Coinone-Datenleck: Warum Wallet-Adressen so heikel sind
Flipper Zero: Autodiebe nutzen Patches für bis zu 1.000 Dollar