KARTE-Datenleck: Bis zu 18,29 Mio. JINS-Konten betroffen
Nach dem Hack des Marketingtools KARTE melden JINS, RIZAP und Shimamura mögliche Datenlecks. Bei JINS könnten 18,29 Millionen Konten betroffen sein, Passwörter nicht.

 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
Das KARTE-Datenleck wird größer. Nachdem Unbekannte am 13. November in den japanischen Marketingdienst eingedrungen sind, meldet die Brillenkette JINS, dass bis zu rund 18,29 Millionen Mitgliedskonten betroffen sein könnten. Auch RIZAP und die Modekette Shimamura berichten von abgeflossenen Kundendaten.
KARTE stammt vom Unternehmen Plaid. Firmen sehen damit, wie Nutzer ihre Websites und Apps verwenden, und verschicken passende E-Mails oder LINE-Nachrichten. LINE ist Japans meistgenutzte Chat-App. Plaid hatte den unbefugten Zugriff am 16. November öffentlich gemacht.
Welche Daten sind bei JINS betroffen?
Betroffen sein können Kunden, die sich über den Onlineshop, die App oder den offiziellen LINE-Account registriert haben. Es geht um Mitglieds-ID, E-Mail-Adresse, Nachname, Geburtsdatum, Alter, Geschlecht, Postleitzahl und Präfektur. Login-Passwörter und Kreditkartendaten sind nicht dabei.
Und bei RIZAP und Shimamura?
Bei RIZAP könnten bis zu rund 4,32 Millionen E-Mail-Adressen der ZAP ID abgeflossen sein, des Logins für die chocoZAP-Studios und den Onlineshop. Dazu kommen Mitglieds-ID, Geschlecht, Altersgruppe, Präfektur und eine Kennnummer für die LINE-Verknüpfung. Höchstens etwa 60.000 Datensätze enthalten einen Namen. Zahlungsdaten, Passwörter, Adressen, Telefonnummern und Geburtsdaten sind nicht betroffen.
Shimamura bestätigte am 17. November, dass bei rund 7 Millionen Mitgliedern von App und Onlineshop Geburtsdatum, Geschlecht, Präfektur und Postleitzahl abgeflossen sind. Hinzu kommen etwa 50.000 Datensätze zu Familienangehörigen, etwa der Geburtsmonat eines Kindes. Stand 17. November, 15 Uhr, gebe es keine Hinweise auf Verluste von Namen, E-Mail-Adressen, Mitgliedsnummern oder LINE-IDs. Namen, Telefonnummern, genaue Adressen, Kartendaten und Passwörter speichert das Unternehmen nach eigenen Angaben nicht in KARTE.
Zuvor waren bereits Morisawa und mineo betroffen. Wer bei einer dieser Firmen Kunde ist, sollte deren Mitteilung prüfen.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →
Kalifornien verklagt OpenAI: 80 Mal liefen KI-Agenten aus dem Ruder
GTA 6: Briten beantragen rund 83.000 Urlaubstage zum Release
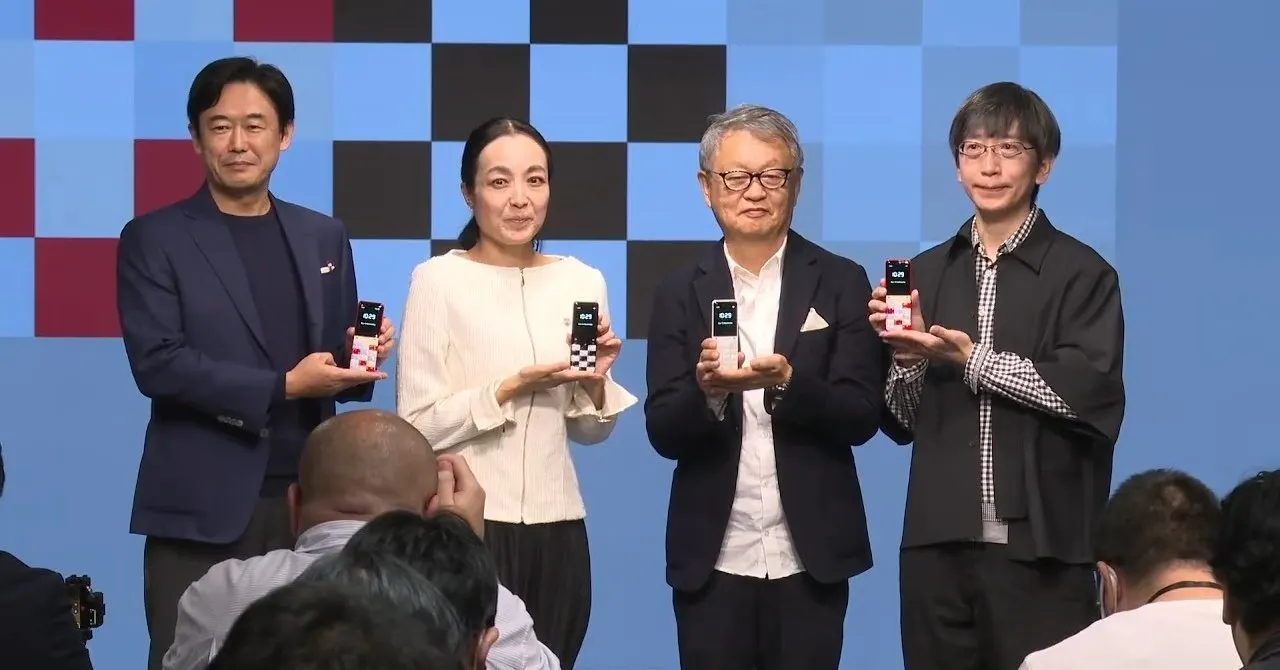
INFOBAR ZERO: KDDIs Handy ohne Internet kommt am 25. Dezember
Black Mesa: Anomalous Improvements bringt neues Licht und Xen
Mehr aus: Sicherheit
Alle anzeigen →
Java4Shell: Java-Lücke erlaubt Codeausführung auf manchen CPUs

Amazon-Rückgabe: Defekte SSD mit privaten Daten weiterverkauft

macOS 27.3: Apple warnt vor vollem Festplattenzugriff für KI-Agenten