Java4shell (CVE-2026-114938): Java-Lücke und ungefährlicher Test
Die kritische Java-Lücke Java4shell erlaubt Codeausführung ohne Login. Ein koreanisches Sicherheitsunternehmen bietet ein Skript, das ohne Angriff prüft.
 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
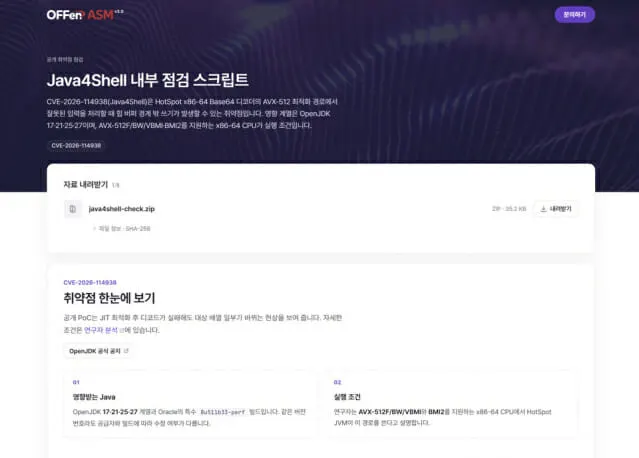
Java4shell ist eine kritische Lücke in Java, über die Angreifer aus der Ferne Code ausführen können. Ein neues Skript zeigt, ob Ihre Server betroffen sind, ohne einen Exploit abzuschicken. Das koreanische Sicherheitsunternehmen Enki WhiteHat hat es zusammen mit einem Analysebericht am 18. November veröffentlicht.
Der Fehler mit der Kennung CVE-2026-114938 steckt in dem Java-Code, der die Base64-Dekodierung beschleunigt. Manipulierte Eingaben beschädigen den Speicher, und ein Angreifer kann ohne Anmeldung Schadcode starten und den Server übernehmen. Nach CVSS v4.0 liegt die Lücke bei 9,2 Punkten, laut Bericht also kritisch. Betroffen sind laut Bericht OpenJDK 17, 21, 25 und 27. Die Ursache liegt in einem Fehler im AVX-512-optimierten Pfad des x86-64-Base64-Decoders.
Wie funktioniert das Prüfskript für Java4shell?
Wer von außen mit Angriffsdaten scannt, kann einen verwundbaren Prozess zum Absturz bringen und damit einen Dienst lahmlegen. Das Skript von Enki WhiteHat verzichtet darauf. Es schickt keine Angriffsdaten, sondern liest die lokale Umgebung aus: Architektur, Anbieter und Version der Java-Datei sowie die CPU-Unterstützung für AVX-512F, BW, VBMI und BMI2. Das Ergebnis lautet „Verdacht auf Schwachstelle“, „korrigierte Version im Einsatz“ oder „Ausführungsbedingungen nicht erfüllt“. Heruntergeladen wird es von einer eigenen Diagnoseseite.
Der Bericht nennt außerdem Sofortmaßnahmen und eine Anleitung zum offiziellen Patch. Oracle hat am 17. November (US-Zeit) einen Notfall-Patch veröffentlicht, der 640 Schwachstellen in 21 Produktfamilien behebt. Die koreanische Internetagentur KISA empfahl das Update am 18. November.
Warum Java4shell über den eigenen Code hinaus zählt
Java läuft in zentralen Backend-Systemen von Behörden, Banken und Konzernen. Sauberer Anwendungscode hilft nicht, wenn die Java-Laufzeit darunter fehlerhaft ist. Laut koreanischer Regierungsstatistik basieren 11.132 öffentliche Informationssysteme (71,28 Prozent) auf Java, auf PHP nur 6,58 Prozent.
Ein Haken: Manche koreanische Groupware-, ERP- und Single-Sign-on-Produkte liefern ein altes Java Development Kit mit. Ein Update des Betriebssystem-Javas allein behebt das dort nicht.
Enki WhiteHat hatte zuvor PHP2shell (23. Oktober) und Node2shell, einen Brotli-Fehler in Node.js, mit ähnlichen Werkzeugen begleitet. Firmenchef Lee Seong-kwon sagt, entscheidend sei, offene Angriffsflächen vor den Angreifern zu finden.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →
TikTok KI-Checker: Jeder kann Dateien prüfen, aber nicht alle
Kakao-Gründer Kim Beom-su erneut vom SM-Vorwurf freigesprochen
Korea-Abitur Suneung: 111 Gerätefälle, nur 5 echte Täuschungen
PS4 als lokaler LLM-Rechner: Qwen3.5-9B mit bis zu 39 Token/s
Mehr aus: Sicherheit
Alle anzeigen →
pass1111 ist Japans meistgeleaktes Passwort im NordPass-Ranking 2026
Hankoya.com: Kartendaten von 8.220 Zahlungen womöglich abgeflossen

Dizigom dicht: Türkische Piraten-Streamingseite abgeschaltet
