Bösartige KI-API-Router kapern Agenten und stehlen Krypto-Guthaben
Forscher prüften 428 API-Router zwischen KI-Agenten und Modellen. Einige schleusten Schadcode ein, einer leerte sogar ein Ethereum-Köderkonto.
 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
Wer seinen KI-Coding-Agenten über einen billigen Drittanbieter-„API-Router“ laufen lässt, gibt einem Fremden die Schlüssel. So lässt sich eine neue Studie von Forschern der University of California, Santa Barbara (UCSB) und weiterer Institute zusammenfassen. Sie heißt „Your Agent Is Mine“.
Ein API-Router ist ein Dienst zwischen einem Agenten wie Claude Code oder Codex und Anbietern wie OpenAI oder Anthropic. Er nimmt die Anfrage entgegen und leitet sie an das passende Modell weiter. Weil Agenten inzwischen Code schreiben, Befehle ausführen und Cloud-Umgebungen steuern, sind solche Vermittler verbreitet.
Warum sind API-Router gefährlich?
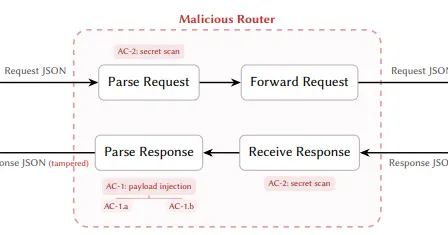
Da Nutzer den Router selbst als Ziel eintragen, endet die verschlüsselte Verbindung (TLS) beim Router. Prompts, API-Schlüssel und die Anweisungen, die das Modell zurückschickt, sind dort im Klartext sichtbar und veränderbar. Zudem gibt es bei den großen KI-Anbietern laut der Studie keine digitale Signatur, die belegt, dass eine Antwort unterwegs nicht manipuliert wurde.
Die Forscher beschreiben zwei Angriffe. Bei der Payload-Injektion ändert der Router den Befehl der KI. Er tauscht eine echte URL gegen eine mit Schadsoftware aus oder ersetzt einen Paketnamen durch einen ähnlich geschriebenen (aus requests wird reqeusts). Manche Router verhielten sich 50 Anfragen lang normal und griffen erst ab der 51. an, oder nur im vollautomatischen „YOLO-Modus“ bei Rust- und Go-Projekten. Der zweite Angriff verändert nichts, sondern kopiert durchlaufende API-Schlüssel, AWS-Zugangsdaten, GitHub-Tokens und private Krypto-Schlüssel. Opfer merken das kaum.
Was ergab der Test mit 428 Routern?
Untersucht wurden 28 kostenpflichtige und 400 kostenlose Router. Einer der bezahlten und acht der kostenlosen schleusten Schadcode ein, zwei davon nutzten den Trick mit den 50 Anfragen. Bei 17 kostenlosen Routern wurden durchgeschickte Köder-AWS-Zugangsdaten später tatsächlich missbraucht. Ein Router räumte einen Ethereum-Köderschlüssel mit kleiner Einzahlung leer.
Auch ehrliche Router sind nicht automatisch sicher: Verwenden sie geleakte Schlüssel weiter oder leiten über schlecht gesicherte Server, entsteht derselbe Angriffsweg. Das Köder-Relay der Forscher wurde von Dritten ungefragt in Routen eingebaut, und aus 440 Entwicklungssitzungen wurden 99 Zugangsdaten offengelegt.
Praktisch heißt das: Router sieht alles, also keine Geheimnisse hindurchschicken, die sich nicht austauschen lassen.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →
ChatGPT-Krankschreibung gefälscht: 41 Atteste, 50 Fehltage
JR East testet Drohnen zur Shinkansen-Inspektion in Nagano
Schatten-APIs: Billiges GPT-Angebot liefert oft ein anderes Modell