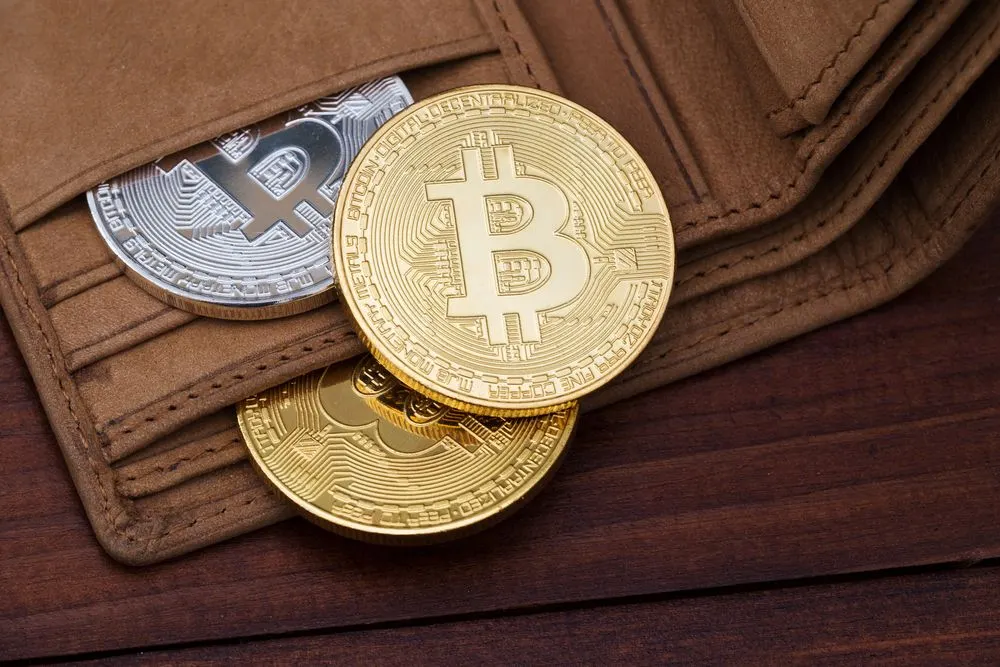
Bitcoin-Bots stürzten sich binnen Sekunden auf offengelegte Wallet-Keys
Forscher legten wenige Dollar in absichtlich unsichere Bitcoin-Adressen. Konkurrierende Bots rannten innerhalb von Sekunden los, um das Geld zu schnappen.
 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
Wer den Schlüssel zu einer Bitcoin-Wallet offen herumliegen lässt, hat kaum Zeit, den Fehler zu beheben. Forscher der Universität Lüttich (University of Liège) haben das absichtlich ausprobiert. Die Bots waren nach Sekunden da.
Das Team legte ein paar Dollar in Bitcoin-Adressen, die gezielt verwundbar gemacht wurden. Dann beobachteten die Forscher, was passiert. Automatische Programme, die untereinander konkurrieren, wollten das Geld fast sofort an sich bringen.
Was passiert, wenn der Schlüssel einer Bitcoin-Wallet offenliegt?
Der Schlüssel ist der Beweis, dass die Coins einem gehören. Wer ihn hat, kann das Guthaben verschieben. Genau deshalb ist ein offengelegter Schlüssel ein Problem. Das Experiment zeigt, dass potenzielle Angreifer nicht abwarten: Automatisierte Programme beobachten bereits und kämpfen gegeneinander um alles, was dort liegt.
Die Beträge waren klein, nur wenige Dollar pro Adresse, echten Schaden gab es also nicht. Entscheidend war das Tempo. Sekunden, nicht Stunden oder Tage.
Für normale Bitcoin-Nutzer ist die Lehre schlicht: Ein Schlüssel, der auch nur kurz offenlag, gilt als kompromittiert. Das Zeitfenster für Missbrauch ist kürzer, als ein Mensch reagieren kann.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →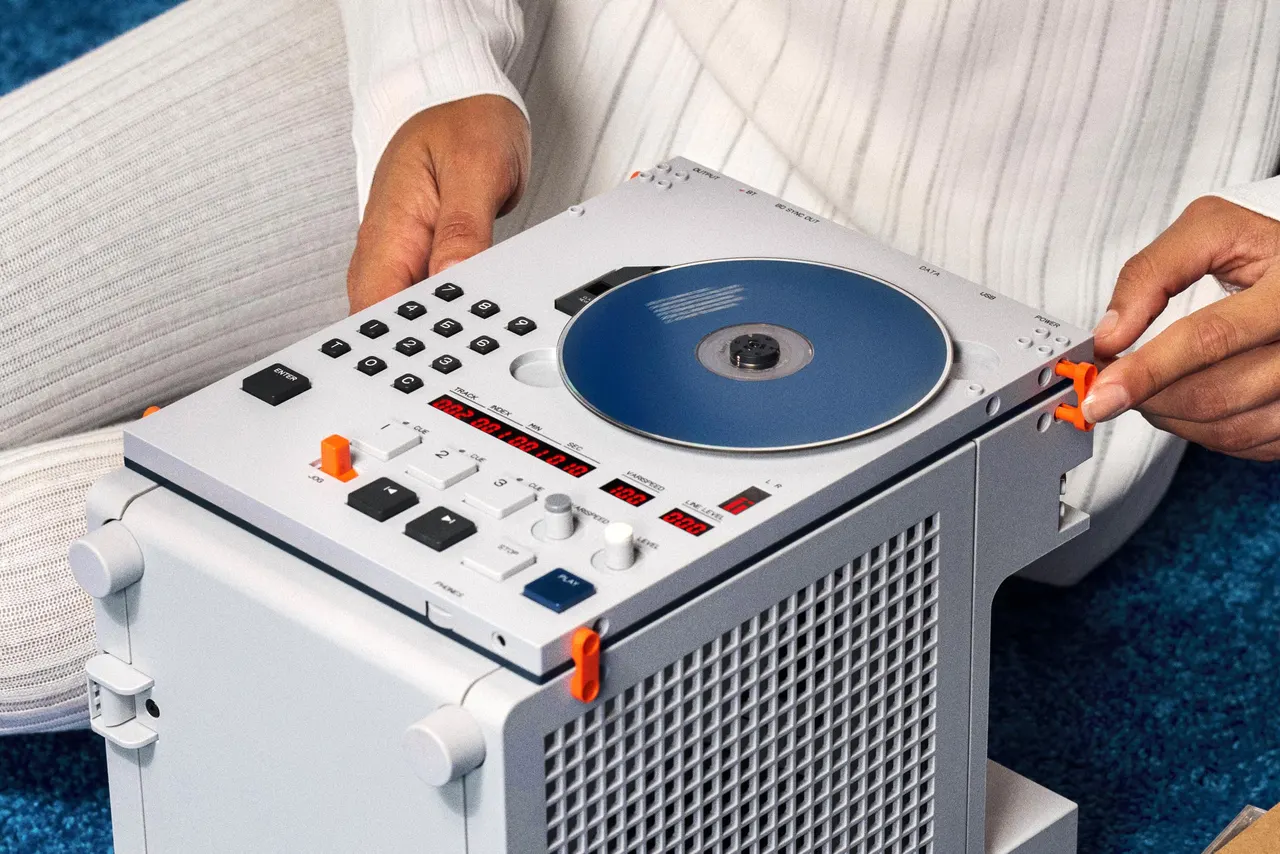
Teenage Engineering EP/BC-1: CD-Player zeigt die drehende Disc offen
Nothings KI-Gerät kommt am 8. Dezember, ganz ohne Display
YouTube: 3 Milliarden Dollar Vergleich mit Schulbezirken wegen Sucht
Nest-App wird eingestellt: Google nennt Termin im Januar 2027
Mehr aus: Krypto
Alle anzeigen →
Binance-Hacker verschiebt fast 600 Mio. $ in ETH über THORChain
Wagyu XMR1: Wrapped-Monero-Token verliert 99 % nach Hack
Binance erwirkt Einfrierungsanordnung über 6,5 Mrd. Dollar