Artex: FBI warnt vor KI-Tool, das Hacker in unter 3 Stunden ans Ziel bringt
Das FBI warnt: Hacker nutzen das Open-Source-Tool Artex, um in weniger als drei Stunden von der Zielauswahl zu weitreichendem Zugriff zu kommen.
 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
Artex sollte Unternehmen helfen, Lücken in der eigenen Abwehr zu finden. Jetzt sagt das FBI, Hacker nutzen das KI-Tool, um in Banken, Behörden und Gesundheitseinrichtungen einzudringen. Manche Angriffe dauerten von der Zielauswahl bis zum Zugriff mit hohen Rechten weniger als drei Stunden.
Die Behörde hat das in einer Warnung vom Freitag, 13. November, beschrieben. Seit mindestens August setzen Angreifer das Open-Source-Tool laut FBI weltweit gegen Banken, Behörden, Technologiefirmen und Gesundheitsdienstleister ein.
Was ist Artex?
Artex automatisiert Sicherheitstests, mit denen Organisationen Schwachstellen aufspüren. Laut Microsofts Analyse können die KI-Agenten Abwehrmaßnahmen prüfen, Lücken ausnutzen und Daten abgreifen. Der Haken ist das Tempo: Angreifer probieren mehrere Wege ins Netzwerk gleichzeitig aus. Alarme können auslösen, aber den Verteidigern bleibt kaum Zeit zu reagieren.
Das FBI nennt Angriffe auf südkoreanische Finanzinstitute, bei denen persönliche Daten von rund 67.000 Menschen offengelegt wurden. Microsoft beschreibt eine weitere Kampagne, bei der Angreifer in die Microsoft-365-Systeme von mehr als 2.250 Organisationen eindrangen. Sie nutzten gestohlene ConnectWise-Backup-Zugangsdaten zusammen mit Artex. Weil Kunden die Backup-Software bereits autorisiert hatten, konnten die Täter deren Zugriff nutzen, ohne sich als einzelner Nutzer anzumelden. Microsoft betont, dass eine erfolgreiche Anmeldung nicht zwingend bedeutet, dass Daten abgerufen oder gestohlen wurden.
Amazon Threat Intelligence beschrieb am 13. November eine weitere Masche: Zugangsdaten für KI-Dienste stehlen und damit auf fremde Kosten nach weiteren Zugangsdaten suchen. Amazon ordnet die Aktivität mit mittlerer Sicherheit Artex zu, konnte aber Ergebnisse der Agenten auf Systemen außerhalb seiner Überwachung nicht prüfen. Die Angriffe nutzten Standardpasswörter, offen liegende Login-Daten und veraltete Software.
Steckt Artex hinter den Ausfällen bei Microsoft und FAA?
Dafür gibt es keine Belege. Die Warnung kam am Tag eines landesweiten Startstopps der US-Luftfahrtbehörde FAA und einen Tag nach Beginn eines großen Microsoft-365-Ausfalls. Microsoft nennt technische Probleme als Ursache, die FAA sieht keine Hinweise auf einen Cyberangriff. Ein FBI-Vertreter sagte ABC News, Artex scheine weder damit noch mit den jüngsten Bankenausfällen bei JPMorgan Chase zusammenzuhängen.
Ist Artex noch erhältlich?
Der Entwickler hat das ursprüngliche GitHub-Repository im Oktober nach Missbrauchsmeldungen gelöscht, doch Kopien sind laut FBI weiter verfügbar. Der Rat: Zugriff auf sensible Systeme begrenzen, Softwareberechtigungen prüfen, offengelegte Zugangsdaten ersetzen und auf ungewöhnliche Kontoaktivität oder große Datenübertragungen achten.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →
Google Wallet für iPhone startet in den USA, ohne Tap-to-Pay
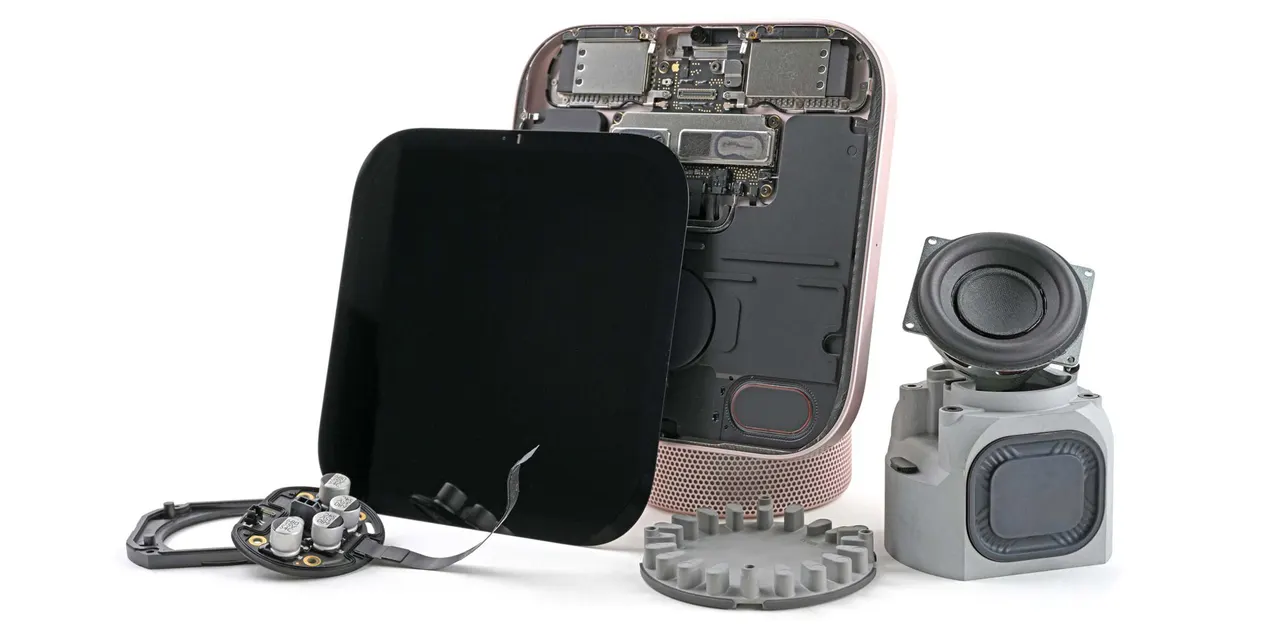
Apple HomeView im Teardown: iFixit kämpft mit Kleber
Trezor-Datenleck: Adressen zu 27.000 Bestellungen betroffen
Schwarze Löcher ohne Supernova: Hinweis aus LIGO-Daten
Mehr aus: Sicherheit
Alle anzeigen →
San Diego kippt Flock-Kameras und smarte Straßenlaternen
eMudhra emBridge: CERT-In warnt vor Lücke bei Dateinamen
KI-Hacker-Agenten: Google entdeckt Angriffe auf französische Seiten
