اختراقات المصارف الكورية الجنوبية: إعادة بناء ضوابط الوصول
لم يقترب المخترقون من الأنظمة المصرفية الأساسية، بل دخلوا عبر أدوات وسطاء القروض والموظفين والمتعاقدين. والمصارف الكورية ترفع إنفاقها الأمني حتى 2.8 ضعف.
 SUMO· لغز الأرقام
 Dialo· تعلّم اللغات بالتحدث
 ediviewer· اقرأ ملفات EDI كالمستندات
 giftdetect· الهدية المناسبة في دقائق
لم يكسر المخترقون الباب الرئيسي، بل دخلوا من بابٍ جانبي. ففي سلسلة الهجمات على مصارف كوريا الجنوبية، تجاوز المهاجمون الشبكة الأساسية التي تعالج الودائع والقروض، واستهدفوا صلاحيات الدخول الضعيفة في أنظمة العمل التي يستخدمها وسطاء القروض والموظفون والمتعاقدون الخارجيون. والآن تعيد المصارف بناء إدارة الحسابات والوصول، وترفع ميزانية أمن المعلومات للعام المقبل حتى 2.8 ضعف.
ماذا حدث في المصارف الكورية؟
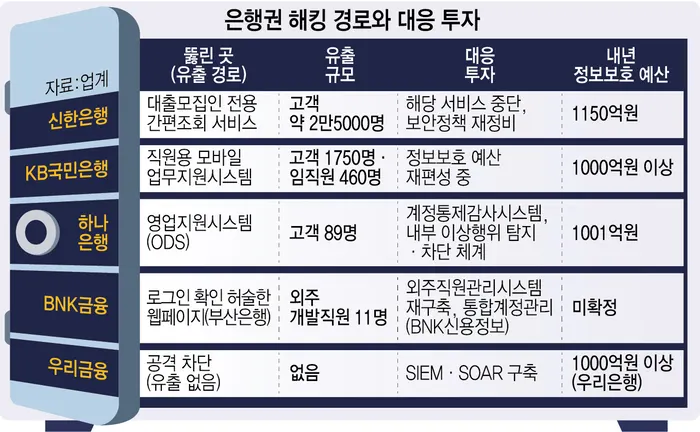
في Shinhan Bank تسربت بيانات نحو 25 ألف عميل، منها الدخل السنوي وسقف القرض، عبر خدمة استعلام سريع مخصصة لوسطاء القروض. وفي KB Kookmin Bank خرجت معلومات 1750 عميلاً و460 موظفاً عبر نظام جوال لدعم عمل الموظفين. أما في Hana Bank فتعرض نظام دعم المبيعات (ODS) لهجوم الشهر الماضي، وتسربت أرقام الهوية والعناوين وأسماء جهات العمل لـ89 عميلاً. وتبين لـ Busan Bank أن صفحة ويب ضعيفة التحقق من تسجيل الدخول كشفت بيانات 11 مطوراً خارجياً.
وأشارت التقارير إلى أن الحلقة الضعيفة هي واجهات API، أي قنوات تبادل البيانات بين الأنظمة. فإذا لم يعد الخادم التحقق من صلاحية صاحب الطلب، يكفي تغيير معرّف مثل رقم العميل لرؤية بيانات شخص آخر.
ماذا تغيّر المصارف؟
يبدأ Hana Bank العمل بنظام تدقيق لضبط الحسابات، يحدّ من صلاحيات كل حساب ويراجع سجل استخدامه. وتبني BNK Credit Information نظاماً موحداً لإدارة الحسابات، بينما يعيد Busan Bank بناء نظام إدارة الموظفين الخارجيين. وتعتمد iM Data Systems التابعة لمجموعة iM Financial نظام التحكم في الوصول إلى أجهزة الشبكة والأمن. وتنشئ Woori Financial نظام SIEM الذي يجمع سجلات الاتصال ويبحث عن الشذوذ، ونظام SOAR الذي يحظر التهديدات تلقائياً.
وترتفع الميزانيات. فقد خصصت Shinhan للعام المقبل 115 مليار وون، أي نحو 2.8 ضعف 40.6 ملياراً هذا العام. وستخصص Hana نحو 100.1 مليار وون، وWoori وKB Kookmin أكثر من 100 مليار لكل منهما.
وقد لا تكفي إدارة الحسابات وحدها. فـ KB Kookmin تستثمر منذ 2019 في إدارة الصلاحيات والتحكم في الوصول إلى قواعد البيانات، ومع ذلك وقع التسريب عبر نظام الموظفين المفتوح خارجياً. لذلك يجب التحقق من أن الطلب القادم من الخارج يملك الصلاحية فعلاً.
وتعتزم لجنة الخدمات المالية فحص أنظمة المصادقة والتحكم في الوصول وواجهات API لدى أكثر من 580 شركة حتى نهاية العام، ومساءلة كبار المسؤولين التنفيذيين. وسيصدر دليل الرقابة الداخلية الأمنية في الربع الأول من العام المقبل. وبين 30 سبتمبر و3 نوفمبر أُبلغ عن 40 حادثة في 37 شركة، وتسرب نحو 473 ألف سجل.
تطبيقات تستحق النظر
SUMO: لغز الأرقاماختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
Dialo: تعلّم اللغات بالتحدثتحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
ediviewer: اقرأ ملفات EDI كالمستنداتافتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
giftdetect: الهدية المناسبة في دقائقاختر لمن الهدية والمناسبة والشخصية. يقرأ محرك البحث أوصاف المنتجات من المتاجر المحلية ويرتّب ما يناسب. مجاني، بلا تسجيل.
المزيد من هذا اليوم
عرض الكل →
حرق رادار في إشبيلية: رجل ملثم يشعل النار بلوحة على A-92

انهيار Microsoft ومسبح فندق ألماني: تنبيه الكلور ضاع في Outlook

المذنب 220P/McNaught أصبح أكثر سطوعاً 1000 مرة، وهذا السبب

كورال هارت تكتب 370 كتابًا بالذكاء الاصطناعي في 20 شهرًا
المزيد في: الأمن السيبراني
عرض الكل →
ثغرة NoisyTCP في لينكس تُسقط الخوادم عن بُعد دون كلمة مرور

أداة Artex للاختراق بالذكاء الاصطناعي: FBI تحذر من اختراق في 3 ساعات

إستونيا تبني حكومة منفى رقمية تعمل من خوادم في الخارج
