دراسة أمان مفاتيح المرور: لا موقع من 103 اجتاز كل الفحوص
هاجم باحثون ألمان 103 مواقع تدعم مفاتيح المرور. لم يستوفِ أي موقع كل متطلبات WebAuthn، وظهرت في 18 موقعًا ثغرات حرجة.
 SUMO· لغز الأرقام
 Dialo· تعلّم اللغات بالتحدث
 ediviewer· اقرأ ملفات EDI كالمستندات
 giftdetect· الهدية المناسبة في دقائق
كان يُفترض أن تكون مفاتيح المرور (passkeys) أكثر أمانًا من كلمات المرور. فحص باحثون ألمان الواقع العملي، والنتيجة مخيبة: لم ينجح أي موقع من 103 مواقع خضعت للاختبار في استيفاء جميع معايير الأمان التي يفرضها WebAuthn.
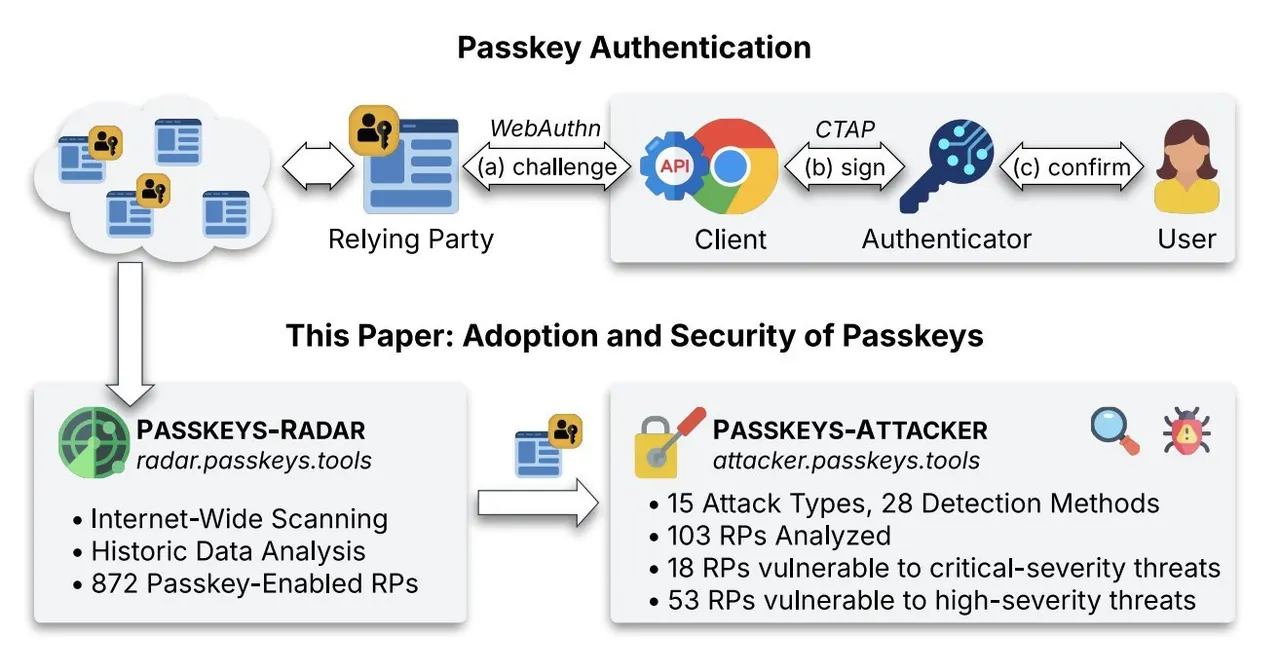
نشر الفريق، وهو من جامعة الرور في بوخوم وجهات أخرى، النتائج في ورقة بعنوان «The State of Passkeys: Studying the Adoption and Security of Passkeys on the Web» ضمن مؤتمر USENIX Security 2026. بدأ الباحثون ببناء نظام كشف باسم PASSKEYS-RADAR حدد 872 موقعًا تدعم مفاتيح المرور. ومن بينها أمكن فعليًا تسجيل مفتاح مرور على 208 مواقع، فدُرست هذه بتفصيل أكبر.
ما المشكلات في مفاتيح المرور على هذه المواقع؟
ظهرت العيوب منذ الإعدادات الأساسية. لم يطلب تحققًا إضافيًا من الهوية عند إضافة مفتاح مرور، كإعادة إدخال كلمة المرور، سوى 34% من المواقع (71 موقعًا)، بينما سمح الباقي (66%) بالتسجيل فورًا. وافتقر بعضها إلى خاصية حذف مفتاح المرور، وهي ضرورية عند فقدان الجهاز، أو منع تسجيل عدة مفاتيح كنسخ احتياطية (25 موقعًا). وطلبت المواقع تقريبًا كلها خوارزميات تشفير متقادمة، ومدّ 38% منها (80 موقعًا) نطاق صلاحية المفتاح إلى النطاق الأب بأكمله، ما يعرّضها لخطر الاستيلاء على نطاق فرعي.
ثم طوّر الفريق أداة PASSKEYS-ATTACKER التي تعدّل رسائل WebAuthn لاختبار التطبيقات، واستخدم 15 أسلوب هجوم على 103 مواقع. وُجدت ثغرات بمستوى حرج في 18 موقعًا، وبمستوى مهم في 53 موقعًا.
ما أخطر الثغرات؟
خمسة مواقع لم تتحقق أصلًا من التوقيع التشفيري الذي تقوم عليه مفاتيح المرور، فكان ممكنًا الدخول إلى حساب شخص آخر ببيانات معدّلة. وتعرّض 14 موقعًا لهجمات تستغل تكرار معرّف المفتاح (credential ID). كان المهاجم يسجل معرّف الضحية في حسابه ليستبدل مفتاح الضحية العام فيمنعها من الدخول (5 مواقع)، أو يحذف مفتاح مرور الضحية (3 مواقع). وإذا حصل أيضًا على المفتاح العام للضحية، أمكنه في 3 مواقع إدخال الضحية إلى حساب المهاجم.
ومن الثغرات المهمة أن قائمة النطاقات المسموح لها بمشاركة مفاتيح المرور ضمّت نطاقًا يمكن لأي شخص تسجيله مقابل 10 يورو سنويًا. ولو اشتراه مهاجم لتمكن من الاستيلاء على حسابات في 72 موقعًا مرتبطًا.
تطبيقات تستحق النظر
SUMO: لغز الأرقاماختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
Dialo: تعلّم اللغات بالتحدثتحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
ediviewer: اقرأ ملفات EDI كالمستنداتافتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
giftdetect: الهدية المناسبة في دقائقاختر لمن الهدية والمناسبة والشخصية. يقرأ محرك البحث أوصاف المنتجات من المتاجر المحلية ويرتّب ما يناسب. مجاني، بلا تسجيل.
المزيد من هذا اليوم
عرض الكل →
حرق رادار في إشبيلية: رجل ملثم يشعل النار بلوحة على A-92

انهيار Microsoft ومسبح فندق ألماني: تنبيه الكلور ضاع في Outlook

المذنب 220P/McNaught أصبح أكثر سطوعاً 1000 مرة، وهذا السبب

كورال هارت تكتب 370 كتابًا بالذكاء الاصطناعي في 20 شهرًا
المزيد في: الأمن السيبراني
عرض الكل →
ثغرة NoisyTCP في لينكس تُسقط الخوادم عن بُعد دون كلمة مرور

أداة Artex للاختراق بالذكاء الاصطناعي: FBI تحذر من اختراق في 3 ساعات

إستونيا تبني حكومة منفى رقمية تعمل من خوادم في الخارج
