تسريب بيانات paiza: خادم اختبار مفتوح للموظفين السابقين 13 عامًا
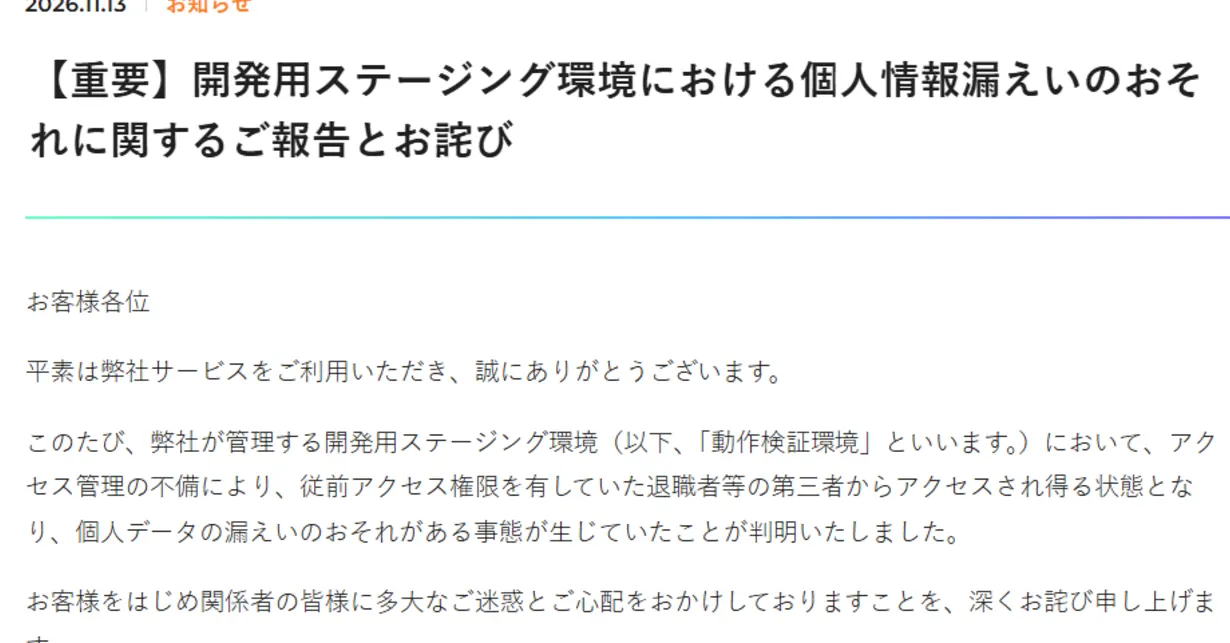
أعلنت منصة paiza اليابانية لوظائف المبرمجين أن ما يصل إلى 902,576 سجلًا بقيت على خادم اختبار يمكن للموظفين السابقين الوصول إليه نحو 13 عامًا.
 SUMO· لغز الأرقام
 Dialo· تعلّم اللغات بالتحدث
 ediviewer· اقرأ ملفات EDI كالمستندات
 giftdetect· الهدية المناسبة في دقائق
ظل خادم الاختبار لدى منصة paiza اليابانية متاحًا من حيث المبدأ لموظفين سابقين نحو 13 عامًا، لأن كلمة مرور الدخول كانت سلسلة ثابتة لم تتغير. وأعلنت الشركة ذلك في 13 نوفمبر.
تقدم paiza خدمات توظيف وتعلّم للمبرمجين. والمقصود هنا بيئة «staging»، وهي نسخة تجريبية من النظام الحقيقي. وبحسب الشركة، ضمّت هذه البيئة ما يصل إلى 902,576 سجلًا من البيانات الشخصية. وكان بإمكان من منحوا صلاحيات سابقًا، ومنهم موظفون تركوا العمل، الوصول إليها. واستمر الخطر من إنشاء البيئة عام 2013 حتى تقييد الوصول في 13 أغسطس 2026. كما لم تُغيَّر بيانات المصادقة الأساسية (basic auth) لفترة طويلة.
كان يُفترض إخفاء البيانات المنسوخة من النظام الحقيقي باستبدال قيم وهمية بها، لكن بعض الحقول لم تُخفَ خلال فترة ما.
ما البيانات التي قد تكون تسرّبت من paiza؟
تشمل تاريخ الميلاد والجنس والخبرة الوظيفية والتعليم والمحافظة التي يسكنها المستخدم والاسم المستعار ورابط المدونة وسجل التقديم على الوظائف وشروط الوظيفة المرغوبة ومعرّف المستخدم ونتائج اختبارات المهارات والتعلم. وفي بعض الفترات شملت أيضًا بريد المشاركين في الدورات والبريد الإضافي ومعرّف GitHub والرقم الجامعي. أما الشركات الشريكة فقد تأثرت أسماء المؤسسات ومعلوماتها وقسم المسؤول ومنصبه واسمه بالكاتاكانا ورقم هاتفه المحمول.
وكانت أسماء المستخدمين وعناوينهم وأرقام هواتفهم وبريدهم الرئيسي وكلمات مرورهم مخفية.
كيف اكتُشفت المشكلة وماذا بعد؟
تلقت الشركة في 17 يوليو استفسارًا من جهة حكومية، فراجعت النظام وتأكدت من وجود خلل في إدارة المصادقة. بدأت إجراءات الطوارئ في 10 أغسطس، وجرى اتخاذ إجراء فوري في 12 أغسطس، ثم عُزلت البيئة وشُدد التحكم بالوصول في 13 أغسطس. وفي 4 سبتمبر حُدّثت أدلة الأمن الداخلية. واستمرت الإجراءات العاجلة حتى 5 نوفمبر، وأُبلغت الجهة الحكومية.
تقول paiza إنها أخذت من الموظفين المغادرين تعهدات بالسرية، وإنها لم تؤكد تسرّب أي بيانات إلى الخارج. وستواصل المراقبة وتحليل السجلات. وتعتزم أيضًا سحب الصلاحيات عند ترك الموظفين العمل بصرامة، وإعادة فحص معايير إخفاء بيانات الاختبار، وتعديل دليل الأمن، وإجراء فحوصات ثغرات دورية عبر جهة خارجية متخصصة.
تطبيقات تستحق النظر
SUMO: لغز الأرقاماختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
Dialo: تعلّم اللغات بالتحدثتحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
ediviewer: اقرأ ملفات EDI كالمستنداتافتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
giftdetect: الهدية المناسبة في دقائقاختر لمن الهدية والمناسبة والشخصية. يقرأ محرك البحث أوصاف المنتجات من المتاجر المحلية ويرتّب ما يناسب. مجاني، بلا تسجيل.
المزيد من هذا اليوم
عرض الكل →
حرق رادار في إشبيلية: رجل ملثم يشعل النار بلوحة على A-92

انهيار Microsoft ومسبح فندق ألماني: تنبيه الكلور ضاع في Outlook

المذنب 220P/McNaught أصبح أكثر سطوعاً 1000 مرة، وهذا السبب

كورال هارت تكتب 370 كتابًا بالذكاء الاصطناعي في 20 شهرًا
المزيد في: الأمن السيبراني
عرض الكل →
ثغرة NoisyTCP في لينكس تُسقط الخوادم عن بُعد دون كلمة مرور

أداة Artex للاختراق بالذكاء الاصطناعي: FBI تحذر من اختراق في 3 ساعات

إستونيا تبني حكومة منفى رقمية تعمل من خوادم في الخارج
