NIKKE: تعديل سكربتات مشغّل الحاسوب على CDN وخطر برمجيات خبيثة
أعلن فريق NIKKE أن جهة خارجية عدّلت سكربتات مشغّل ويندوز، وقد يكون برنامج خبيث نُفّذ عند التشغيل. يُنصح اللاعبون بالفحص وتغيير كلمات المرور.
 SUMO· لغز الأرقام
 Dialo· تعلّم اللغات بالتحدث
 ediviewer· اقرأ ملفات EDI كالمستندات
 giftdetect· الهدية المناسبة في دقائق
أعلن فريق تشغيل لعبة «Victory Goddess: NIKKE» في 5 نوفمبر أن جهة خارجية عدّلت بعض ملفات السكربت في مشغّل اللعبة على الحاسوب، وأن برنامجًا خبيثًا ربما نُفّذ لدى فتح المشغّل. وقدّم الفريق اعتذارًا للاعبين.
اللعبة من نوع الرماية والأدوار تعمل على الهواتف والحاسوب، وتطوّرها شركة SHIFT UP الكورية الجنوبية، بينما تنشرها عالميًا علامة Level Infinite التابعة لشركة Tencent الصينية. ونُشر الاعتذار على حساب اللعبة الرسمي في منصة X باسم فريق Level Infinite لا باسم SHIFT UP.
تسلسل الأحداث
بحسب رواية المشغّل، جرى الاستيلاء في 27 سبتمبر عند 10:59 على النطاق insightjs.com المستخدم في جزء من خدمات اللعبة. وفي اليوم نفسه، قرابة 15:41، عُدّلت أربعة ملفات سكربت يحمّلها المشغّل من شبكة CDN الرسمية، وأُضيف إليها كود يتصل بنطاق محدد. وبدأ توزيع البرنامج الخبيث عبر هذه السكربتات في 30 أكتوبر عند 3:52.
ولاحظ الفريق الخلل في 4 نوفمبر قرابة منتصف الليل. وبين 2:04 و2:23 استُبدلت ثلاثة ملفات خبيثة لوقف التوزيع، وفي 12:09 اكتمل تحديث ذاكرة CDN المؤقتة للملف الرابع. والمشغّل المصحَّح متاح الآن. ولم يكشف الفريق تفاصيل البرنامج، لكن الباحث MotherSphere، الذي أثار المشكلة قبل الإعلان، قال إن السكربتات تجلب برنامجًا يُدعى «K2F» يمكنه التحكم بالحاسوب عن بُعد وسرقة كلمات المرور.
ما المطلوب من اللاعبين
يُطلب من كل من شغّل مشغّل ويندوز ولو مرة بعد 27 سبتمبر (15:41) فحص جهازه. وقد أضيفت منذ 5 نوفمبر إلى عميل الحاسوب ميزة في نظام ACE من Tencent تكشف هذا البرنامج وتحذفه، مع ضرورة إغلاق المتصفحات مثل Chrome بالكامل قبل الفحص، وإلا قد يتعذر حذف بعض الملفات. وتوجد طريقة يدوية معقدة لمن لم يثبّت المشغّل، وظهور العبارة «k2f_chan registered» في سجل المشغّل يعني احتمال تنفيذ البرنامج الخبيث.
بعد التنظيف، ينبغي تغيير كلمات مرور الحسابات التي استُخدمت على الجهاز، وإلغاء مفاتيح API ورموز الوصول المخزنة وإعادة إصدارها، ثم إجراء فحص كامل بمضاد الفيروسات وفحص Microsoft Defender دون اتصال. ويُفضّل تنفيذ ذلك من جهاز تم فحصه أو غير متأثر.
وسيحصل اللاعبون على هدايا داخل اللعبة، ومن لاحظ نشاطًا غير طبيعي في حسابات خارج اللعبة أو تعرّض لخسارة مالية فعليه مراسلة خدمة العملاء. ويتحقق الفريق من كيفية تعديل الملفات ونطاق الأثر، ويعد بتعزيز المراقبة والتحقق من سلامة الموارد الخارجية وتقليص صلاحيات وظائف المشغّل. وتباينت ردود الفعل بين انتقاد بطء الإعلان وتعاطف مع المشغّل.
تطبيقات تستحق النظر
SUMO: لغز الأرقاماختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
Dialo: تعلّم اللغات بالتحدثتحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
ediviewer: اقرأ ملفات EDI كالمستنداتافتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
giftdetect: الهدية المناسبة في دقائقاختر لمن الهدية والمناسبة والشخصية. يقرأ محرك البحث أوصاف المنتجات من المتاجر المحلية ويرتّب ما يناسب. مجاني، بلا تسجيل.
المزيد من هذا اليوم
عرض الكل →
هايدي هيلث تسرّح 18% من موظفيها بعد جولة تمويل بـ140 مليون دولار
أوائل موظفي Revolut يكشفون عن Haido لإدارة الثروات بالذكاء الاصطناعي
كابيليو من برشلونة تجمع 10 ملايين يورو لتوسيع وكيلها الذكي للمحاسبة
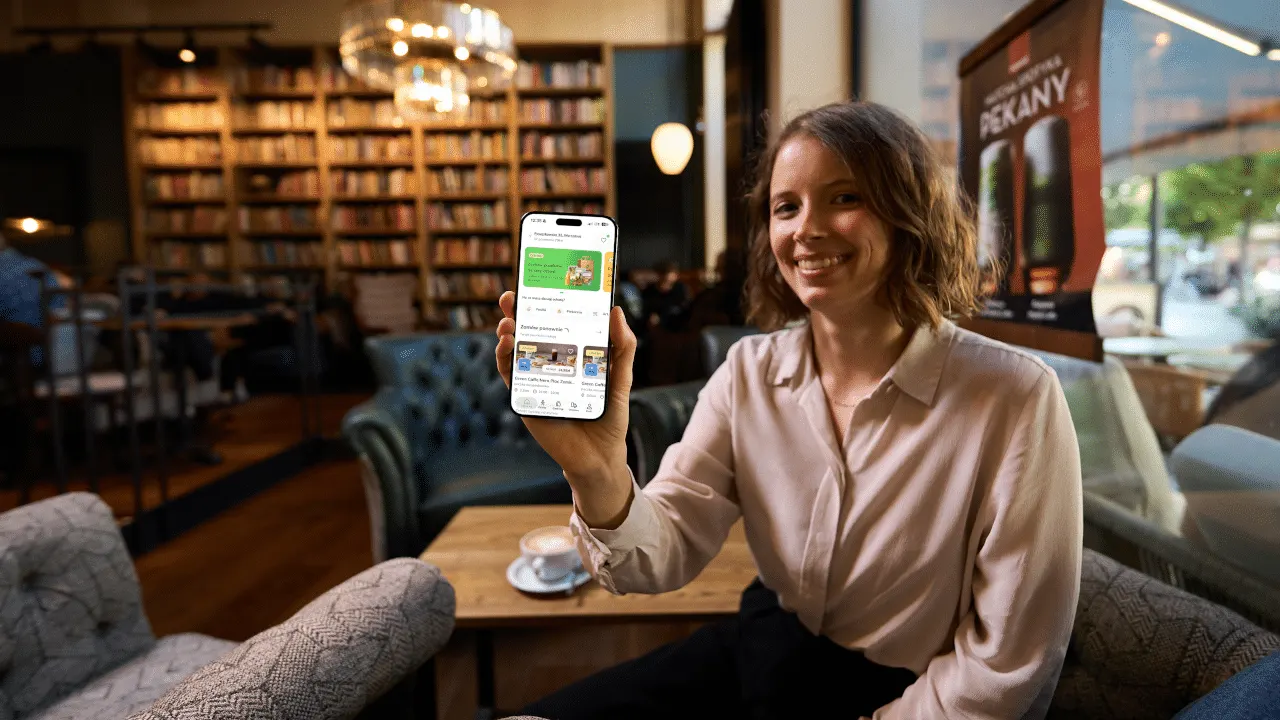
Foodsi تتعاون مع Green Caffè Nero في 95 مقهى ببولندا
المزيد في: الأمن السيبراني
عرض الكل →
آبل تفحص روابط iCloud العامة بدءًا من iOS 27.3
هيئة PIPC الكورية تعدّ خطة لتحديث قواعد حماية البيانات في عصر الذكاء الاصطناعي