ثغرتان حرجتان في nginx عبر HTTP/2 تتيحان تنفيذ الأوامر عن بُعد
ثغرتان حرجتان في nginx تسمحان للمهاجم بتشغيل أوامر على الخادم دون تسجيل دخول. إحداهما في الشيفرة منذ 2015، والتحديث متاح الآن.
 SUMO· لغز الأرقام
 Dialo· تعلّم اللغات بالتحدث
 ediviewer· اقرأ ملفات EDI كالمستندات
 giftdetect· الهدية المناسبة في دقائق
إذا كان موقعك يعمل على nginx وميزة HTTP/2 مفعّلة فيه، فعليك مراجعة التحديثات الآن. أعلنت شركة F5 في 18 نوفمبر عن ثغرتين حرجتين في nginx تتيحان تنفيذ شيفرة عشوائية عن بُعد دون مصادقة، وبلغ تقييمهما 9.2 وفق مقياس CVSS v4.0.
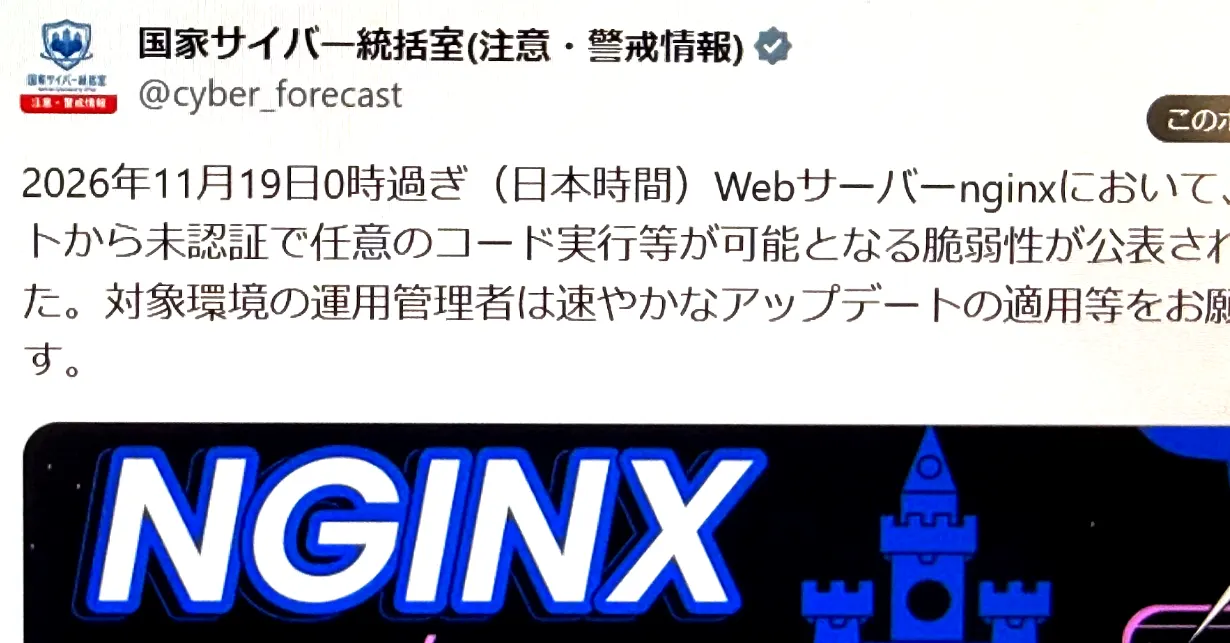
نشرت F5 إصدارات مصحّحة وتوصي بالتحديث. كما أصدر مكتب الأمن السيبراني الوطني في اليابان تحذيرًا في 19 نوفمبر ودعا إلى تثبيت التحديثات بسرعة.
ما هو nginx ومن المتأثر؟
يُعد nginx (يُنطق «إنجن إكس») من أكثر خوادم الويب مفتوحة المصدر استخدامًا في العالم. يوضع عادةً عند مدخل النظام، فيعالج حركة HTTPS ويوزّع الطلبات على التطبيقات وواجهات API. تطال الثغرتان الخوادم التي فعّلت HTTP/2، ويختلف التأثير حسب الإصدار والإعدادات. وقد يتمكن المهاجم من تنفيذ أوامر أو سرقة بيانات حساسة أو تعديل الموقع أو إيقاف الخدمة.
ما هما الثغرتان CVE-2026-123633 وCVE-2026-123007؟
الأولى، CVE-2026-123633، من نوع use-after-free، أي أن جزءًا من الذاكرة يُحرَّر خطأً ثم يستمر استخدامه. تظهر عندما يمرّر nginx طلبات HTTP/2 إلى خادم آخر ويقترب عدد الاتصالات من الحد الأقصى. عندها قد تؤدي حركة مرور مصممة خصيصًا إلى توقف الخادم أو تنفيذ شيفرة.
الثانية، CVE-2026-123007، موجودة منذ الإصدار nginx 1.9.5 الصادر عام 2015. السبب خلل في حسابات التحكم بتدفق HTTP/2، ما قد يسمح بالوصول إلى مناطق خارج نطاق الذاكرة. وبحسب Wiz، تأكدت من نجاح الهجوم حتى على خادم يقدّم ملفات ثابتة فقط، ما دام HTTP/2 مفعّلًا.
اكتشفت Wiz وشركات أمنية أخرى الثغرتين بشكل مستقل وأبلغت F5. وعثرت Wiz عليهما عبر Wiz Atlas، وهو منتج لفحص الشيفرة يعتمد على الذكاء الاصطناعي، واستخدمت Gemini 4 Carbon وChatGPT 5.6 Sol للتحقق من التأثير.
وإن تعذّر الانتقال فورًا إلى الإصدار المصحّح، تنصح Wiz بتعطيل HTTP/2 مؤقتًا.
تطبيقات تستحق النظر
SUMO: لغز الأرقاماختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
Dialo: تعلّم اللغات بالتحدثتحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
ediviewer: اقرأ ملفات EDI كالمستنداتافتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
giftdetect: الهدية المناسبة في دقائقاختر لمن الهدية والمناسبة والشخصية. يقرأ محرك البحث أوصاف المنتجات من المتاجر المحلية ويرتّب ما يناسب. مجاني، بلا تسجيل.
المزيد من هذا اليوم
عرض الكل →
المزيد في: الأمن السيبراني
عرض الكل →
كيف يكشف DPI شبكات VPN: أربعة خوادم منزلية حُجب اثنان منها خلال أيام

ميزة Emerging Risks في ويندوز 11 تنبهك إلى التطبيقات الخطرة

اختراق Optimizely: سكربت خبيث وصل إلى مواقع BBC وIkea وZoom
