تسرب بيانات تطبيق MUJI قد يطال 27.26 مليون سجل
أعلنت شركة Ryohin Keikaku المشغلة لعلامة Muji احتمال تسرب بيانات من تطبيق MUJI، وقد يصل عدد السجلات المتأثرة إلى 27.26 مليون سجل، بينها بيانات أعضاء سابقين.
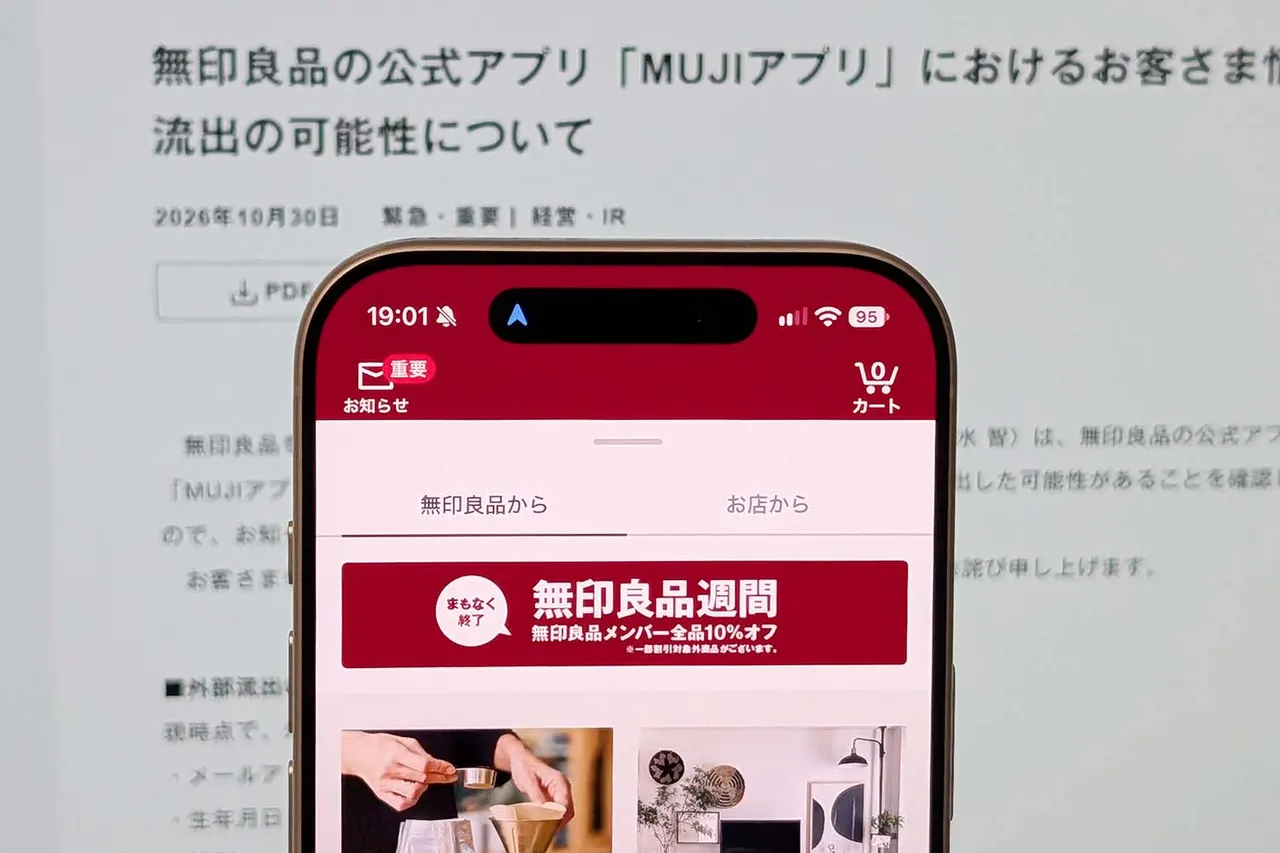
أعلنت شركة Ryohin Keikaku اليابانية، المشغلة لعلامة Muji، في 30 أكتوبر أن جزءًا من بيانات مستخدمي تطبيق MUJI الرسمي ربما تسرّب إلى جهات خارجية. وبحسب الشركة، قد يصل عدد السجلات المتأثرة إلى نحو 27.26 مليون سجل.
البيانات المعرّضة للتسرب
تشمل المعلومات المحتمل تسريبها ثلاثة عناصر فقط: عنوان البريد الإلكتروني وتاريخ الميلاد والجنس. وأكدت الشركة أن بيانات بطاقات الائتمان والأسماء والعناوين وأرقام الهواتف غير مشمولة. ويضم الرقم المعلن أيضًا سجلات مستخدمين سبق أن ألغوا عضويتهم.
إجراءات الشركة
رصدت الشركة دخولًا غير مصرّح به من جهة خارجية، فأغلقت الوصول إلى الجزء المعني وطبّقت إصلاحًا. ولم يتأكد حتى الآن تسرب البيانات إلى الشبكة المظلمة (دارك ويب)، ولا وقوع أضرار ناتجة عن إساءة استخدامها.
وستتواصل الشركة تباعًا مع المستخدمين الذين ربما تسربت بياناتهم. كما حذّرت من احتمال وصول رسائل بريد إلكتروني احتيالية تنتحل صفة جهات موثوقة مستفيدة من هذه المعلومات.
الخطوة التالية
يعمل تطبيق MUJI والمتجر الإلكتروني لـ Muji بشكل طبيعي حاليًا. وتقول Ryohin Keikaku إنها ستعزز إجراءات الأمن ومنظومة المراقبة بالتعاون مع شركة التطوير والشركات ذات الصلة.
وبالنسبة إلى المستخدمين، يتمثل الخطر الرئيسي في هجمات التصيد، إذ يمكن لدمج البريد الإلكتروني وتاريخ الميلاد والجنس أن يجعل الرسائل المزيفة أكثر إقناعًا. لذا يُنصح بالحذر من أي رسالة مشبوهة تنسب نفسها إلى Muji وتجنب فتح روابطها أو مرفقاتها. ولم تكشف الشركة بعد تفاصيل إضافية عن طريقة الاختراق.
المزيد من هذا اليوم
عرض الكل →
حصص الملكية في الشركات الناشئة: كيف يقسّمها المؤسسون؟
كوابيس منظومة الشركات الناشئة في بولندا: من PFR Ventures إلى TechPL
OBRIA NANO: أوكرانيا تختبر في المدار بديلاً عن Starlink
ناسا تبحث عن خطة لإنقاذ هابل من السقوط قبل نهاية 2033
المزيد في: الأمن السيبراني
عرض الكل →
ثغرة PHP: 31 بلدية يابانية لا تزال مواقعها متوقفة

اليابان تطلب من شركات الاتصالات حظر موقع مهاجمي GMO Internet

اليابان: تسريبات البيانات في 2026 تتجاوز 260 مليون شخص
