حملة تصيد بعد انقطاع سحابة Microsoft: الشركة تحذّر المستخدمين
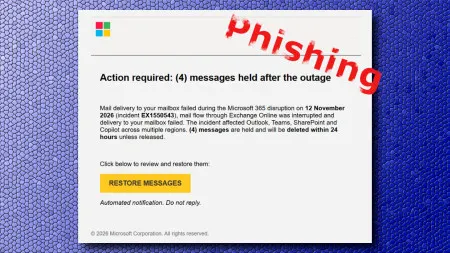
ما إن انتهى انقطاع سحابة Microsoft حتى بدأ المحتالون يستغلونه طُعمًا. والشركة تحذّر الآن من حملة تصيد احتيالي بُنيت على الحادثة.
 SUMO· لغز الأرقام
 Dialo· تعلّم اللغات بالتحدث
 ediviewer· اقرأ ملفات EDI كالمستندات
 giftdetect· الهدية المناسبة في دقائق
لم يمضِ وقت طويل على انتهاء انقطاع سحابة Microsoft حتى حوّله المحتالون إلى طُعم. وتحذّر الشركة الآن من حملة تصيد احتيالي تقوم على هذه الحادثة.
تحرّك المهاجمون بسرعة. فما إن انتهى الانقطاع حتى اتخذوه ذريعة جاهزة للهجوم. وبعد حادثة كهذه لا يبدو غريبًا أن تصل رسالة عن مشكلة في الحساب أو الخدمات، ولذلك يسهل تصديق الرسالة المزيفة.
ما هي حملة التصيد التي تلت انقطاع Microsoft؟
التصيد الاحتيالي أسلوب لسرقة البيانات عبر رسائل مزيفة تنتحل صفة جهة موثوقة. وهنا تستغل الحملة انقطاع سحابة Microsoft الأخير. لا تتضمن المعلومات المتاحة تفاصيل عن الحملة، ولذلك لا يُعرف شكل الرسائل بدقة ولا الفئات التي تستهدفها.
المؤكد أن Microsoft رأت في الأمر خطورة تستدعي تحذيرًا علنيًا. وإذا وصلتك رسالة تشير إلى الانقطاع الأخير، فالأجدر التعامل معها بحذر شديد.
تطبيقات تستحق النظر
SUMO: لغز الأرقاماختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
Dialo: تعلّم اللغات بالتحدثتحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
ediviewer: اقرأ ملفات EDI كالمستنداتافتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
giftdetect: الهدية المناسبة في دقائقاختر لمن الهدية والمناسبة والشخصية. يقرأ محرك البحث أوصاف المنتجات من المتاجر المحلية ويرتّب ما يناسب. مجاني، بلا تسجيل.
المزيد من هذا اليوم
عرض الكل →
حرق رادار في إشبيلية: رجل ملثم يشعل النار بلوحة على A-92

انهيار Microsoft ومسبح فندق ألماني: تنبيه الكلور ضاع في Outlook

المذنب 220P/McNaught أصبح أكثر سطوعاً 1000 مرة، وهذا السبب

كورال هارت تكتب 370 كتابًا بالذكاء الاصطناعي في 20 شهرًا
المزيد في: الأمن السيبراني
عرض الكل →
ثغرة NoisyTCP في لينكس تُسقط الخوادم عن بُعد دون كلمة مرور

أداة Artex للاختراق بالذكاء الاصطناعي: FBI تحذر من اختراق في 3 ساعات

إستونيا تبني حكومة منفى رقمية تعمل من خوادم في الخارج
