اليابان تحذّر الشركات من تسريبات البيانات بسبب ضعف الحماية الأساسية
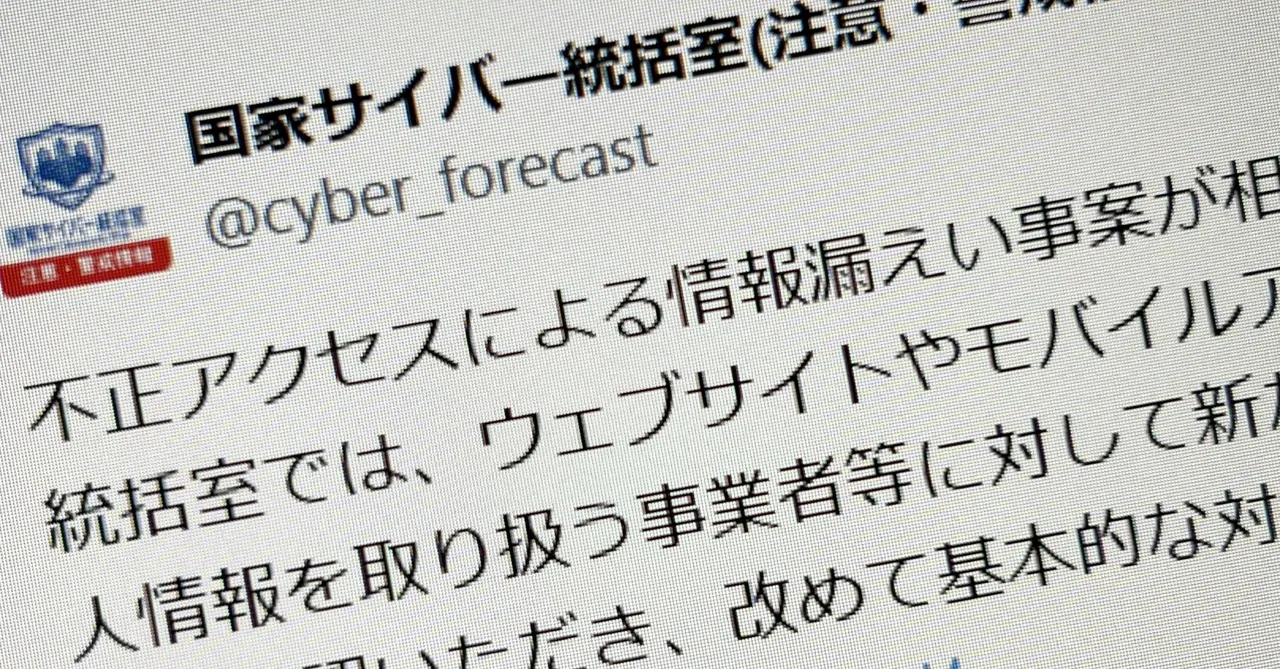
أصدر المكتب الوطني للأمن السيبراني في اليابان تحذيرًا بعد سلسلة تسريبات لبيانات شخصية، مشيرًا إلى ضعف الدفاعات الأساسية واحتمال استخدام المهاجمين للذكاء الاصطناعي.
 SUMO· لغز الأرقام
 Dialo· تعلّم اللغات بالتحدث
 ediviewer· اقرأ ملفات EDI كالمستندات
 giftdetect· الهدية المناسبة في دقائق
نشر المكتب الوطني للأمن السيبراني التابع لأمانة مجلس الوزراء الياباني في 5 نوفمبر تحذيرًا موجهًا إلى الشركات التي تدير مواقع إلكترونية وتطبيقات للجوال، وذلك إثر سلسلة تسريبات لبيانات شخصية في البلاد. وقال المكتب إنه رصد عدة حالات حديثة يُعتقد أن سببها عدم كفاية الإجراءات الأساسية، ودعا الشركات إلى تطبيق إجراءات الأمان بصرامة.
وبحسب المكتب، يقوم المهاجمون بمسح واسع للمواقع على الإنترنت بحثًا عن أنظمة يمكن اختراقها ثم سرقة البيانات الشخصية. ويرجّح أن الذكاء الاصطناعي يُستخدم في تحديد الأهداف والاختراق. وأدى الجمع بين عدة ثغرات كانت تُصنّف سابقًا منخفضة الخطورة في فحوص الثغرات التقليدية إلى تسهيل الدخول إلى الأنظمة وتوسيع نطاق الهجمات، ما جعل شريحة واسعة من الشركات أهدافًا محتملة.
وأشار المكتب أيضًا إلى أخطاء من جانب الشركات، منها ضعف الحماية أثناء تطوير تطبيقات الجوال، وسوء إعداد المواقع، والاستمرار في استخدام برمجيات انتهى دعمها أو لم تُصلَح ثغراتها المعروفة.
ثلاثة محاور للإجراءات
المحور الأول هو تشغيل الأنظمة وإدارتها. يطلب المكتب من الشركات معرفة تركيبة برمجياتها وثغراتها وتحديد أولويات المعالجة ومواعيدها. وذكر حالات اختُرقت فيها لوحات إدارة مفتوحة على الإنترنت عبر كلمات مرور سهلة التخمين أو هجمات القوة الغاشمة، لذا يجب عدم إتاحة اللوحات والوظائف غير الضرورية. كما أوصى بفحص مستمر للثغرات بمساعدة الذكاء الاصطناعي وبتحليل السجلات لرصد السلوك المشبوه.
المحور الثاني هو التصميم والتطوير. يدعو المكتب إلى تطبيق مبدأ «الأمان بالتصميم» منذ البداية. فقد رُصدت حالات جرى فيها الحصول على بيانات بصورة غير مشروعة عبر واجهات API بعد تحليل تطبيقات منشورة، لذلك يلزم تقييد الوصول وإدارة بيانات الاعتماد بشكل سليم. وللأنظمة التي تعالج بيانات شخصية يوصى بفحص الثغرات قبل الإطلاق.
المحور الثالث هو سلسلة التوريد. يتسلل المهاجمون أحيانًا إلى الجهة المتعاقدة عبر بيئات المقاولين وشركات الصيانة. لذلك ينبغي حصر مسارات الاتصال مثل VPN وسطح المكتب البعيد وتفعيل المصادقة متعددة العوامل. وفيما يخص البرمجيات مفتوحة المصدر والمكتبات الخارجية، ينبغي تحديد خطوات الاستجابة الأولى مسبقًا عند الإعلان عن ثغرة خطيرة.
وكان المكتب قد أصدر في 9 أكتوبر تحذيرًا بشأن الإجراءات الأساسية على مستوى المؤسسة، ومنها التطبيق السريع للتحديثات والمصادقة متعددة العوامل. ويوسّع التحذير الجديد النطاق ليشمل تشغيل المواقع وتطبيقات الجوال وتطويرها.
تطبيقات تستحق النظر
SUMO: لغز الأرقاماختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
Dialo: تعلّم اللغات بالتحدثتحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
ediviewer: اقرأ ملفات EDI كالمستنداتافتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
giftdetect: الهدية المناسبة في دقائقاختر لمن الهدية والمناسبة والشخصية. يقرأ محرك البحث أوصاف المنتجات من المتاجر المحلية ويرتّب ما يناسب. مجاني، بلا تسجيل.
المزيد من هذا اليوم
عرض الكل →
شركة Citus تثبت تحديد مواقع رجال الإطفاء دون GPS وتستهدف الدفاع

جوجل كلاود توسّع CodeMender وأدوات تأمين وكلاء الذكاء الاصطناعي

Operation Ghostbusters: 830,840 حسابًا لطلاب وهميين مشتبه بهم


