جوجل تعطّل الباب الخلفي لشركة Videostrong في ملايين أجهزة TV Box
قالت جوجل إن Videostrong باعت أجهزة Android TV معتمدة تحمل بابًا خلفيًا يغذي شبكة XCPE للبوت نت، وإنها فككت الخوادم وحظرت الشركة.
 SUMO· لغز الأرقام
 Dialo· تعلّم اللغات بالتحدث
 ediviewer· اقرأ ملفات EDI كالمستندات
 giftdetect· الهدية المناسبة في دقائق
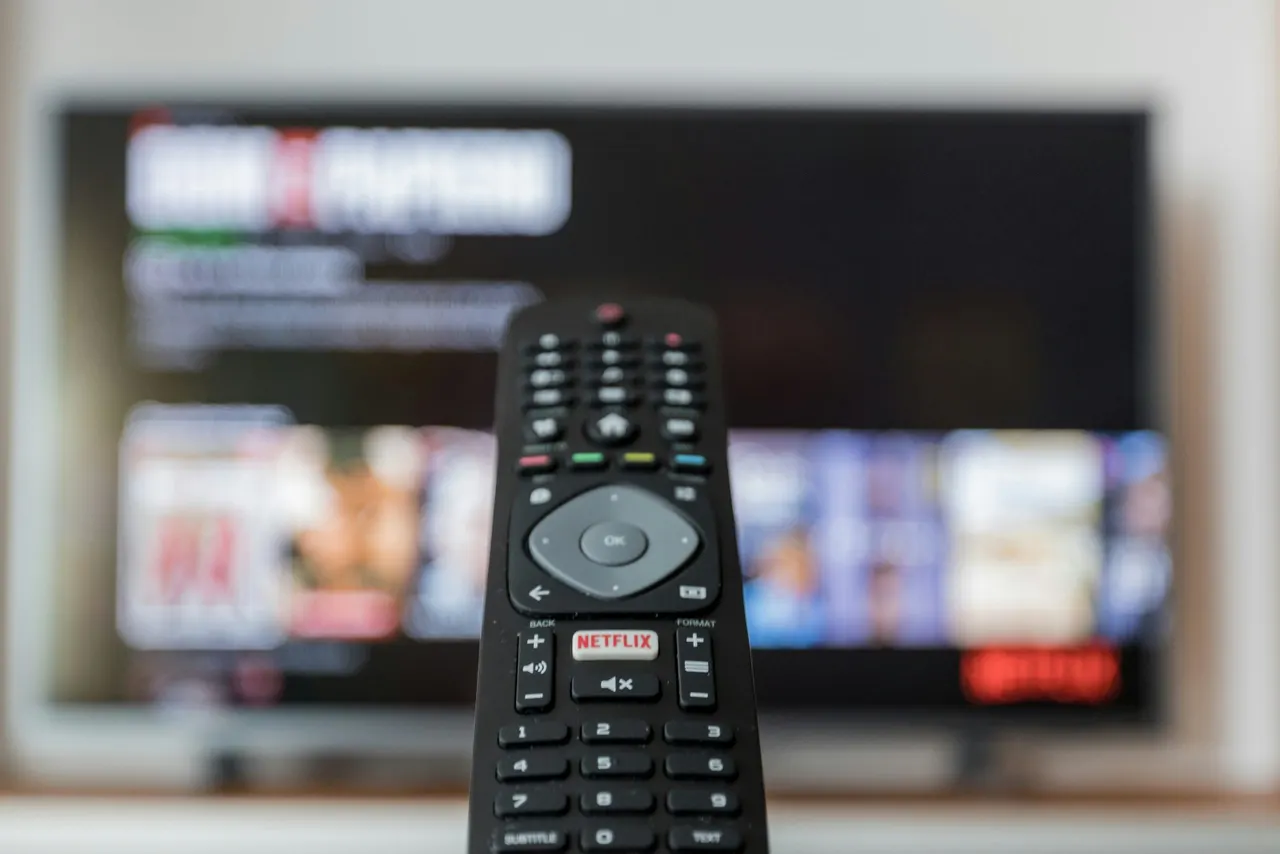
عطّلت جوجل بابًا خلفيًا في أجهزة TV Box العاملة بنظام أندرويد من إنتاج شركة Videostrong. وبحسب الشركة، كانت الأجهزة المعتمدة بنظامي Android TV وGoogle TV تصل إلى المستخدمين ومعها منفذ خفي مُثبّت من المصنع، استُخدم لنشر البرمجيات الخبيثة والتحكم في شبكة الروبوتات XCPE.
صلاحيات على مستوى النظام
وأوضحت شركة Synthient، الشريكة لجوجل في العملية، أن الثغرة منحت المهاجمين صلاحيات على مستوى النظام، ما أتاح تنفيذ إجراءات متعددة من إدارة الملفات إلى تشغيل الأكواد عن بُعد. وتقول جوجل إن Videostrong حققت أرباحًا من الباب الخلفي ببيع الوصول إلى جهات إجرامية تابعة لها وتثبيت وحداتها الخبيثة على الأجهزة. وقد نفّذت هذه الوحدات عمليات احتيال إعلاني، وضمّت الأجهزة بصمت إلى شبكات وكلاء سكنية، وثبّتت برمجيات خبيثة إضافية.
ولا تقتصر المشكلة على علامة تجارية أو طراز بعينه، إذ عثر الباحثون على سجلات XCPE في طرازات تُباع تحت أسماء منها Mecool وYokaTV. وبحسب Synthient، اشتهرت بعض العلامات المتأثرة في المكسيك والبرازيل وألمانيا وماليزيا والولايات المتحدة والصين.
حجم الإصابة وثغرة الاعتماد
تتحدث جوجل عن نحو 1.3 مليون جهاز من Videostrong أُصيب واستُخدم في شبكة XCPE، لكنها تقدّر أن عدد الأجهزة المتأثرة بالباب الخلفي يتجاوز 10 ملايين. وتمثل القضية إحراجًا خاصًا لجوجل لأن Videostrong كانت شركة OEM وODM في آن واحد، وتستطيع تثبيت تطبيقات جوجل مسبقًا، ما منح منتجاتها مصداقية أكبر.
وتقول جوجل إن الجهات الخبيثة أخفت الباب الخلفي أثناء اختبارات التوافق والأمان، واستخدمت تقنيات تمويه لاستغلال ثغرة في الاختبارات، فكانت تحمّل الكود الخبيث بعد أول تشغيل للجهاز. وقد عدّلت الشركة عملية المراجعة لحماية نفسها من حالات مماثلة.
إجراءات جوجل
فككت جوجل الخوادم والنطاقات المستخدمة في تثبيت البرمجيات الخبيثة والتحكم في XCPE وتوزيع عائلات أخرى من البرمجيات الضارة. كما حظرت Videostrong وأي شركات تابعة لها، الحالية والمستقبلية، من تصنيع الأجهزة المعتمدة وبيعها، ومنعتها كذلك من بيع البرمجيات لمصنّعين معتمدين آخرين.
ونشرت Synthient وGoogle Threat Intelligence تقارير تقنية عن الحملة. ويحث الباحثون المستخدمين على فحص هذه الأجهزة أو التوقف عن استخدامها، لكن مصير الوحدات التي لا يزال الموزعون يبيعونها من العلامات المعنية غير معروف حتى الآن.
تطبيقات تستحق النظر
SUMO: لغز الأرقاماختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
Dialo: تعلّم اللغات بالتحدثتحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
ediviewer: اقرأ ملفات EDI كالمستنداتافتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
giftdetect: الهدية المناسبة في دقائقاختر لمن الهدية والمناسبة والشخصية. يقرأ محرك البحث أوصاف المنتجات من المتاجر المحلية ويرتّب ما يناسب. مجاني، بلا تسجيل.
المزيد من هذا اليوم
عرض الكل →
Traversal تجمع 120 مليون دولار بتقييم مليار دولار
شركة fal تجمع 1.3 مليار دولار بتقييم 16 مليار دولار
OneStack تجمع 12.5 كرور روبية بقيادة Shepherd's Hill وآخرين
Frammer AI تدير سير عمل الفيديو لـ BBC News في الهند
المزيد في: الأمن السيبراني
عرض الكل →
مركز I4C يحذّر البنوك وشركات التقنية المالية من احتيال بوكلاء الذكاء الاصطناعي

غوغل تحذر من LLMjacking: أكثر من 100 ألف دولار استخدام احتيالي في يوم

اليابان توقف نظام e-Tax للصيانة الطارئة بعد رصد اتصالات مشبوهة
