الحاسوب العملاق فوغاكو: ريكن تؤكد تعرضه لوصول غير مصرح به
أكد معهد ريكن أن أنظمة مرتبطة بالحاسوب العملاق فوغاكو تعرضت لوصول غير مصرح به. وصلت رسالة بريد للمستخدمين، لكن أخطر الادعاءات لم يتأكد منها بعد.
 SUMO· لغز الأرقام
 Dialo· تعلّم اللغات بالتحدث
 ediviewer· اقرأ ملفات EDI كالمستندات
 giftdetect· الهدية المناسبة في دقائق
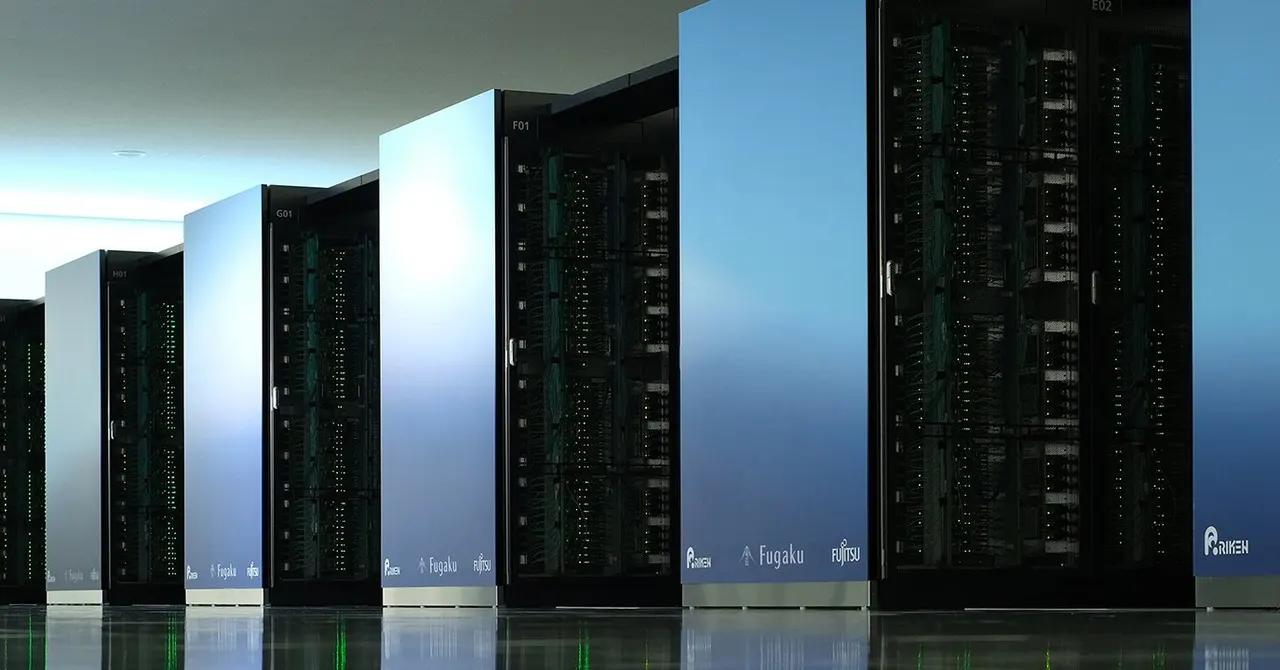
تعرضت أنظمة مرتبطة بالحاسوب العملاق «فوغاكو» (Fugaku) في اليابان لوصول غير مصرح به. وأكد معهد الأبحاث «ريكن» (RIKEN) ذلك في 16 نوفمبر، ردًا على أسئلة موقع ITmedia NEWS.
بدأ الخبر على وسائل التواصل. فمنذ 15 نوفمبر تداولت منشورات على منصة X لمستخدمين لديهم حسابات في الأنظمة المرتبطة، قالوا إنهم تلقوا إشعارًا بتعرض فوغاكو لوصول غير مصرح به، ونشر بعضهم نص الرسالة. واعترف ريكن بأن هذه الرسائل أُرسلت فعلًا.
ما الذي تأكد في حادثة اختراق فوغاكو؟
يتوقف المؤكد عند هذا الحد. فالنص المتداول للرسالة يتضمن ادعاءات أخطر بكثير. وبحسبه، قرأ شخص ما ملفات مخزنة في المجلدات الرئيسية (home directory) على فوغاكو، وربما سُرقت مفاتيح خاصة وبيانات مصادقة، ولا يمكن استبعاد تأثر جميع المستخدمين.
لم يؤكد ريكن أيًا من هذه النقاط. وقال في كل واحدة منها إن الفحص «جارٍ». كما لم يذكر متى حدث الوصول ولا كيف.
ماذا يعني ذلك للمستخدمين؟
المجلد الرئيسي هو المكان الذي يحفظ فيه المستخدم ملفاته داخل حسابه على النظام. أما المفاتيح الخاصة وبيانات المصادقة فتُستخدم لتسجيل الدخول، وسرقتها ستكون مشكلة جدية. لكن ما لدينا الآن هو مضمون الرسالة وليس نتيجة توصل إليها المعهد.
على أصحاب الحسابات في أنظمة فوغاكو متابعة بيانات ريكن. فلم يقدم المعهد بعد تفاصيل تثبت أسوأ السيناريوهات أو تنفيها.
تطبيقات تستحق النظر
SUMO: لغز الأرقاماختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
Dialo: تعلّم اللغات بالتحدثتحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
ediviewer: اقرأ ملفات EDI كالمستنداتافتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
giftdetect: الهدية المناسبة في دقائقاختر لمن الهدية والمناسبة والشخصية. يقرأ محرك البحث أوصاف المنتجات من المتاجر المحلية ويرتّب ما يناسب. مجاني، بلا تسجيل.
المزيد من هذا اليوم
عرض الكل →
كورال هارت تكتب 370 كتابًا بالذكاء الاصطناعي في 20 شهرًا

واتساب Zaps: صور وفيديوهات تختفي بعد المشاهدة لأي محادثة

تاكسي Green SM: ولاية كارناتاكا توقف التسجيل وتدرس العدادات الإلزامية

عطل Chase: تأخر تحويلات Zelle والخدمات المصرفية في أمريكا
المزيد في: الأمن السيبراني
عرض الكل →
ثغرة NoisyTCP في لينكس تُسقط الخوادم عن بُعد دون كلمة مرور

أداة Artex للاختراق بالذكاء الاصطناعي: FBI تحذر من اختراق في 3 ساعات

إستونيا تبني حكومة منفى رقمية تعمل من خوادم في الخارج
