ثغرة في تطبيق سيارات: لوحة الترخيص كانت كافية لفتح السيارة
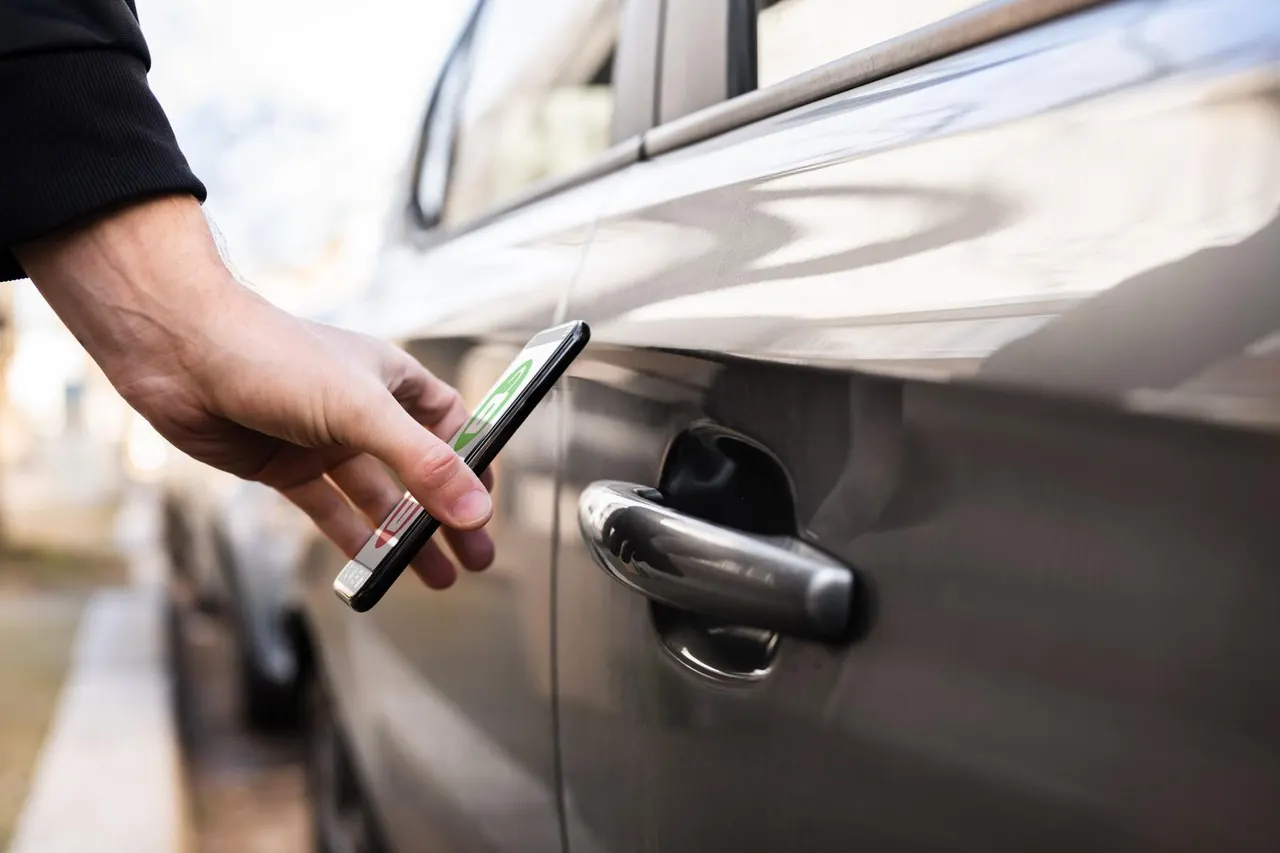
يقول باحثان إن تطبيق أندرويد لدى شركة سيارات ترك بيانات دخول المسؤول مكشوفة، فتمكنا من فتح سيارة عميل وتشغيلها انطلاقاً من لوحة ترخيصها فقط.
 SUMO· لغز الأرقام
 Dialo· تعلّم اللغات بالتحدث
 ediviewer· اقرأ ملفات EDI كالمستندات
 giftdetect· الهدية المناسبة في دقائق
يكفي معرفة رقم لوحة الترخيص لفتح سيارة شخص آخر عن بُعد وتشغيل محركها. هذا ما أعلنه باحثا الأمن شوبهام شاه وسام كاري بعد اكتشافهما ثغرة في نظام إحدى شركات السيارات. وقد أُغلقت الثغرة في تطبيق السيارة بالفعل.
السبب هو تطبيق أندرويد وزّعته الشركة على عملائها. ففي أحد ملفاته بقيت بيانات دخول المسؤول عن النظام الذي يدير حسابات جميع العملاء، ظاهرةً كما هي. كان يفترض أن تُستخدم في بيئة الاختبار، لكنها عملت أيضاً على بيانات العملاء الحقيقية. أشبه بمفتاح رئيسي وُزّع مجاناً.
كيف فتح الباحثان السيارة بلوحة الترخيص؟
استخرج الباحثان من لوحة الترخيص رقم الهيكل VIN، وهو معرّف من 17 خانة. ومن هذا الرقم وصلا إلى حساب المالك، وأعادا ضبط كلمة المرور، وتجاوزا حتى المصادقة متعددة العوامل. بعدها صار بإمكانهما إرسال أوامر إلى السيارة.
شملت الأوامر فتح الأبواب وتشغيل المحرك وإيقافه. كما أمكن الحصول على بيانات شخصية مثل الاسم ورقم الهاتف.
ما هي الشركة المعنية؟
لم يُكشف عن اسم الشركة. المعروف أنها تعمل في أستراليا ولها علامتان تجاريتان هناك. ويقول شاه إن الحماية في أستراليا أضعف منها في الولايات المتحدة، وإن الحصول على هذا المستوى من الوصول في أمريكا سيكون «بالتأكيد أصعب بكثير».
أُصلحت الثغرة خلال ساعات من الإبلاغ عنها. لكن يبدو أن الشركة لم تمنح الباحثين مكافأة ولم تشكرهما.
تطبيقات تستحق النظر
SUMO: لغز الأرقاماختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
Dialo: تعلّم اللغات بالتحدثتحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
ediviewer: اقرأ ملفات EDI كالمستنداتافتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
giftdetect: الهدية المناسبة في دقائقاختر لمن الهدية والمناسبة والشخصية. يقرأ محرك البحث أوصاف المنتجات من المتاجر المحلية ويرتّب ما يناسب. مجاني، بلا تسجيل.
المزيد من هذا اليوم
عرض الكل →
تسرب بيانات Trezor عبر Skladon يكشف عناوين 27 ألف طلب
تسريب بيانات أوبر: سرقة معلومات رخص 149,346 سائقاً
بطارية بفيتامين B12: خلية زنك-هواء صمدت نحو 250 دورة شحن