مجلس Arbitrum ينقل 30 مليون دولار من أموال اختراق Binance دون مفتاح
أعادت لجنة من 12 عضوًا في Arbitrum كتابة عقد أساسي لفترة وجيزة لنقل 30 مليون دولار من أموال اختراق Binance من عنوان لا تملك مفتاحه، ثم أعادت الشيفرة.
أعادت لجنة مؤلفة من 12 عضوًا في شبكة Arbitrum كتابة أحد العقود الأساسية للشبكة لفترة وجيزة، من أجل نقل نحو 30 مليون دولار مرتبطة باختراق Binance. ولم تكن اللجنة تملك المفتاح الخاص بالعنوان الذي كانت الأموال محفوظة فيه. وبعد تنفيذ العملية، أُعيدت شيفرة العقد إلى حالتها السابقة.
ما الذي حدث؟
عدّل المجلس العقد بحيث يصبح الإنفاق من عنوان لا يملكه ممكنًا، ثم تراجع عن التعديل. وعادةً يتطلب نقل الأصول من أي عنوان المفتاح الخاص به، لكن النتيجة تحققت هذه المرة عبر تعديل الشيفرة على مستوى البروتوكول.
وهذه ثاني مرة هذا العام يلجأ فيها المجلس إلى هذا الأسلوب.
لماذا يهم ذلك؟
تكشف الحادثة حجم الصلاحيات الفعلية التي تملكها مجموعات إدارية صغيرة في شبكات تُقدَّم على أنها لامركزية. فمن جهة، يتيح ذلك استرداد الأموال المسروقة بسرعة بعد الهجمات. ومن جهة أخرى، يعني أن اثني عشر شخصًا قادرون على تغيير قواعد عمل مكوّن حيوي في الشبكة مؤقتًا، والتصرف بأصول دون موافقة صاحب العنوان.
وبالنسبة إلى المستخدمين والمستثمرين، يبقى السؤال: إلى أي مدى يجب أن تمتد صلاحيات هذه المجالس، وما آليات الرقابة التي ينبغي أن ترافقها؟ وتكرار التدخل مرتين خلال عام واحد يشير إلى أنه لم يعد استثناءً، بل أداة مستعدة اللجنة لاستخدامها.
ويرى مؤيدو هذه الخطوات أن سرعة الاستجابة ميزة، بينما يحذّر المنتقدون من خطر ترسيخ سابقة. ومن المرجح أن يتصاعد النقاش حول حدود صلاحيات مجالس الأمان في شبكات الطبقة الثانية بعد هذه الواقعة.
تطبيقات تستحق النظر
 SUMO: لغز الأرقام
اختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
 Dialo: تعلّم اللغات بالتحدث
تحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
 ediviewer: اقرأ ملفات EDI كالمستندات
افتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
المزيد من هذا اليوم
عرض الكل →
أبستيج تطلق Solar Pro 4 على منصة الذكاء الاصطناعي الحكومية في كوريا
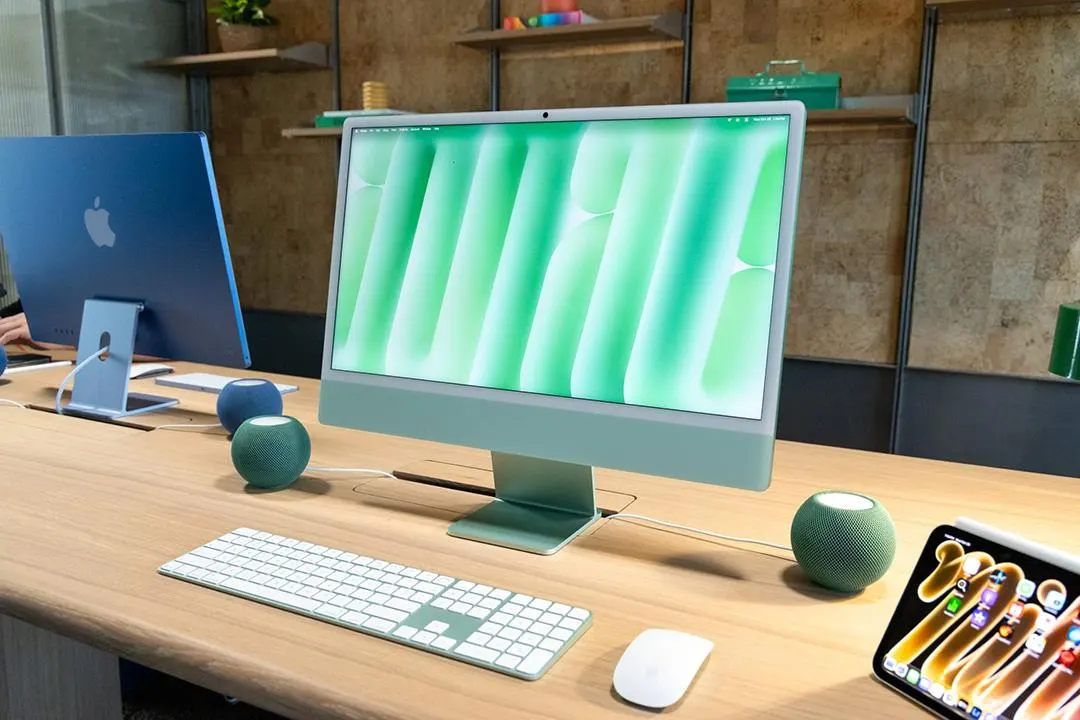
آي ماك M6: انطباعات أولية عن تصميم ثابت ورقاقة أسرع وواي فاي 7
غوغل: نموذج Gemma 4 يكتب هايكو في المدار ضمن Project Suncatcher
عرض على eBay لبيع 9600 معالج NVIDIA A100 مقابل 59.7 مليون دولار
المزيد في: العملات الرقمية
عرض الكل →
جهة أوروبية مجهولة تخسر أكثر من 106 ملايين دولار في سرقة عملات مشفرة
إف بي آي: كوريا الشمالية وراء سرقة 6 مليارات دولار من Binance
مخترقو Binance يبدلون عملات سولانا المسروقة ببيتكوين وفق Chainalysis