ذكاء Anthropic الاصطناعي يكتشف ثغرة حرجة في نواة لينكس
أعلنت Anthropic أن نموذجاً داخلياً غير منشور اكتشف ثغرة في نواة لينكس وبنى شيفرة هجوم فعلية تمنح صلاحيات المسؤول على خادم دون تسجيل دخول.

اكتشف الذكاء الاصطناعي التابع لشركة Anthropic ثغرة خطيرة في نواة لينكس، وأثبت إمكانية التحكم بخادم بصلاحيات المسؤول دون أي تسجيل دخول. جاء ذلك في إعلان رسمي للشركة بتاريخ 27 أكتوبر.
واستُخدم في التجربة نموذج ذكاء اصطناعي غير منشور تطوره الشركة داخلياً. ولم يكتفِ النموذج بالإشارة إلى موضع الخلل، بل كتب شيفرة هجوم وتحقق من أنها تعمل فعلاً.
أين الثغرة وما مدى خطورتها
تقع المشكلة في النواة، وهي المكوّن الأساسي في نظام التشغيل المسؤول عن إدارة الذاكرة والأجهزة وغيرها. وأظهرت Anthropic الهجوم على خادم يقبل اتصالات Multipath TCP، وهو بروتوكول يستخدم عدة مسارات اتصال في الوقت نفسه.
وعند استغلال خلل في معالجة حركة البيانات أمكن تنفيذ عمليات بصلاحيات المسؤول دون تسجيل دخول، ودون أن يحتاج المستخدم إلى فعل شيء مثل فتح رابط مشبوه.
وبحسب تقييم Red Hat، حصلت الثغرة على 9.8 من 10 في مقياس الخطورة، وصُنّفت ضمن أعلى فئات الخطر.
ما الذي يجب على مسؤولي الخوادم فعله
لا يشيع استخدام لينكس على الحواسيب الشخصية، لكنه منتشر في الخوادم وأجهزة الشبكات والاستخدامات الصناعية والبحثية، ما يجعل نطاق التأثير واسعاً. وقد يؤدي التحكم غير المصرح به بصلاحيات المسؤول إلى سرقة البيانات المخزنة، ومنها الشخصية، أو تعديلها.
ولتطبيق الإصلاح على الخادم لا بد من تثبيت التحديث الذي توفره الجهة المطورة لتوزيعة لينكس المستخدمة. فقد نشرت Amazon Linux مثلاً تحديثاً يعالج الثغرة. وينبغي لمسؤولي الخوادم التحقق مما إذا كان إصدارهم متأثراً، وهل جرى تثبيت التحديثات اللازمة.
تطبيقات تستحق النظر
 SUMO: لغز الأرقام
اختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
 Dialo: تعلّم اللغات بالتحدث
تحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
 ediviewer: اقرأ ملفات EDI كالمستندات
افتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
المزيد من هذا اليوم
عرض الكل →شركة Tallia تجمع 4 ملايين يورو لتقديم أبحاث الذكاء الاصطناعي لشركات الضرائب
Readwise Books تنافس Kindle وGoodreads بتطبيق جديد للقراءة
42AI تخرج من الظل بتمويل 62.5 مليون دولار ونموذج للسلوك
French Tech تجمع 614.7 مليون يورو في أكتوبر بقيادة Pigment
المزيد في: الأمن السيبراني
عرض الكل →
هجمات سيبرانية على ثلاجات المتاجر الكبرى تمتد إلى تسع دول أوروبية
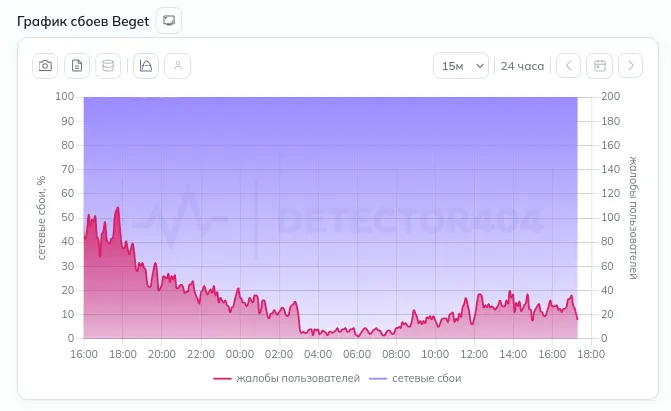
Beget تؤكد تعرضها لهجوم إلكتروني أدى إلى فقدان بيانات السحابة
mSecure: المطورون ينصحون بتأمين بيانات الدخول بعد حادث تقني